
 #1
Инструменты для анализа и обеспечения безопасности прошивок, микроконтроллеров и низкоуровневых аппаратных компонентов.
Рекомендация Kitploit
 mavlevin/d-link-cve-2021-27342-exploit
Эксплойт для уязвимости CVE-2021-27342 (обход защиты от подбора паролей в telnet)
 otsmane-ahmed/cve-2025-29384-poc
Эксплойт proof-of-concept для CVE-2025-29384, критическое стековое переполнение буфера в маршрутизаторах Tenda AC9. Включает модули Python и…
 szymonh/inspector-gadget
CVE-2021-39685 Описание и пример эксплойта для уязвимости переполнения Linux USB Gadget
 florentineprinzessinzusachsen/badbox-h713-projector
Руководство по анализу и очистке от вредоносного ПО BadBox на Android-проекторах Allwinner H713: доступ через ADB, подтверждение заражения, резервное…
 qbnasasn/google-tensor-chips
Google Tensor Cracks
 ggfuchsi-oss/lg-webos-kexec
Загружает кастомное ядро Linux на рутованных телевизорах LG webOS через kexec, с поддержкой watchdog SoC, восстановленной реверс-инжинирингом,…
 teutekeune/ibssloader
Инструментарий для исследования загрузки Linux на iPad mini 1 через checkm8, пропатченные iBSS/iBEC и пользовательские bare-metal пейлоады, включая…
 keowu/sjcam
Реверс-инжиниринг и кастомная прошивка для IoT-камер на базе Allwinner V3, включая парсеры прошивок, клиент AVIOCTRL и доказательство концепции…
 h3xdum/xiaomi-c200-firmware-analysis
От UART до Root: Взлом Xiaomi C200 через U-Boot
 nat-lab/cve-2018-5951
Уязвимость MikroTik RouterOS, приводящая к отказу в обслуживании
 0xkol/ripple20-digi-connect-exploit
Эксплойт RCE для CVE-2020-11896 (уязвимость переполнения кучи IP-in-IP Ripple20), нацеленный на Digi Connect ME 9210
 zzz66686/cve-2017-14262
Эксплойт для CVE-2017-14262, нацеленный на устройства Samsung NVR: извлекает хэш пароля администратора MD5 через неаутентифицированный CGI-запрос и…
 v0lp3/cve-2022-39066
Доказательство концепции уязвимости SQL-инъекции, затрагивающей маршрутизатор ZTE MF286R.
 tangrs/cve-2026-1668-poc
Эксплойт Proof-of-concept для CVE-2026-1668.
 jaydcarlson/c2-printf
Вывод сообщений трассировки через соединение отладчика Silicon Labs C2
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP Стековое переполнение буфера удаленное выполнение кода уязвимость
 nccgroup/zipdefrag
Представлено на Recon Montreal 2018
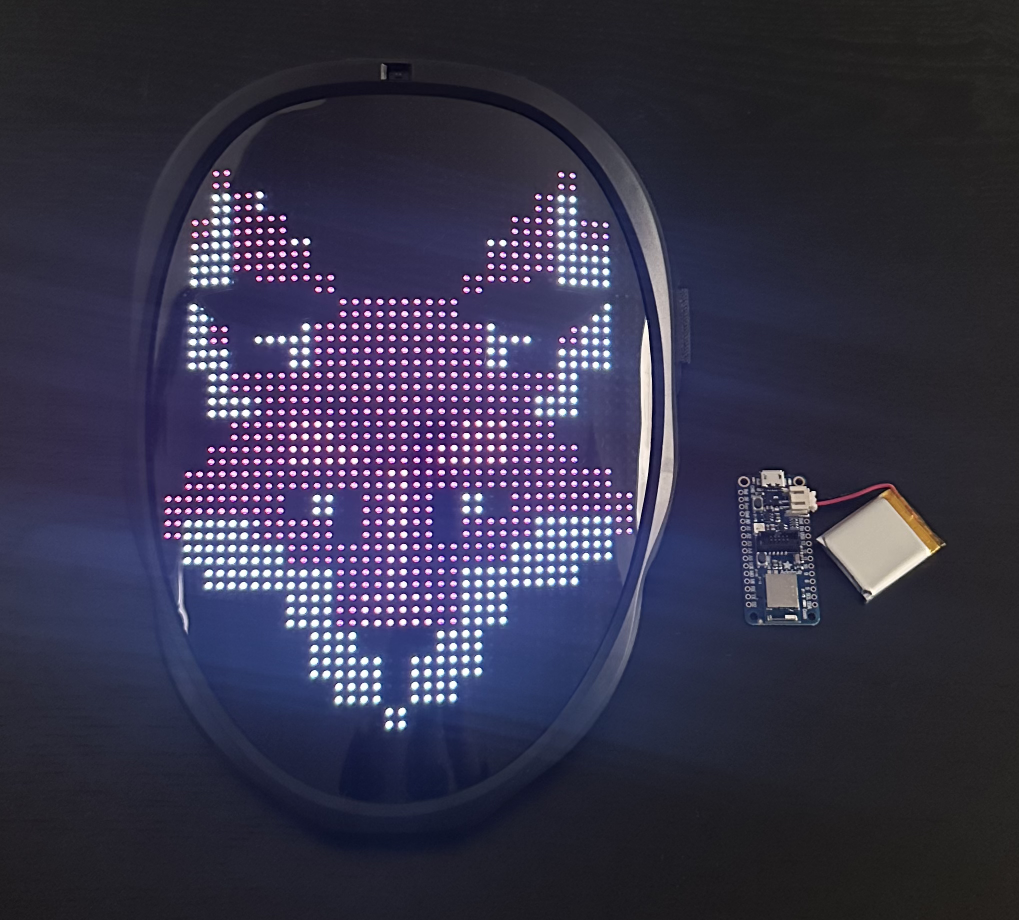 bishopfox/shining-mask
Инструмент на основе BLE, который автоматически обнаруживает и взламывает LED-маски Shining, загружая пользовательское изображение без участия…








