#1
Инструменты для анализа и обеспечения безопасности прошивок, микроконтроллеров и низкоуровневых аппаратных компонентов.
Рекомендация Kitploit
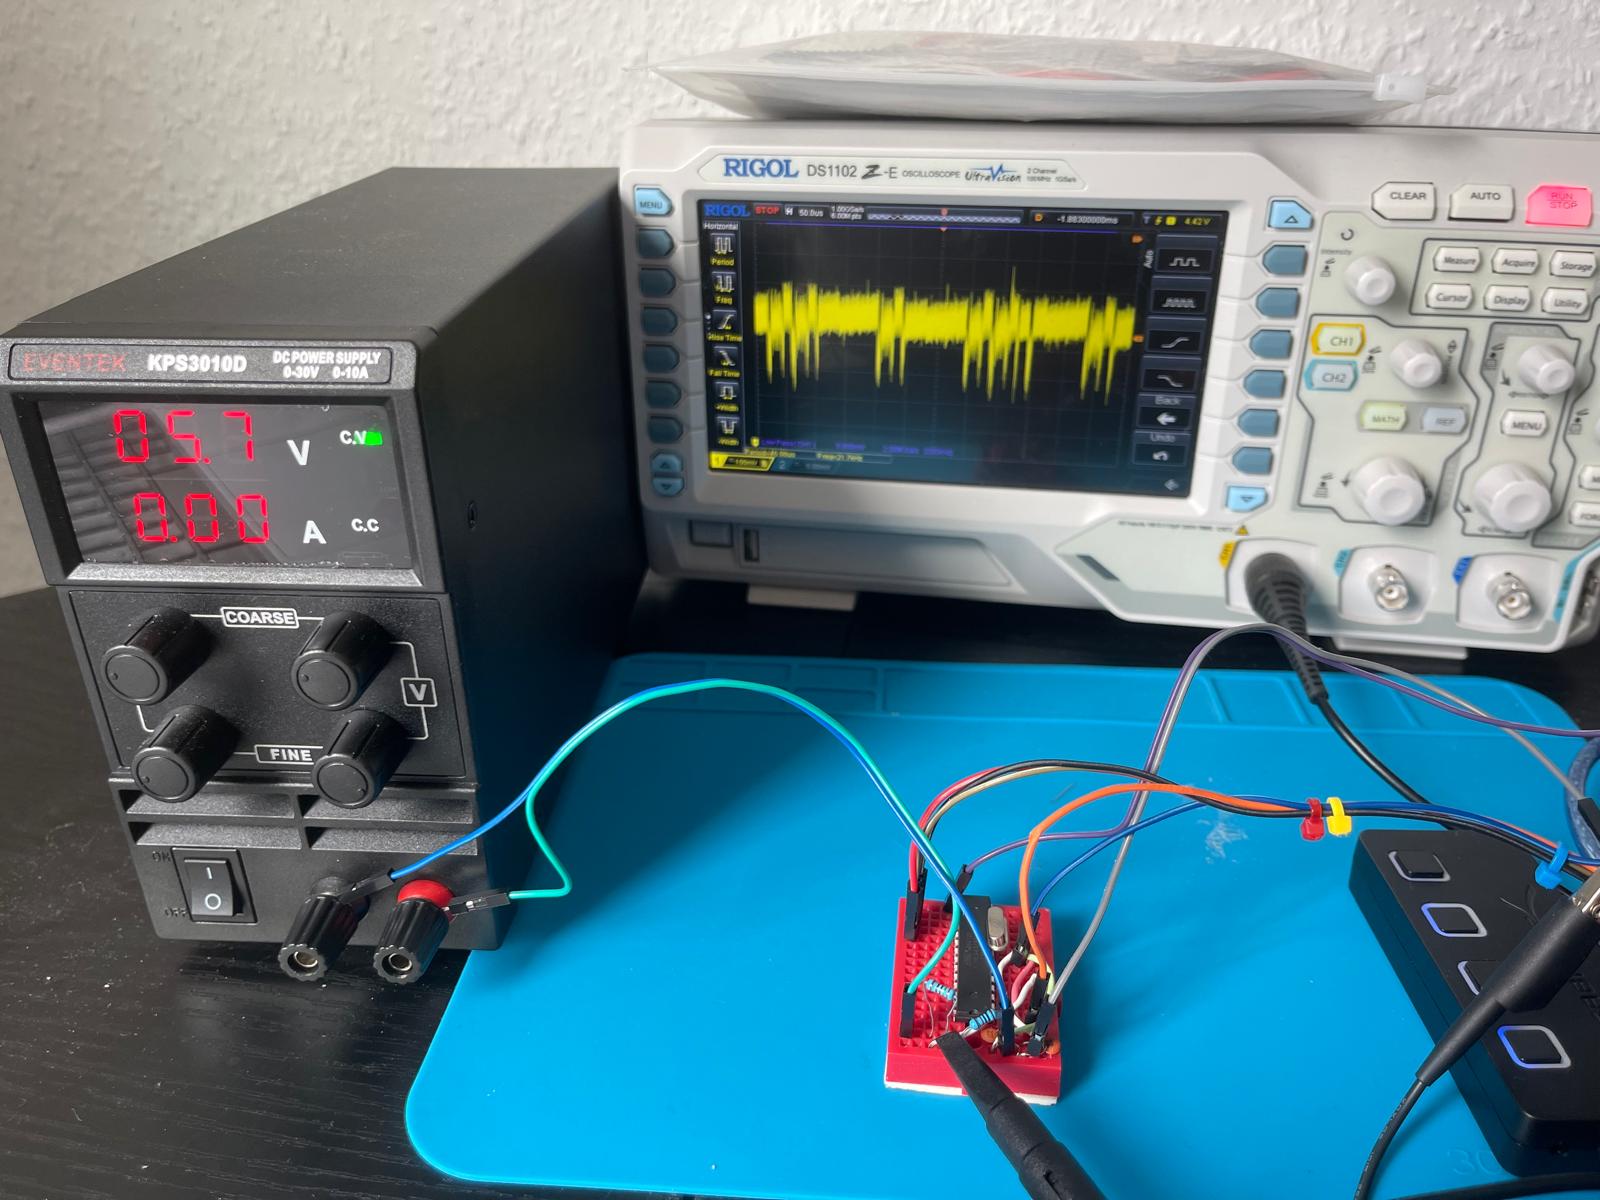
 lord-feistel/power_analysis
Доказательство концепции, демонстрирующее атаку по побочному каналу анализа мощности на уязвимую реализацию RSA на Arduino (Atmega328P), с подробным…
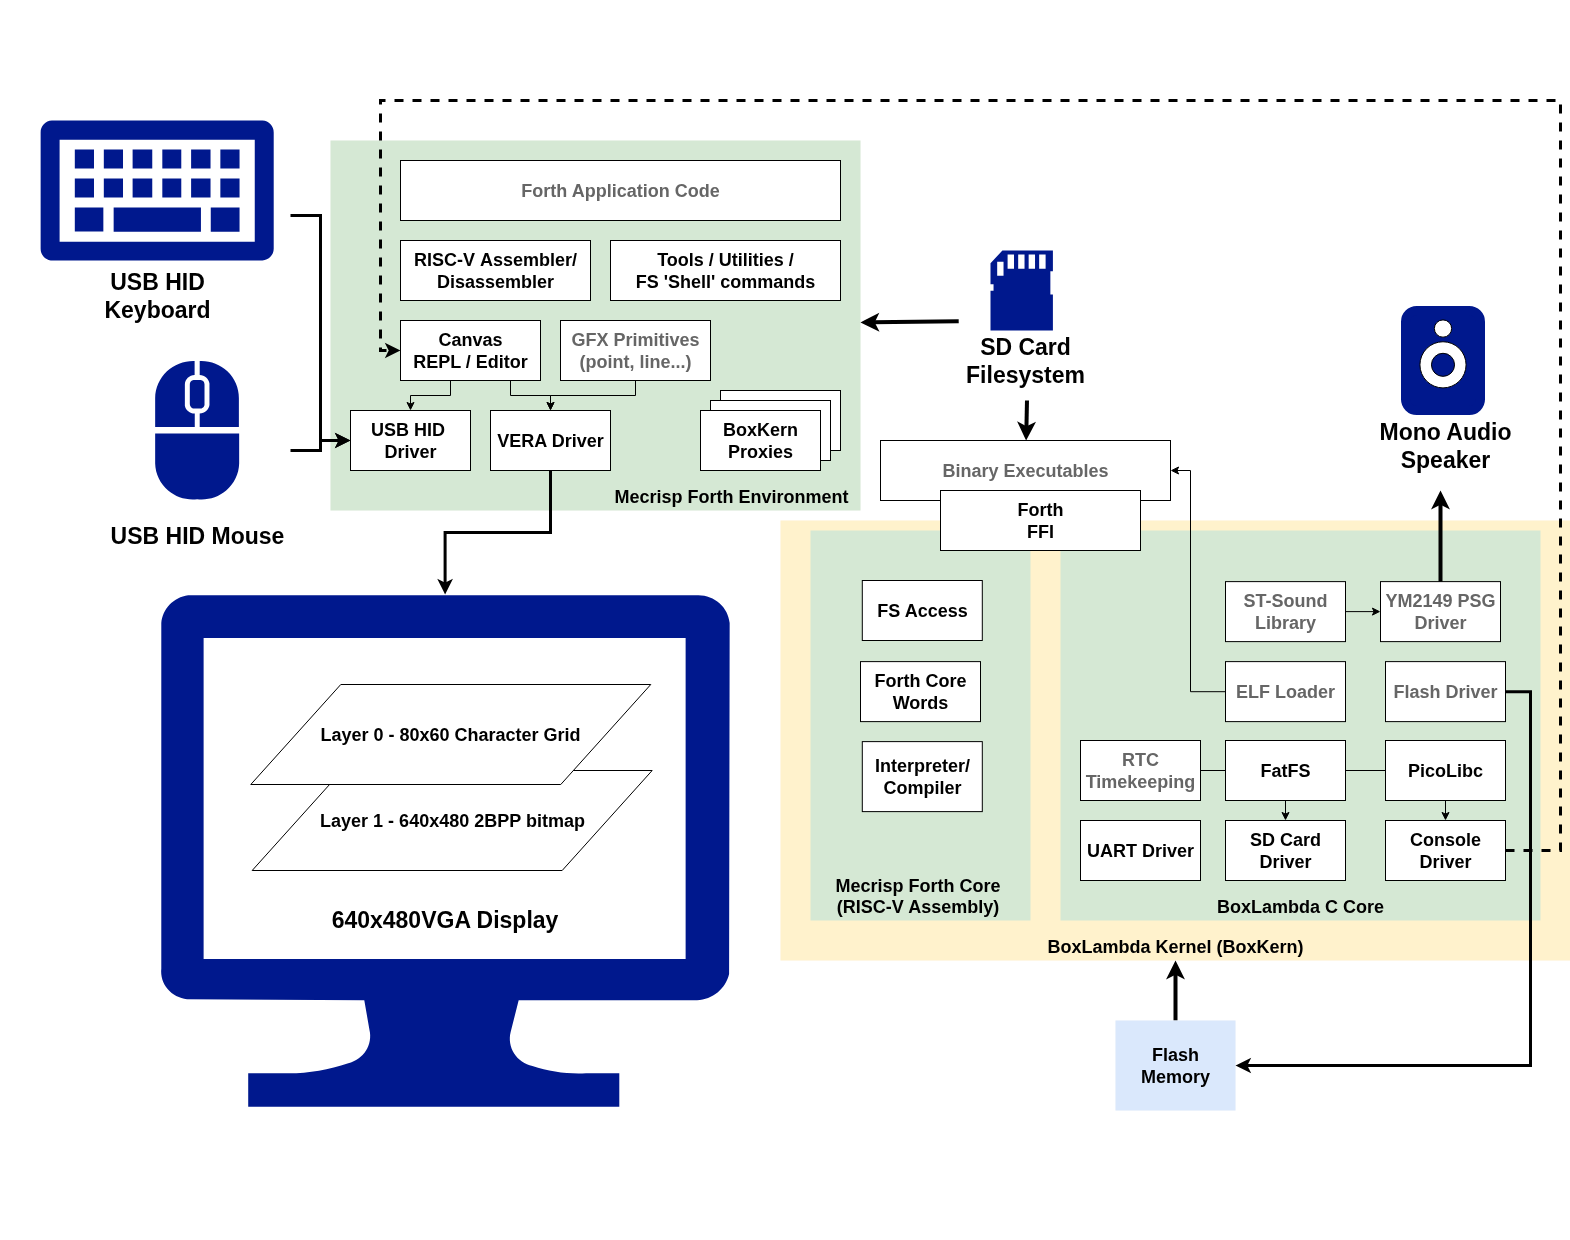 epsilon537/boxlambda
Песочница для экспериментов с программным обеспечением и RTL на базе микрокомпьютера на ПЛИС
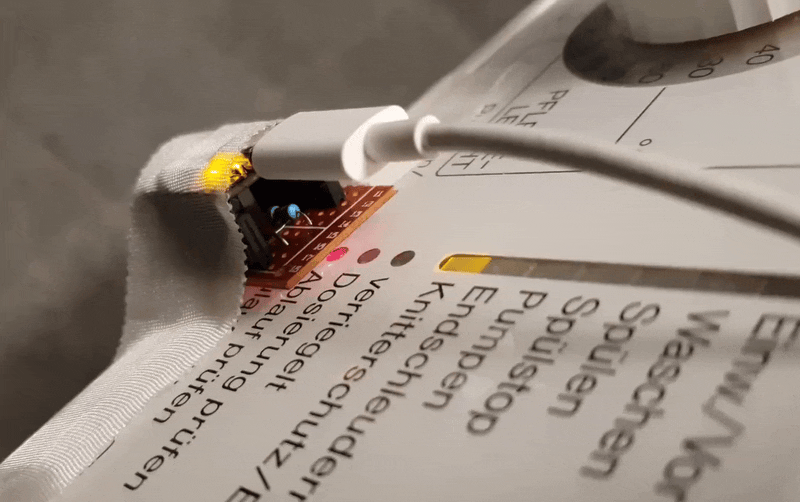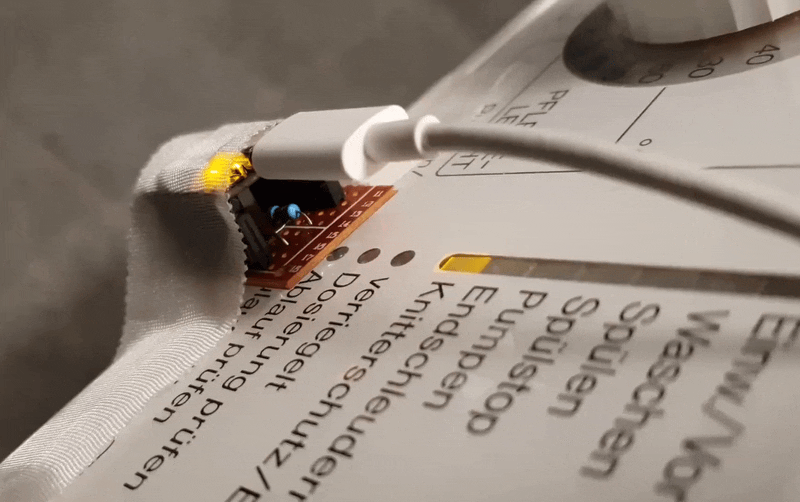 medusalix/freemdu
Открытые аппаратные и программные инструменты для взаимодействия с приборами Miele через их оптический диагностический интерфейс
 brucedevices/firmware
Хищническая прошивка ESP32
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
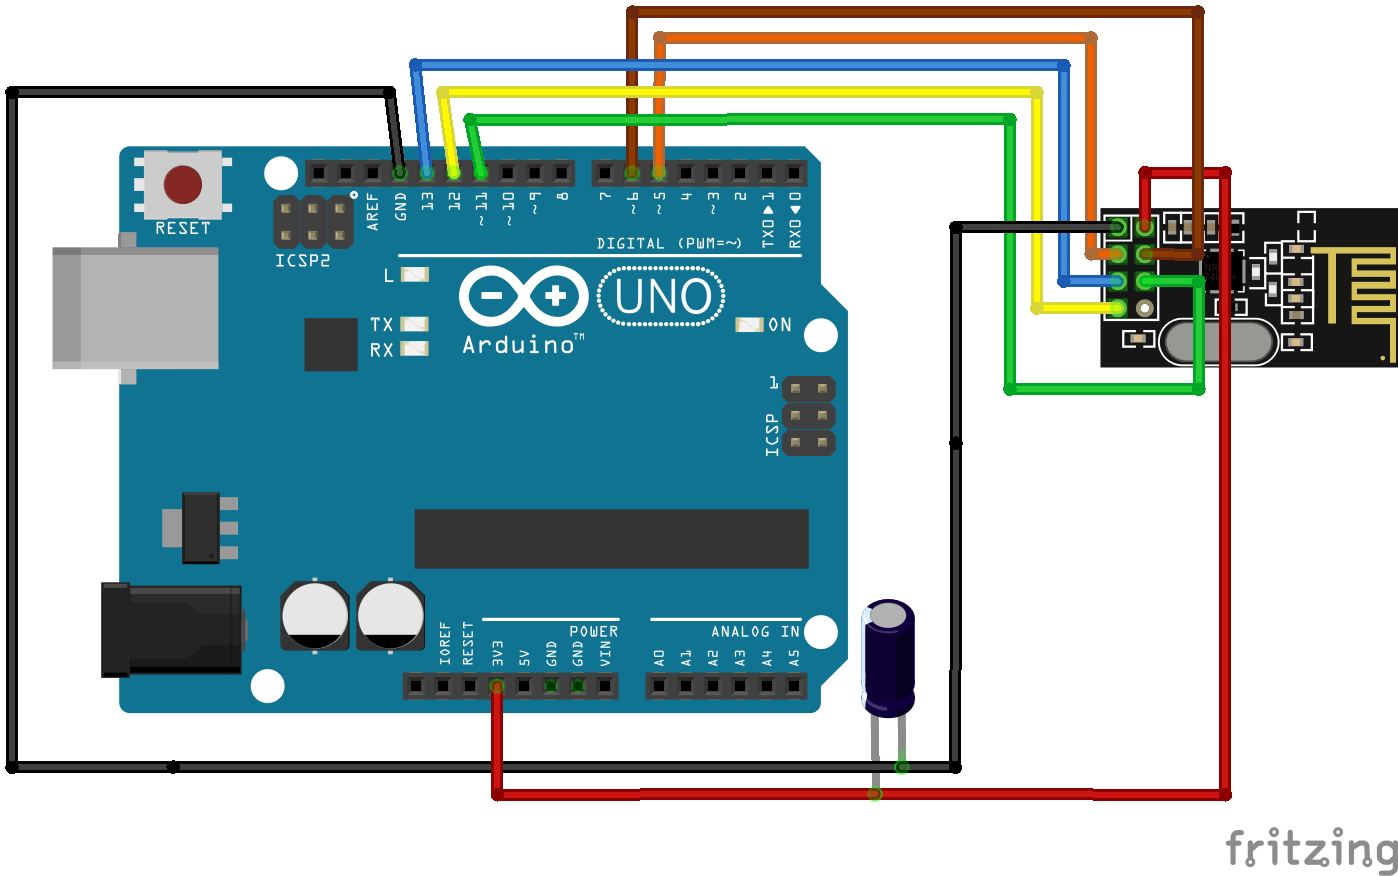 dnatividade/arduino_mousejack
Mousejack для Arduino UNO
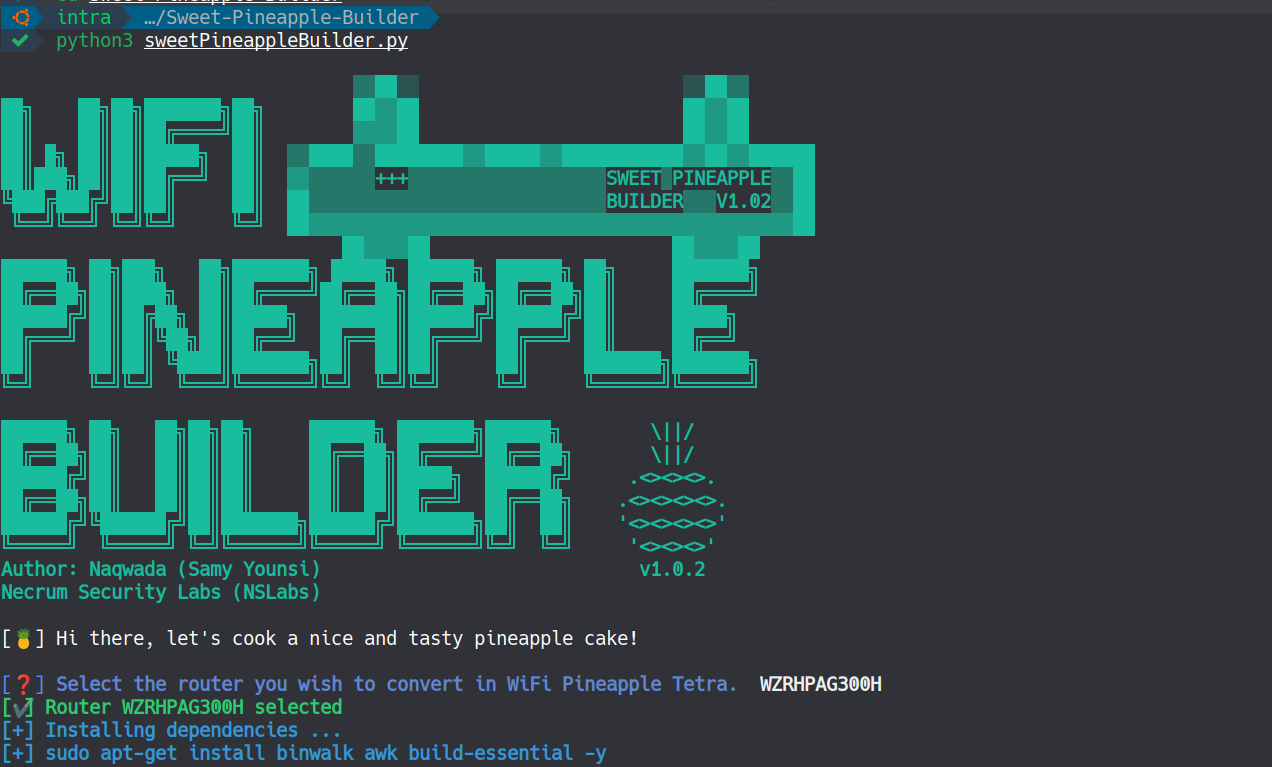
 0xsamy/sweet-pineapple-builder
Создайте свою собственную кастомную прошивку WiFi Pineapple Tetra, адаптированную под любой роутер на базе архитектуры MIPS 24Kc. (WiFi Pineapple…
 cantoolz/cantoolz
CANToolz — фреймворк для black-box анализа CAN-сетей
 eik00d/cantoolz
CANToolz — фреймворк для black-box анализа CAN-сетей
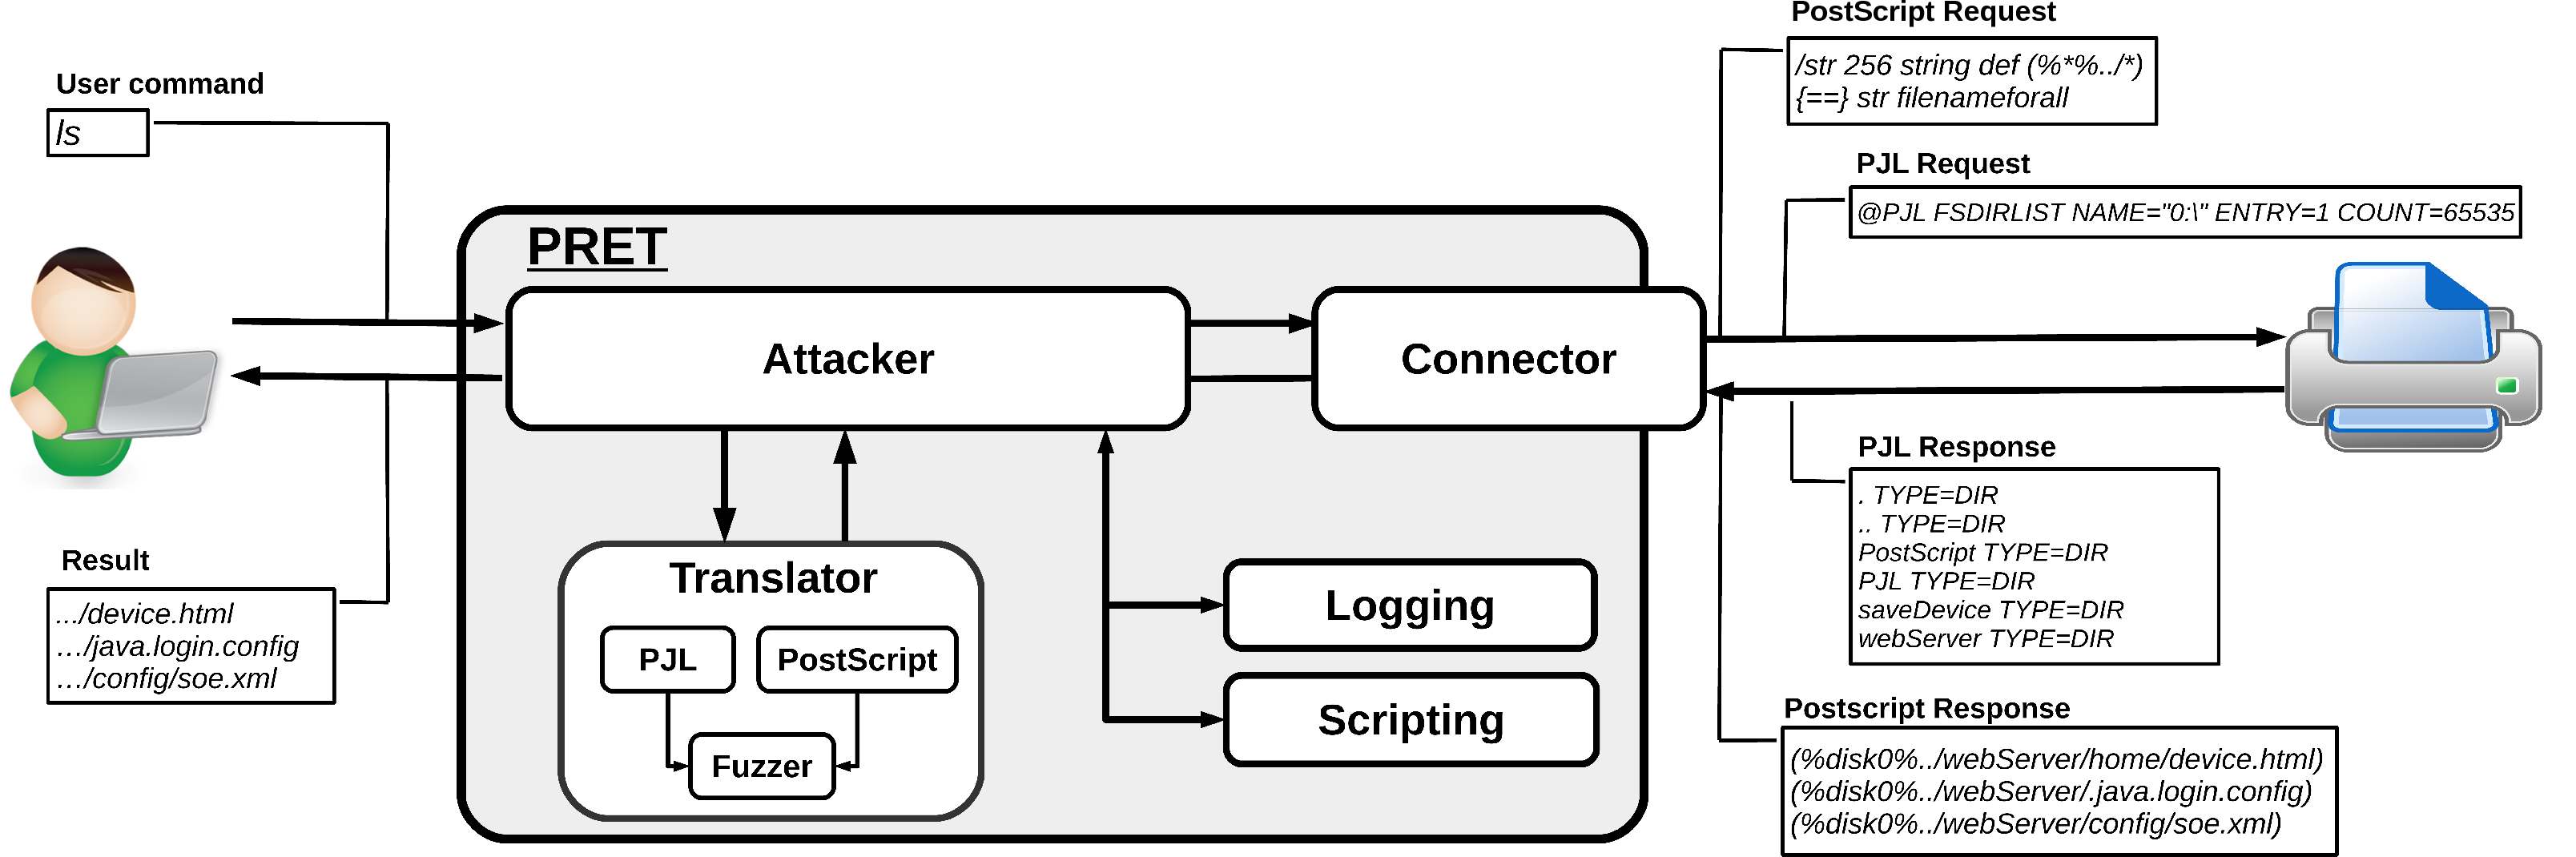 rub-nds/pret
Printer Exploitation Toolkit — инструмент, который сделал поиск в мусоре устаревшим.
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini — это универсальный эмулятор бесконтактных смарт-карт (NFC/RFID)
 m4cs/digiduck-framework
Фреймворк для плат разработки Digiduck с процессорами ATTiny85 и загрузчиком micronucleus!
 theopolis/uefi-firmware-parser
Разбор структур, связанных с прошивками BIOS/Intel ME/UEFI: Volumes, FileSystems, Files и т.д.
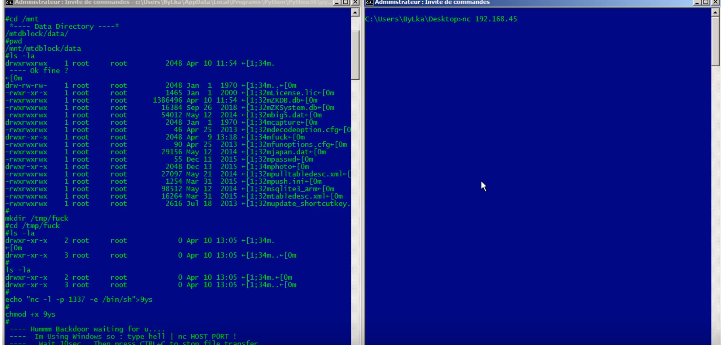 9aylas/backdooring-zmm100-fingerprint-devices
Обход аутентификации и автоматическая бэкдоризация устройств
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
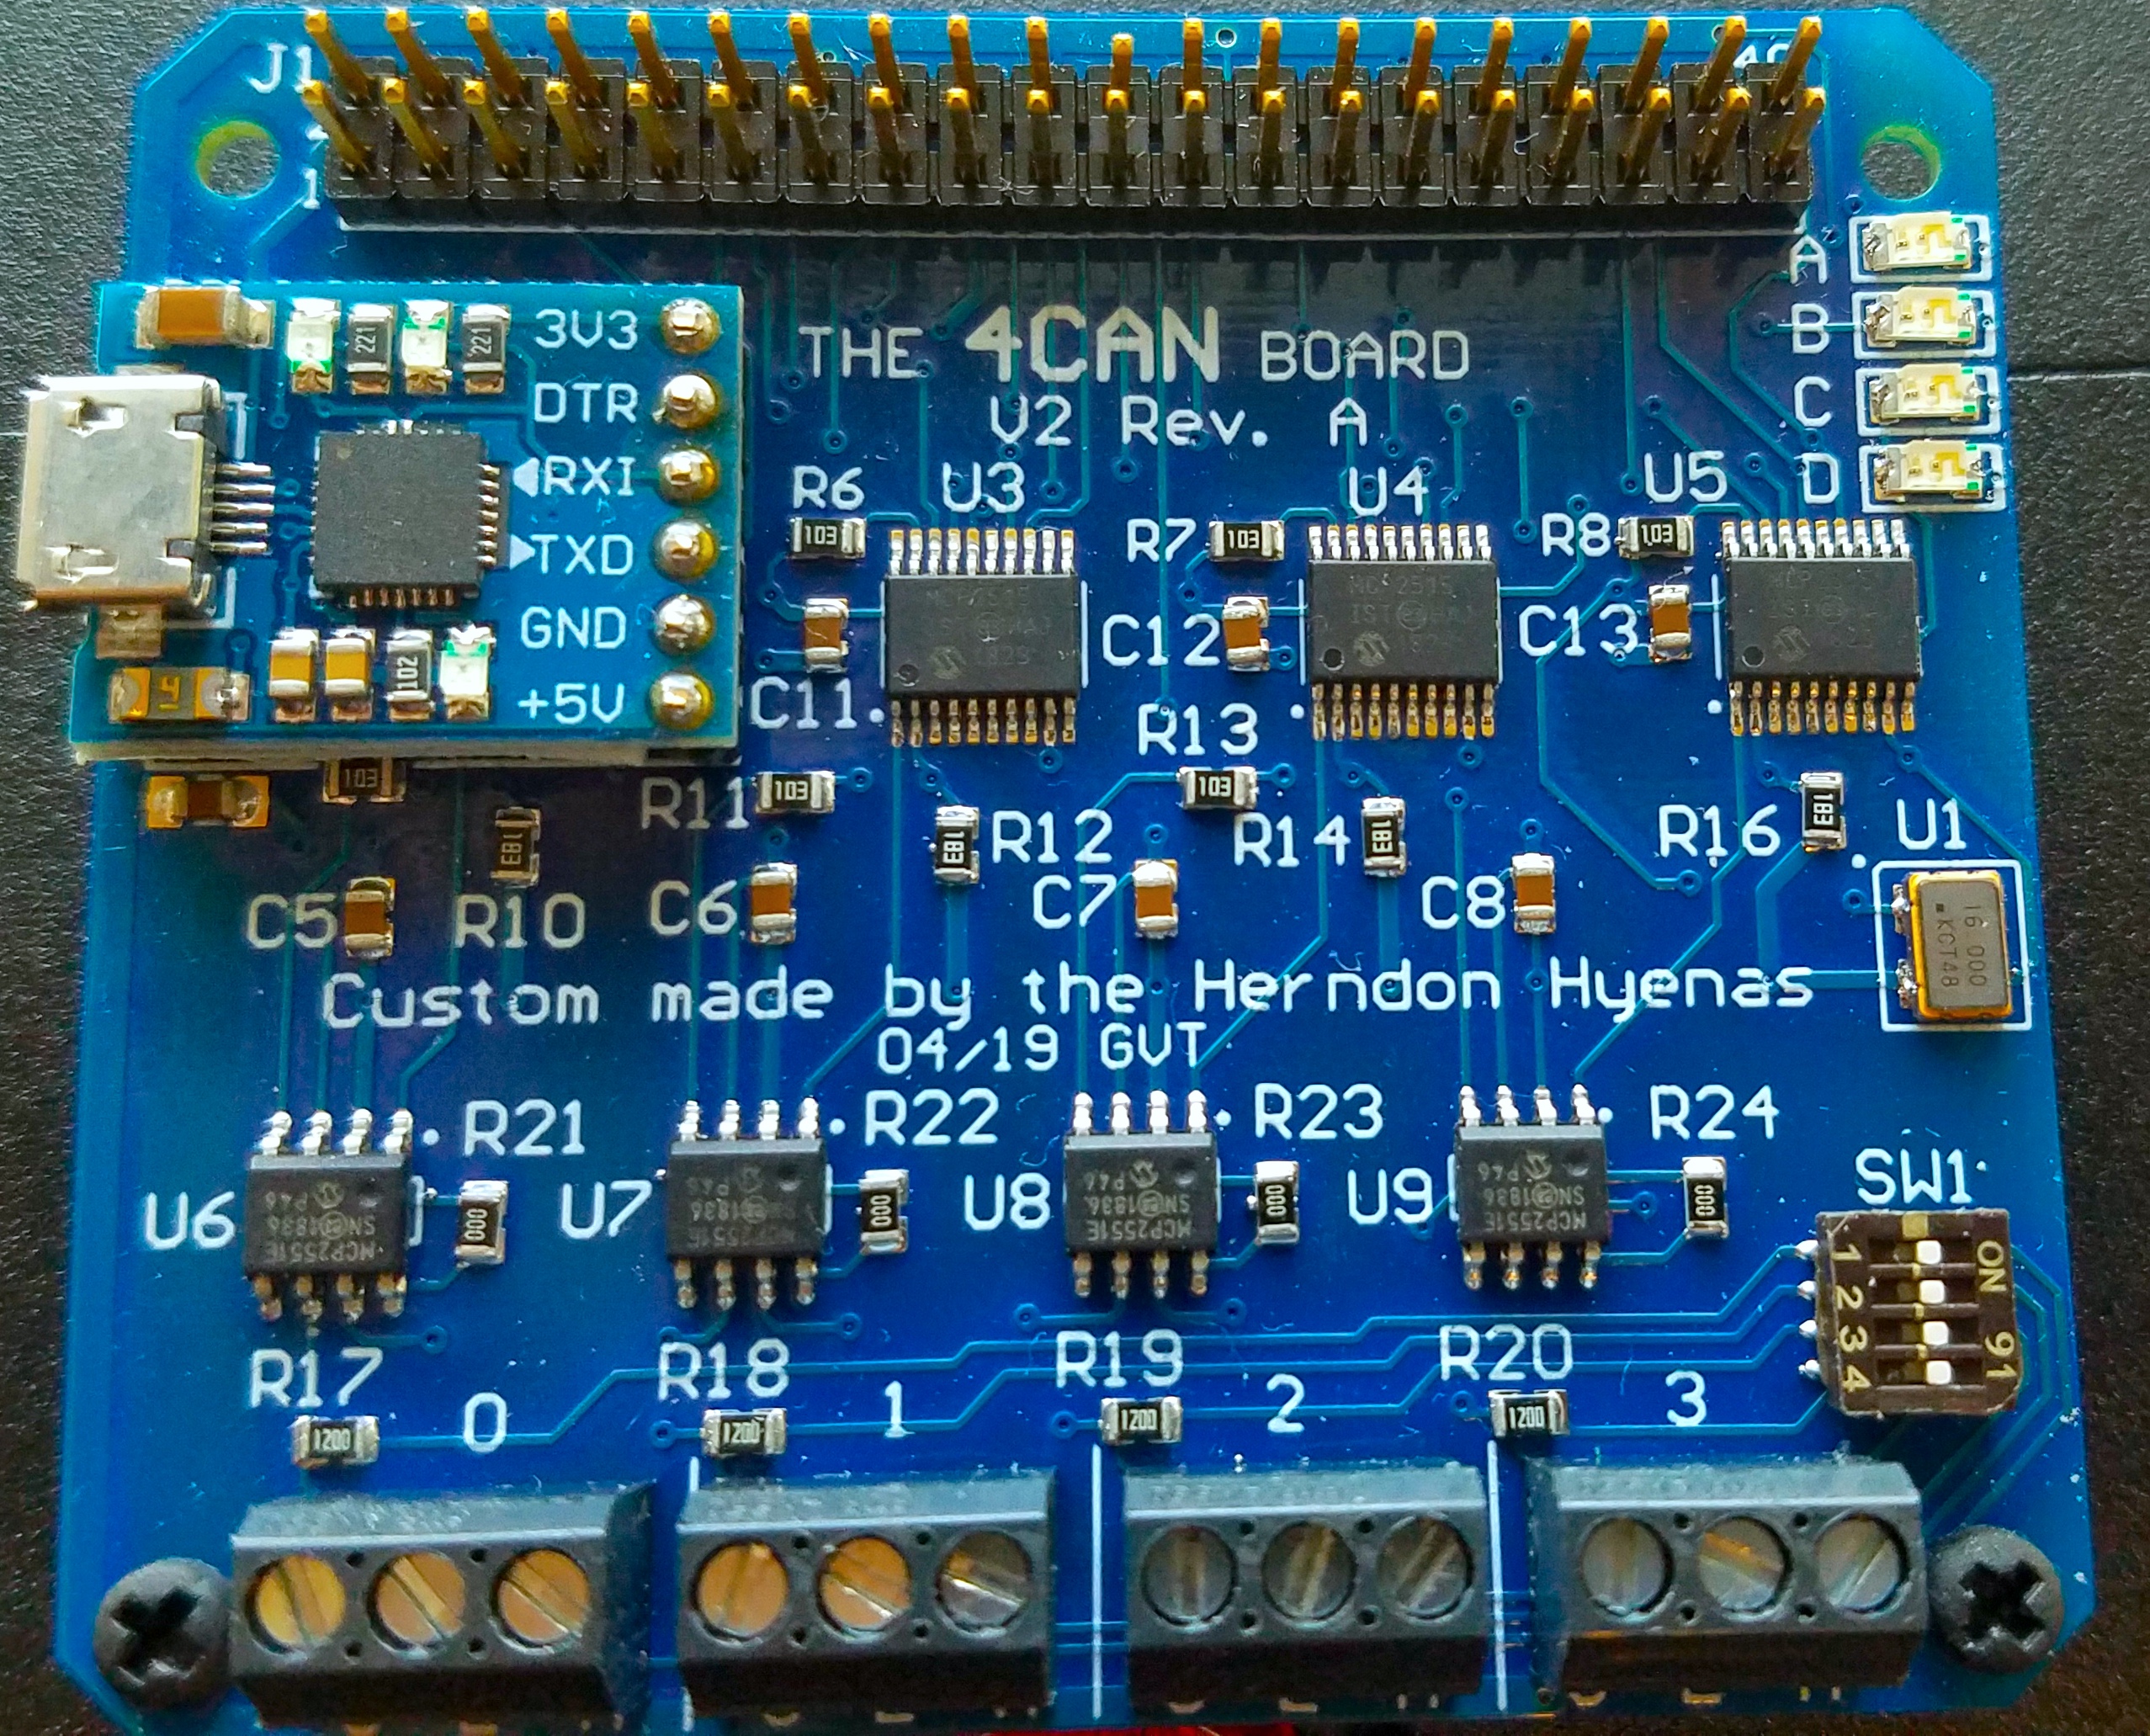 alexdetrano/4can
HAT для Raspberry Pi с открытым исходным кодом, обеспечивающий 4 интерфейса CAN для тестирования автомобильных шин, атак типа «человек посередине»…