
 #1
Инструменты для анализа поведения приложений во время выполнения для поиска уязвимостей.
Рекомендация Kitploit
 whatswrongandwhy/ptrace
Основанная на ptrace утилита для трассировки и отладки процессов в Linux, предназначенная для анализа системных вызовов, памяти и потока выполнения…
 1rhino2/fnprint
Сопоставляйте функции в бинарных файлах по тому, что они делают, а не по тому, как выглядят их байты. Поведенческое фингерпринтирование функций через…
 open-flaw/cve-2026-56848
PoC-эксплойт для CVE-2026-56848 — ошибка heap-use-after-free в HTTP/2-реализации Node.js, позволяющая удалённую неаутентифицированную DoS-атаку.…
 ddudle/ctxdebug
MCP-платформа для реверс-инжиниринга, объединяющая WinDbg, IDA Pro и x64dbg с 160+ инструментами отладки и анализа, доступными для ИИ.
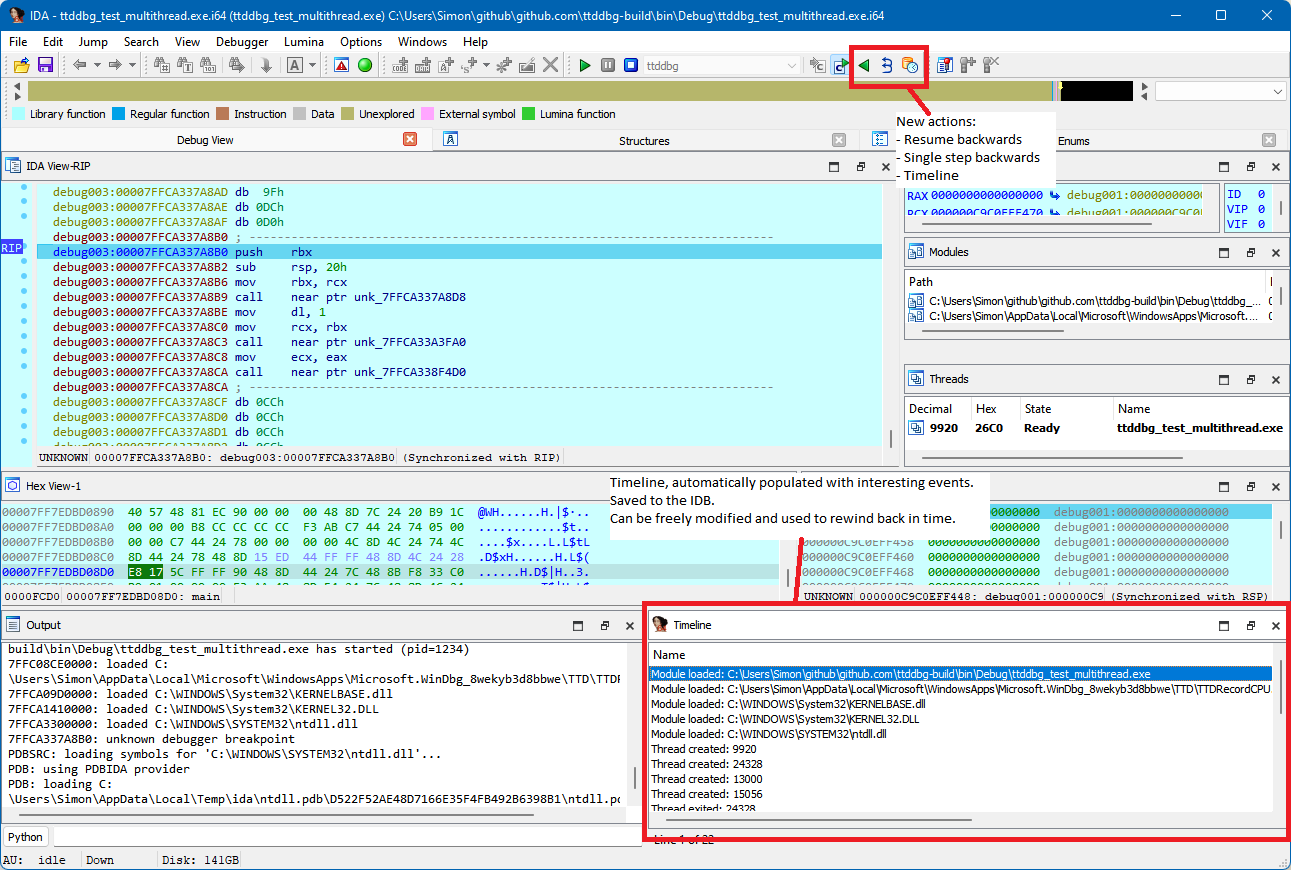 airbus-cert/ttddbg
Time Travel Debugging IDA плагин
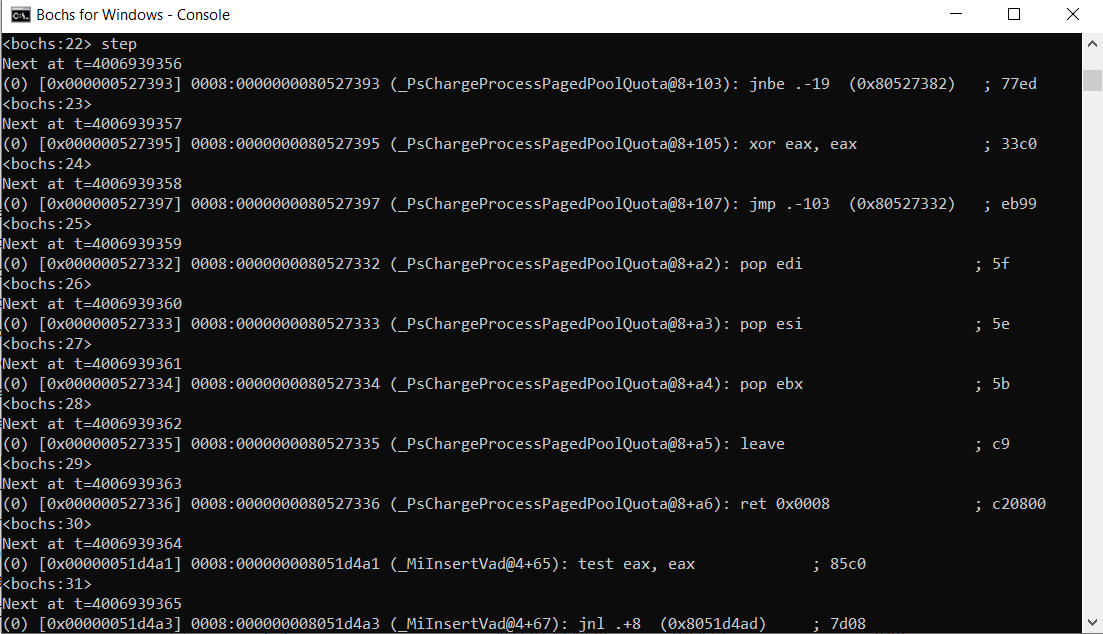 therealdreg/ida_bochs_windows
Вспомогательный скрипт для отладки ядра Windows с помощью IDA Pro в нативном отладчике Bochs (включая PDB-символы)
 pietroborrello/customprocessingunit
Первая аналитическая платформа для микрокода процессора
 mandiant/strace
A DTrace on Windows Reimplementation
 chichou/vscode-frida
Неофициальное расширение frida для VSCode
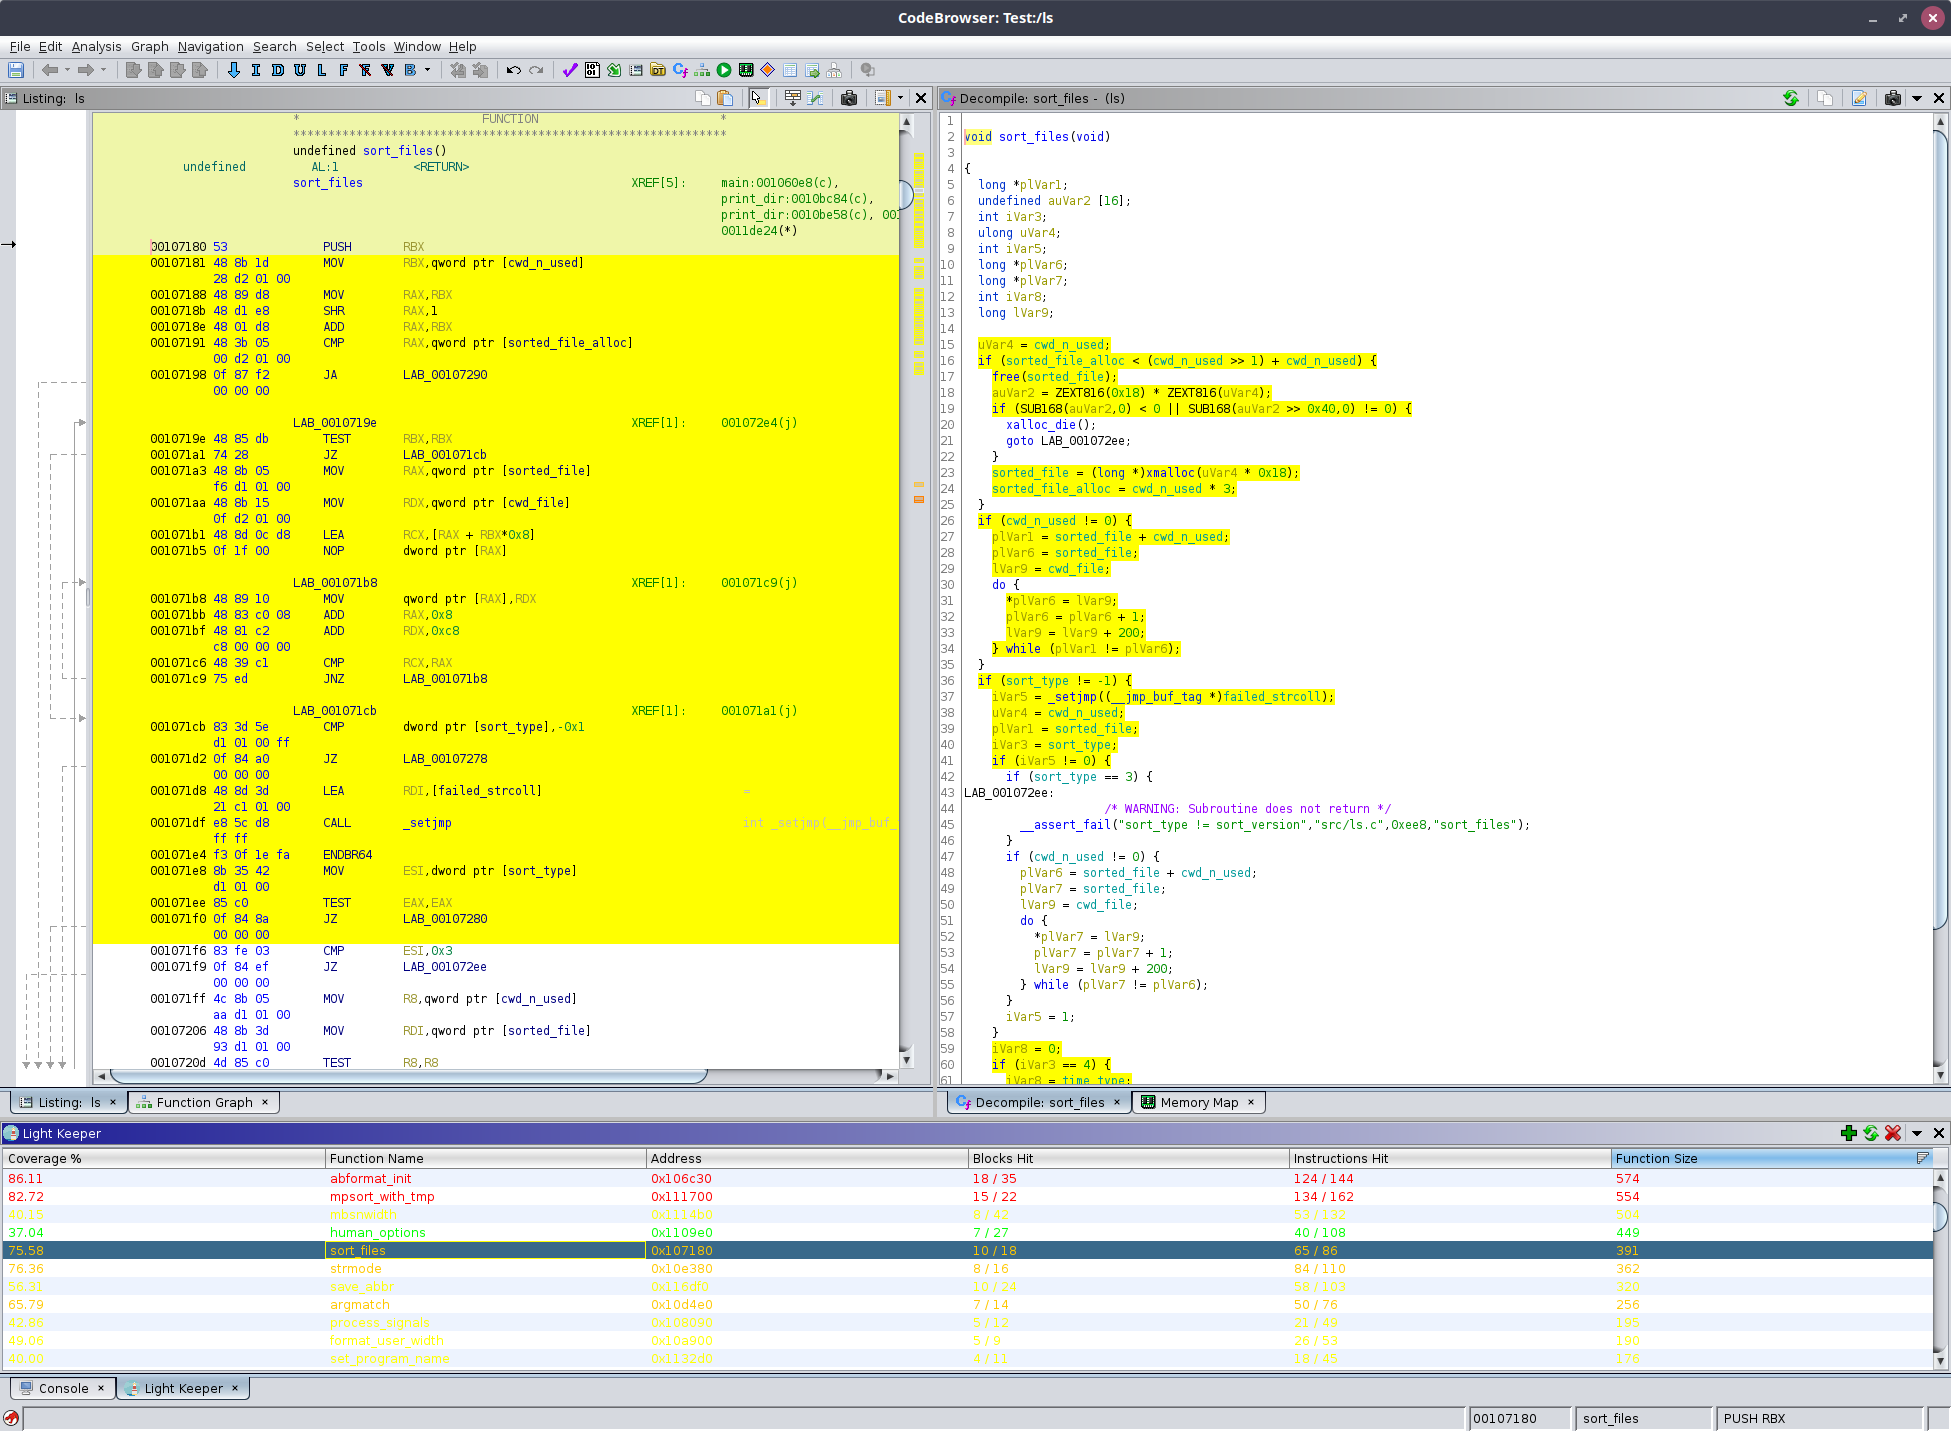 worksbutnottested/lightkeeper
Накладывает данные о покрытии выполнения на дизассемблированный код Ghidra, чтобы подсвечивать посещённые пути кода и ускорять рабочие процессы…
 zxgio/ghidra_stack_strings
Скрипт для обнаружения stack-strings с помощью эмуляции (на базе Unicorn)
 tanprathan/mobileapp-pentest-cheatsheet
Шпаргалка по пентесту мобильных приложений создана для предоставления краткого набора ценной информации по конкретным темам тестирования мобильных…
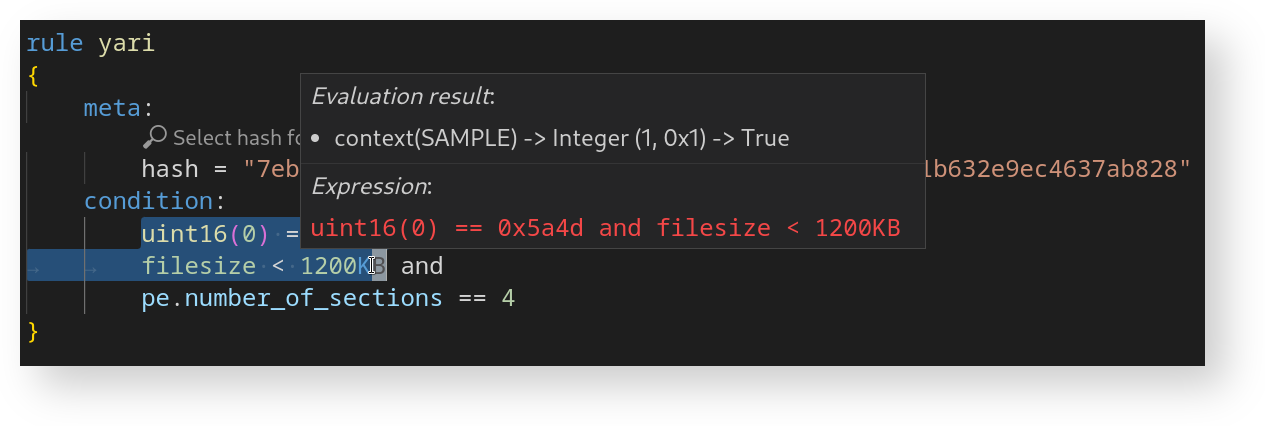 avast/yari
YARI — это интерактивный отладчик для языка YARA.
 microsoft/windbg-samples
Примеры расширений, скриптов и способов использования API для WinDbg.
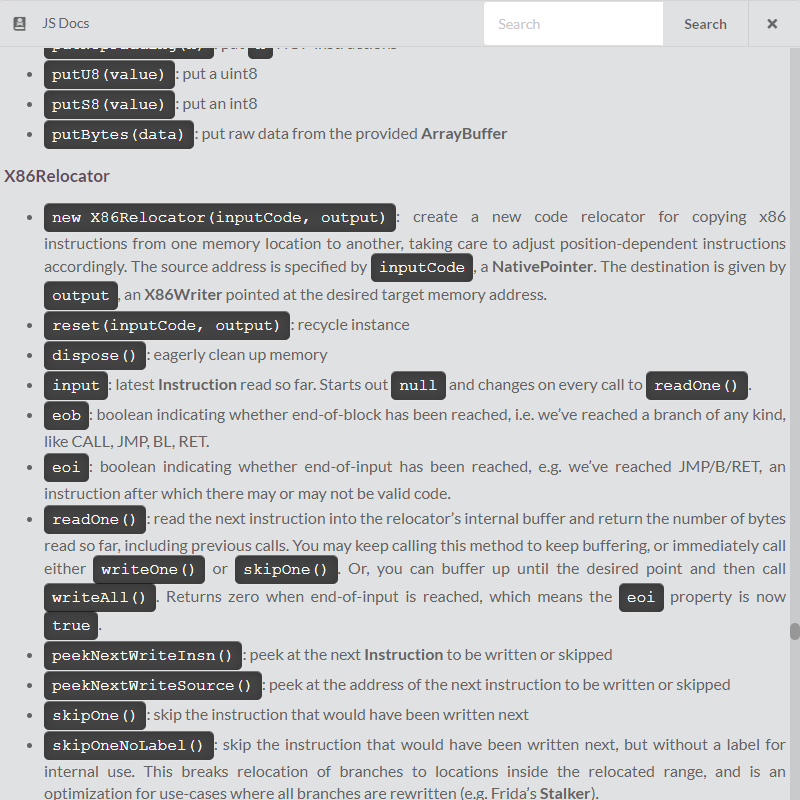 fuzzysecurity/fermion
Fermion — электронная обёртка для Frida и Monaco.
 binsec/xyntia
Xyntia, деобфускатор «чёрного ящика»
 nalen98/ghidraemu
Нативный эмулятор Pcode
 hugsy/windbg_js_scripts
Игрушечные скрипты для работы с WinDbg JS API








