
 #1
Инструменты разведки DNS, мониторинга, обнаружения туннелирования и анализа безопасности DNS.
Рекомендация Kitploit
 woahd/log4j-urlscanner
Простой скрипт на Python 3 для обнаружения уязвимости библиотеки Java «Log4j» (CVE-2021-44228) для списка URL с многопоточностью
 gregory-chatelier/huntglyph
Обнаруживайте визуально похожие символы (гомоглифы) и скрытые данные в тексте для защиты от обманных атак.
 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
PoC-эксплойт для CVE-2025-5688: удаленная запись за пределами буфера в FreeRTOS-Plus-TCP через специально созданные LLMNR/mDNS-запросы, вызывающая…
 edu0x01/sr-71
Простой в использовании инструмент на Python для перечисления поддоменов, распознавания конечных точек и многого другого
 sleepthegod/dns-zone-audit
Этот Bash-скрипт проверяет домены на наличие ошибок конфигурации передачи DNS-зоны (CVE-1999-0532). Он запрашивает серверы имён и выполняет попытки…
 isnic/prober
Автоматизированный, воспроизводимый фреймворк для тестирования безопасности сети, использующий Ansible и BATS для проверки DNS, доступности хостов,…
 6lj/evil-cve-2021-23017-update-2025
уязвимость в серверах NGINX (версии 0.6.18–1.20.0). Скрипты предназначены для вызова отказа в обслуживании (DoS) путем отправки вредоносных…
 hackintoanetwork/cve-2023-52235-poc-spacex-starlink-dns-rebinding
Эксплойт proof-of-concept для CVE-2023-52235, демонстрирующий атаку с подменой DNS на пользовательские терминалы Starlink компании SpaceX для обхода…
 knqyf263/cve-2015-5477
Эксплойт proof-of-concept для уязвимости отказа в обслуживании (Denial-of-Service) в BIND9, связанной с утверждением (assertion) TKEY…
 sirbuvladste/bind-9-cache-poisoning-poc---cve-2025-40778
Доказательство концепции для CVE-2025-40778: отравление кэша DNS BIND 9 через нежелательные записи дополнительных разделов.
 gar-re/cve-2022-24644
Эксплойт доказательства концепции для CVE-2022-24644, демонстрирующий неаутентифицированное удаленное выполнение кода через DNS-спуфинг против…
 cyberdev.hacker/nsec3-x
Современный высокоскоростной преемник nsec3walker. Специализированный движок криминалистического анализа NSEC3, написанный на Go для быстрого сбора…
 abdullahaligun/reachability-check
Проверка сетевого подключения на основе браузера для тестирования правил брандмауэра, ограничений доступа и соблюдения корпоративной политики.…
 furkankayapinar/ecs_checker
Инструмент удаленного обнаружения EDNS Client Subnet (ECS) - CVE-2025-40766
 jason996/maritime-security-paper
Всестороннее исследование уязвимостей безопасности автономных морских судов и рекомендации по защите
 fevar54/cve-2026-33634-scanner
Сканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
 shacode/olyx
🔗 Легкое мобильное приложение-оркестратор безопасности для проверки URI, предоставляющее единый мультидвижковый интерфейс для агрегации и проверки…
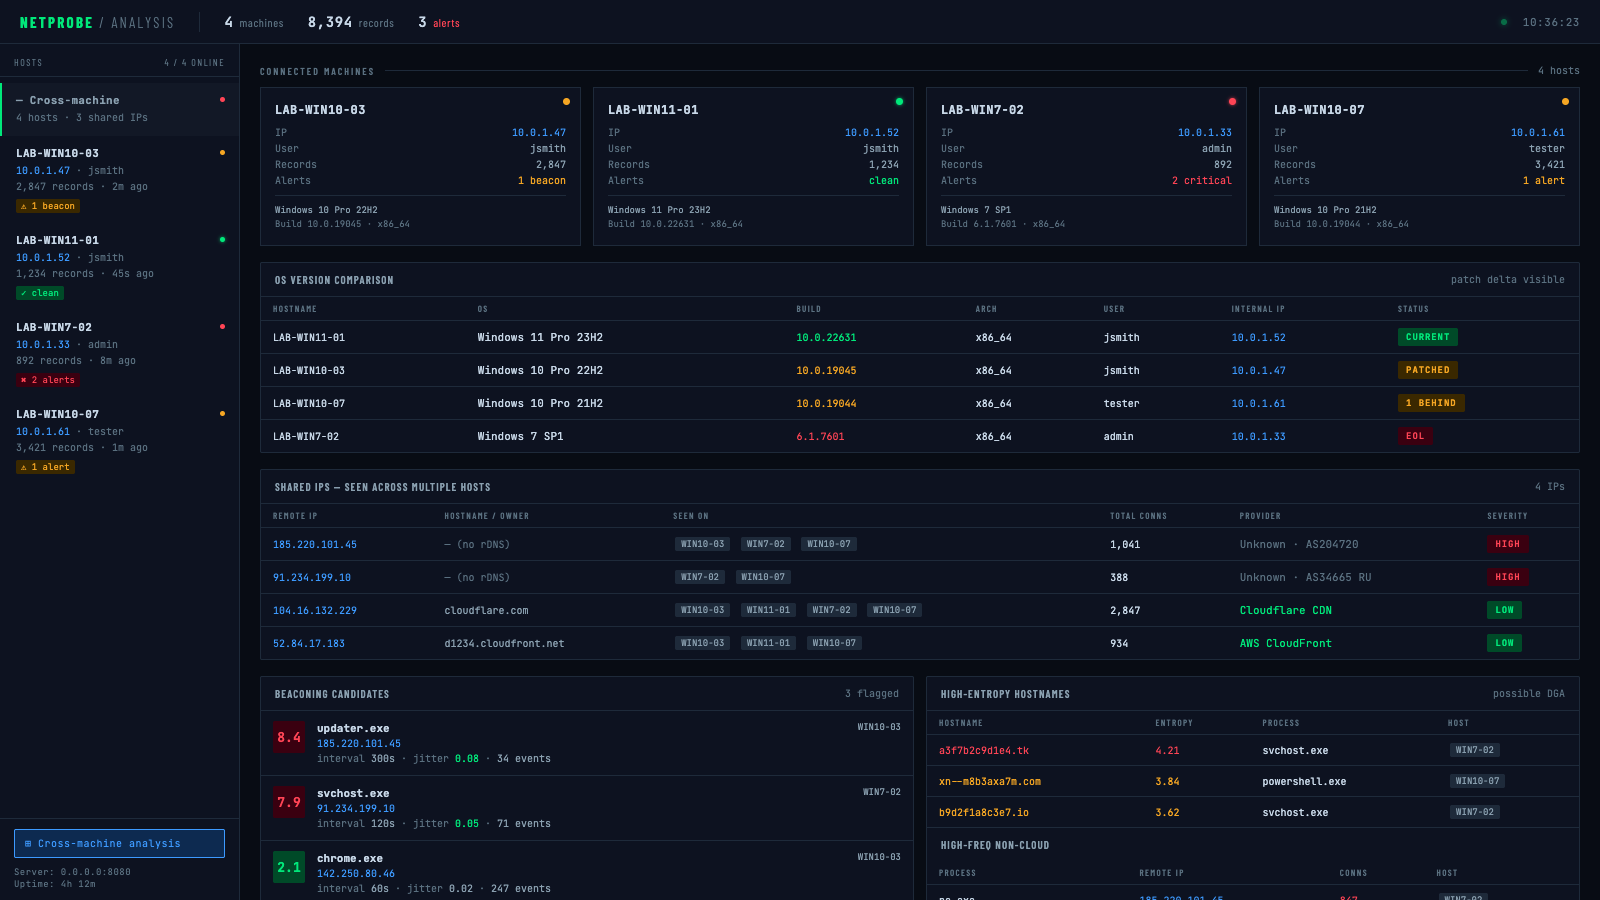 hackinglz/gibson
Инструмент сетевого мониторинга, который сопоставляет сетевые соединения с процессами, определяет облачных провайдеров и обнаруживает активность…








