#1
 rodney-o-c-melby/dns-zone-transfer-test
Автоматизирует тестирование передачи зон системы доменных имён (DNS). Проверяет CVE-1999-0532, автоматически находя серверы имён заданного домена, и…
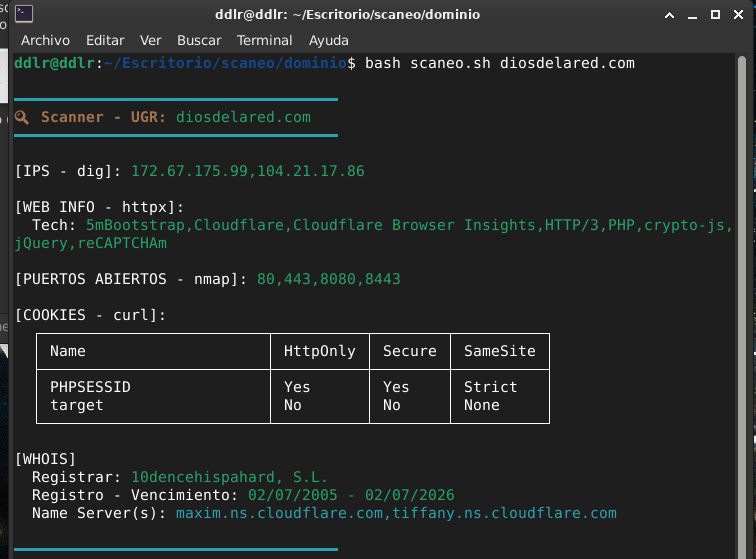 alan-baigorria/dscanner
DScanner — это инструмент на bash, который автоматизирует фазу разведки при аудитах веб-безопасности, объединяя множество утилит (dig, nmap, httpx,…
 oscerd/cve-2026-48205
Воспроизведение CVE-2026-48205: Apache Camel camel-dns инъекция заголовков dns.*, перенаправляющая DNS-запросы на контролируемый атакующим резолвер…
 ahrixia/cve-2023-43323
mooSocial v3.1.8 уязвима к внешнему взаимодействию сервисов в функции post.
 micaelmaciel/cve-2024-55211
Уязвимость аутентификации на основе cookie в Tk-Rt-Wr135G
 saaph/cve-2017-3143
Эксплойт для уязвимостей обхода TSIG в Bind (CVE-2017-3143) и Knot DNS (CVE-2017-11104)
 hmlio/vaas-cve-2015-5477
Уязвимость как услуга: демонстрация CVS-2015-5447, состояние DDoS в программном обеспечении bind9
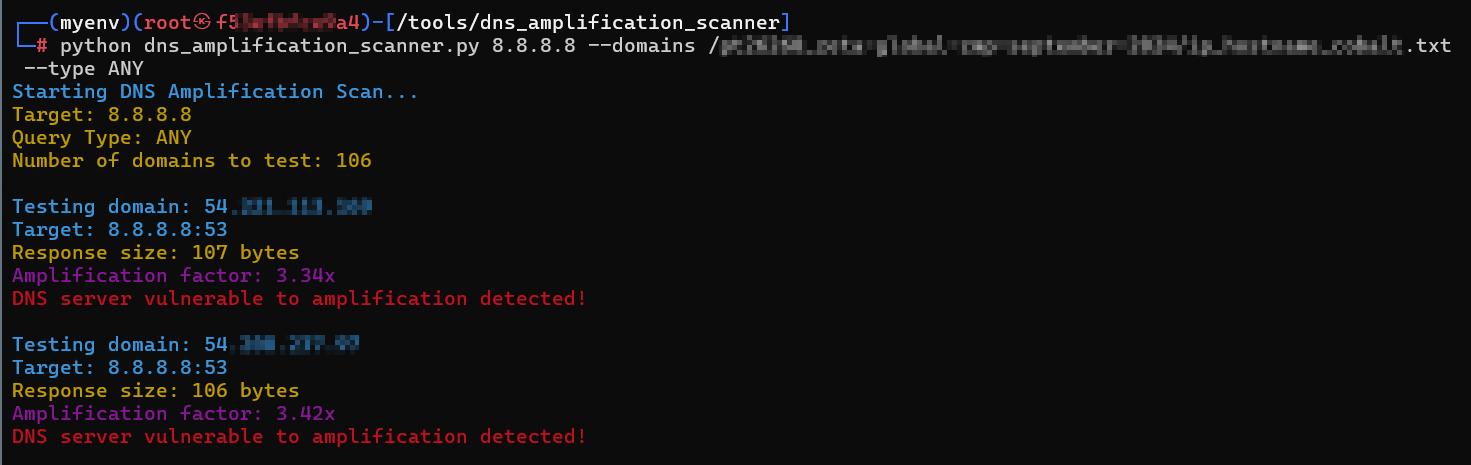 pcastagnaro/dns_amplification_scanner
Этот скрипт проверяет, уязвим ли каждый домен из указанного списка доменов для CVE-2006-0987.
 lottiedeyan/cve20264893poc
Создайте poc для CVE-2026-4893: неисправная проверка EDNS Client Subnet.
 oscerd/cve-2026-42527
Воспроизводитель для CVE-2026-42527 — разрешающий ObjectInputFilter по умолчанию в Apache Camel допускает java.net.URL, что позволяет использовать…
 artur-augustyniak/class_struggle
Обнаружение аномалий на основе автоэнкодера для идентификации фишинговых доменов с использованием данных списка предупреждений CERT Polska, с…
 bugresearch/cve-2026-50980
oPanel DNS-основанный межсайтовый скриптинг (XSS) и перехват сессий
 lottiedeyan/cve20265172poc
CVE-2026-5172: переполнение буфера в extract_addresses() при обработке специально созданной ресурсной записи PoC
 jianrongxiao-linksys/dnsmasq-cve-2026
Автоматизированный инструмент проверки уязвимостей для 6 CVE dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 lakshit1212/cve-2021-23017-poc
Эксплойт proof-of-concept для CVE-2021-23017, нацеленный на удалённый хост с помощью пользовательского DNS-сервера. Предназначен для тестирования…
 arturo0x90/cve-2026-51385
Консультация для CVE-2026-51385. Необходимо опубликовать, так как GRAPHIFY не распознал и не опубликовал консультацию, а MITRE присвоил…
 personnumber3377/dns_client_fuzzing
Фаззинг библиотеки DNS-клиента Microsoft Windows. Вдохновлен CVE-2026-41096.