
 #1
Инструменты для сбора, сохранения и анализа цифровых доказательств в юридических или следственных целях.
Рекомендация Kitploit
 gracenolan/notes
Подборка учебных заметок и руководство по подготовке к собеседованию для ролей в области инженерной безопасности, охватывающие сети,…
 jipegit/osxauditor
OS X Auditor — это бесплатный инструмент для компьютерной криминалистики Mac OS X.
 wireshark/wireshark
Официальный репозиторий кода Wireshark. Вы можете поддерживать выход новых версий, жертвуя средства по адресу https://wiresharkfoundation.org/donate/.
 mikeroyal/digital-forensics-guide
Руководство по цифровой криминалистике. Узнайте все о цифровой криминалистике, компьютерной криминалистике, криминалистике мобильных устройств,…
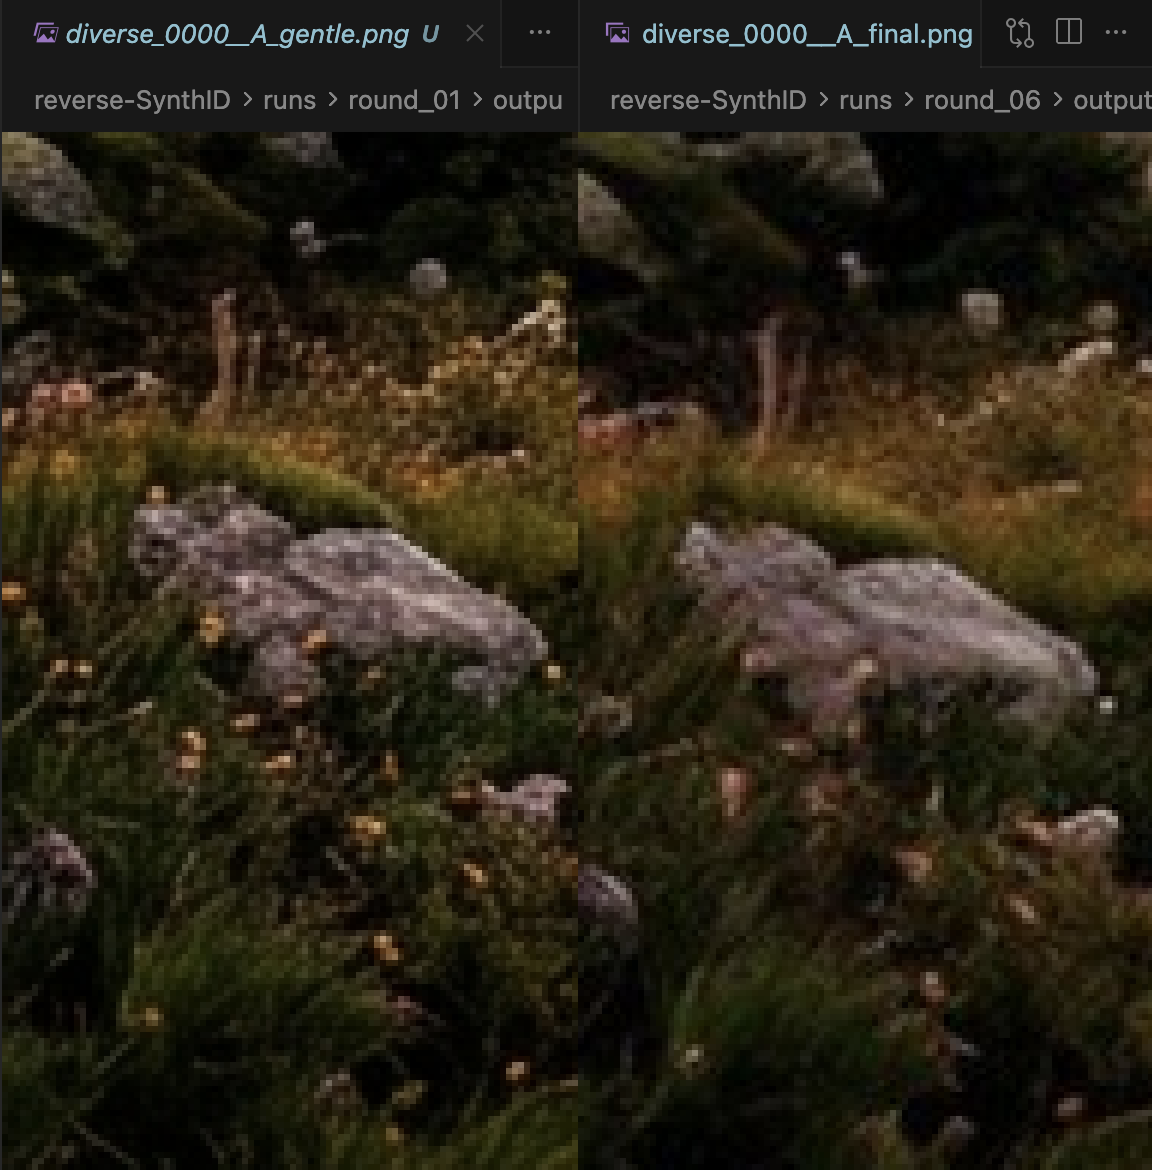 aloshdenny/reverse-synthid
обратная разработка обнаружения SynthID от Gemini
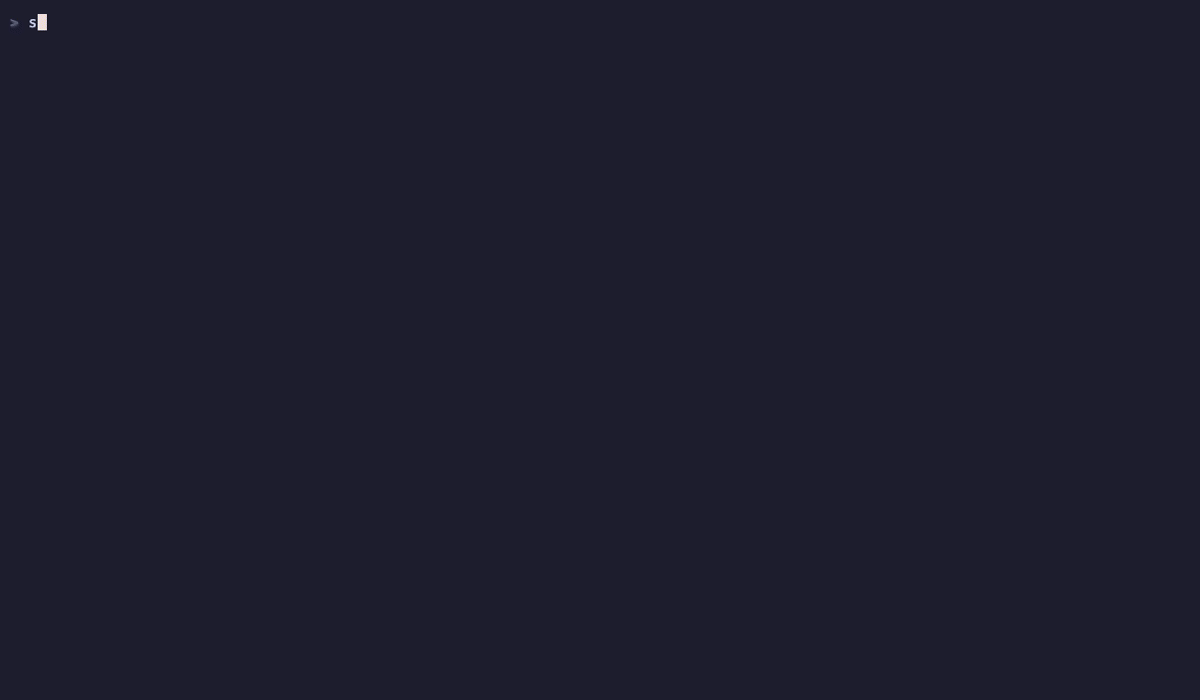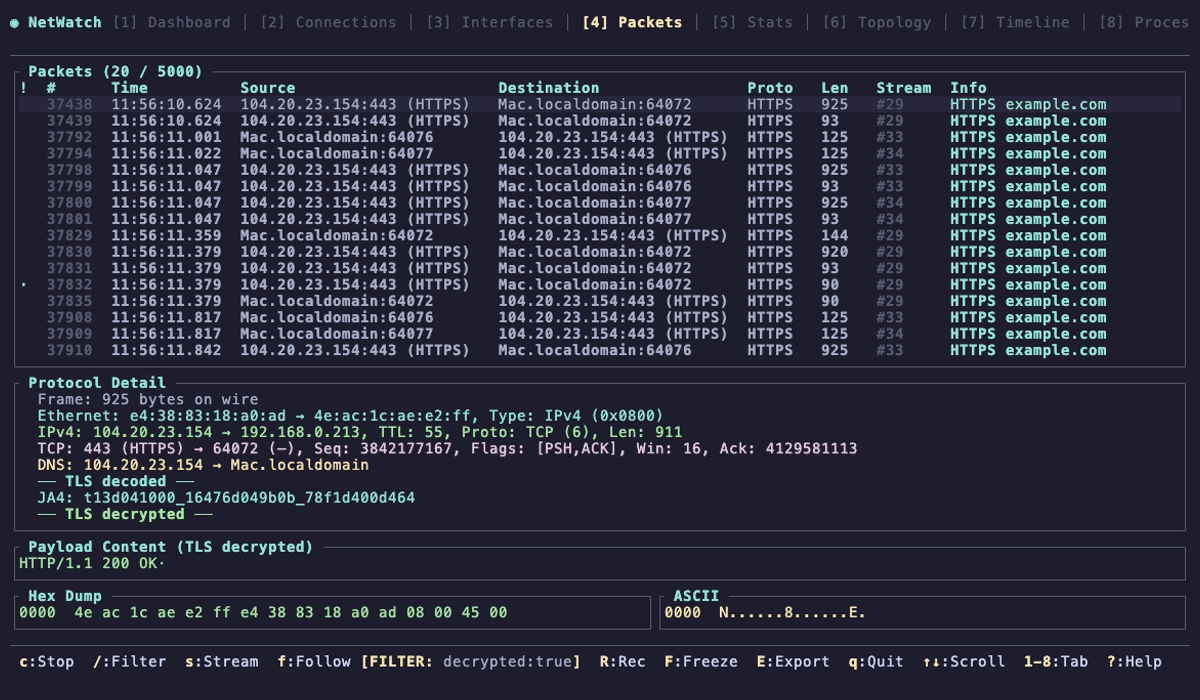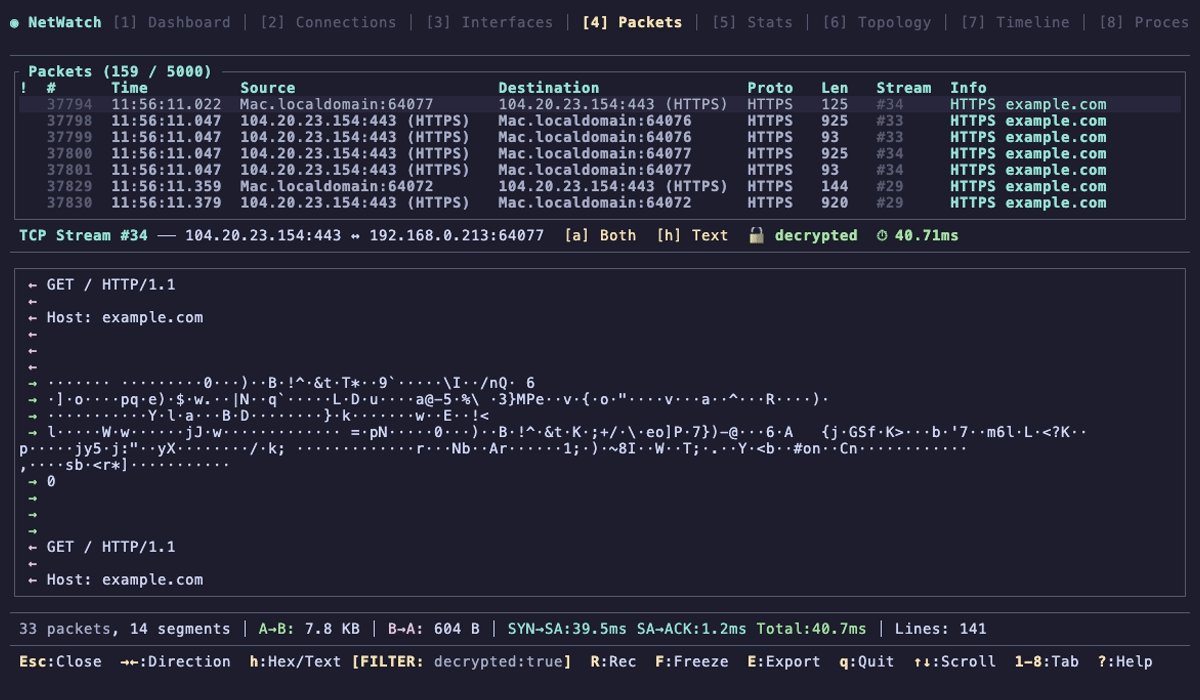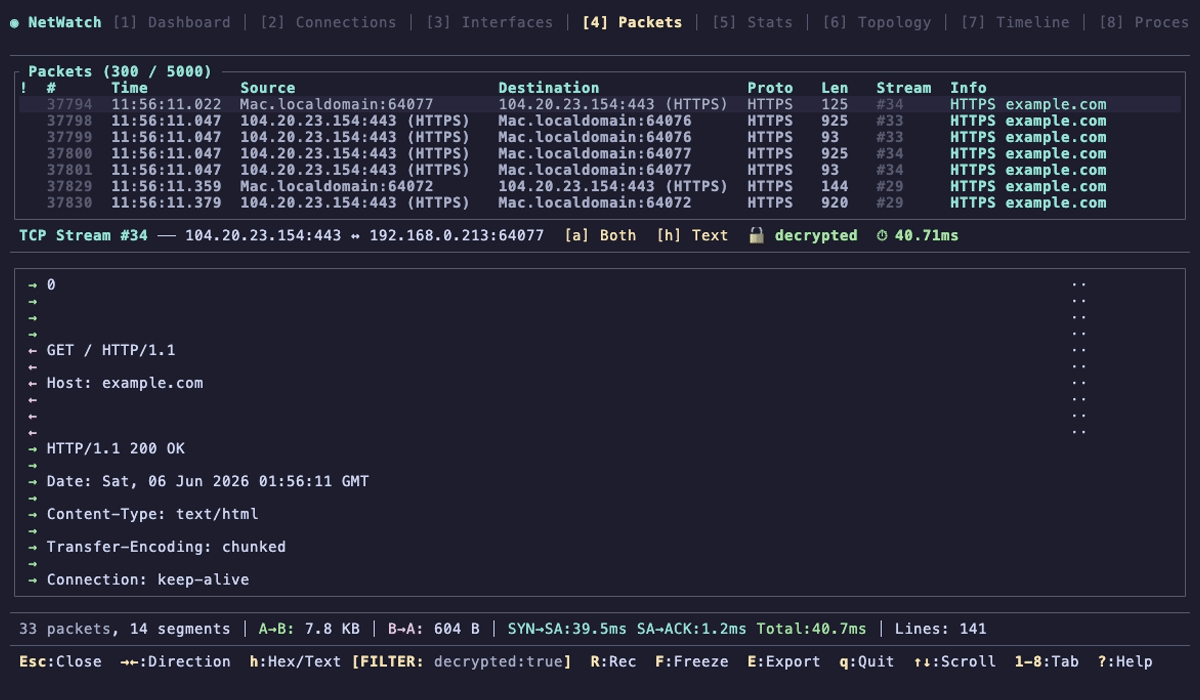 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 thewover/donut
Генерирует позиционно-независимый шелл-код для x86, x64 или AMD64+x86, который загружает сборки .NET, PE-файлы и другие полезные нагрузки Windows из…
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 monoxgas/srdi
Реализация Reflective DLL Injection в виде шелл-кода. Преобразование DLL в позиционно-независимый шелл-код.
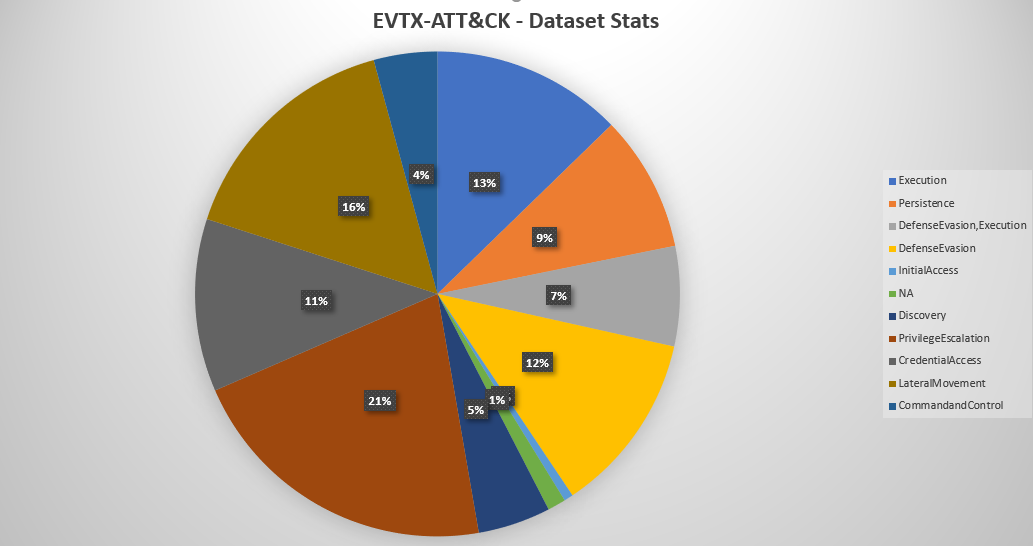 sbousseaden/evtx-attack-samples
Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…
 epasveer/seer
Seer - графический интерфейс для gdb
 hasherezade/pe-sieve
Сканирует заданный процесс. Распознаёт и извлекает различные потенциально вредоносные импланты (заменённые/внедрённые PE-файлы, шеллкоды, хуки, патчи…
 sans-blue-team/deepbluecli
Инструмент для охоты за угрозами на основе PowerShell, который анализирует журналы событий Windows для обнаружения вредоносной активности, включая…
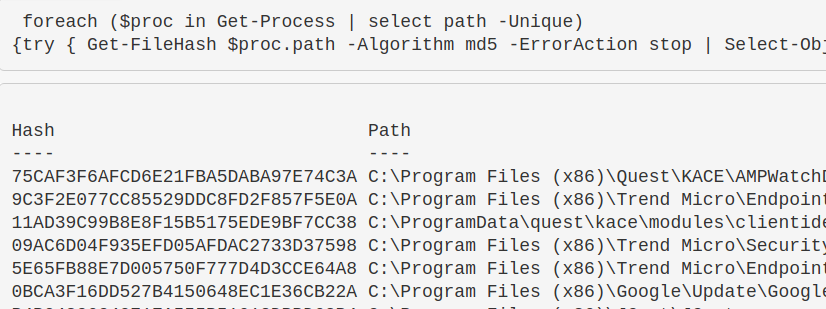 purp1ew0lf/blue-team-notes
Ты ведь не думал, что я оставлю синюю команду в стороне, правда?
 decalage2/oletools
Инструментарий на Python для анализа документов MS OLE2 и Office, извлечения макросов VBA, обнаружения эксплойтов и проведения криминалистического…
 neo23x0/loki
Сканер на основе IOC и YARA для обнаружения индикаторов компрометации с помощью проверки имен файлов по регулярным выражениям, сигнатур YARA,…
 ericzimmerman/kapefiles
Этот репозиторий служит площадкой для созданных сообществом Targets и Modules для использования с KAPE.
 foxio-llc/ja4
JA4+ — это набор стандартов для сетевой идентификации (фingerprinting).








