#1
 nbulischeck/tyton
Охотник за руткитами в режиме ядра
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Проект (Официальный репозиторий)
 didi/kemon
Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.
 treussart/probemanager
Централизованное управление системой обнаружения вторжений, такой как Suricata, Bro, Ossec ...
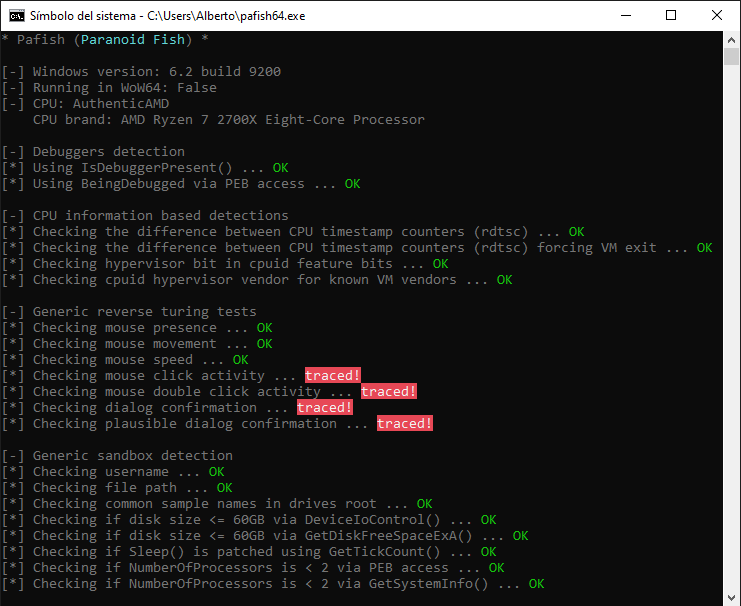 a0rtega/pafish
Pafish — это тестовый инструмент, использующий различные методы обнаружения виртуальных машин и сред анализа вредоносных программ, подобно тому, как…