 #1
Инструменты отладки, специально предназначенные для анализа потока выполнения вредоносных программ и выявления уязвимостей.
Рекомендация Kitploit
 gartonchan/redis-cve-2025-62507
Эксплойты для CVE-2025-62507, переполнение буфера стека в Redis 8.2.0. Предоставляет ROP-цепочки для x86-64 и ARM64 с генерацией шеллкода для…
 jaf0rk/cve-2026-5281
Доказательство концепции эксплуатации для CVE-2026-5281, уязвимости использования после освобождения кучи (heap-use-after-free) в реализации Dawn…
 gmh5225/ida-sdk
Официальные заголовочные файлы и библиотеки IDA Pro SDK для создания плагинов, которые дизассемблируют, декомпилируют и анализируют бинарные файлы в…
 ngtuonghung/cve-2022-27666
Эксплойт переполнения буфера в куче для CVE-2022-27666 в реализации IPsec ESP6 ядра Linux. Включает сборку ядра, отладку с GDB-заглушкой и шаги…
 kaleth4/cve-2025-60751
Технический анализ и профессиональный эксплойт для CVE-2025-60751, стекового переполнения буфера в GeographicLib. Включает эксплойт Ret2Libc на…
 sudo-wp/sudowp-hooks-visualizer
Форк "Simply Show Hooks" с усиленной безопасностью. Заменяет скомпрометированную оригинальную версию (CVE-2024-6297) и исправляет неучтённые…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Дата проекта: февраль 2026 г. / Обнаружена уязвимость переполнения буфера в обработчике IOCTL драйвера ядра. Уязвимость позволяет…
 benmevic/cve-2025-22457
Демонстрационное приложение уязвимости cve-2025-22457, созданное для еженедельной презентации команды Altay
 gmh5225/ollytlscatch
Плагин для OllyDbg, который перехватывает и выгружает открытый текст трафика TLS/SSL во время сеансов отладки, помогая в обратной разработке и…
 moniik/cve-2019-11043_env
удалённая среда отладки для CLion
 whatswrongandwhy/ptrace
Основанная на ptrace утилита для трассировки и отладки процессов в Linux, предназначенная для анализа системных вызовов, памяти и потока выполнения…
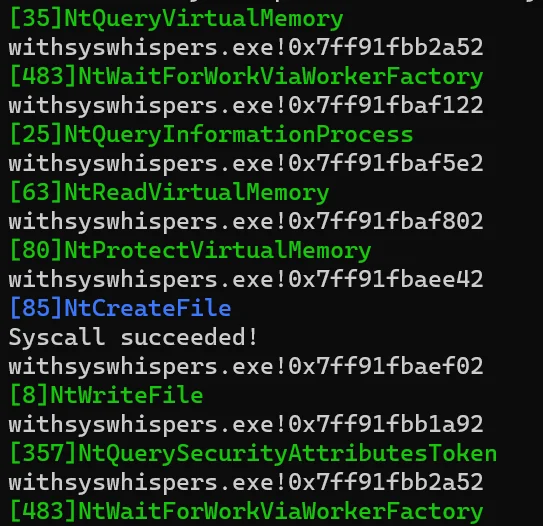 gmh5225/ntstrace
Трассировщик системных вызовов на основе frida-stalker для Windows (x64).
 themalwareguardian/cve-2003-0264
Классическое переполнение буфера на стеке в SLMail 5.1, показывающее, как ранние почтовые серверы могли быть скомпрометированы через чрезмерно…
 halcy0nic/cve-2022-43343
Доказательство концепции для (CVE-2022-43343)
 cdacesec/cve-2022-31902
Доказательство концепции для CVE-2022-31902, уязвимости отказа в обслуживании в Notepad++ (x86), вызванной функцией Find All на специально созданных…
 themalwareguardian/cve-2025-5548
Переполнение буфера в FreeFloat FTP Server 1.0, иллюстрирующее, как один небезопасный обработчик может породить несколько записей CVE для разных…
 themalwareguardian/cve-2017-14980
Стековое переполнение буфера в Sync Breeze Enterprise 10.0.28, доступное через обработчик /login, демонстрирующее, как непроверенная длина входных…
 halcy0nic/cve-2022-41220
Доказательство концепции для CVE-2022-41220