
 #1
Инструменты отладки, специально предназначенные для анализа потока выполнения вредоносных программ и выявления уязвимостей.
Рекомендация Kitploit
 nccgroup/libslub
Python-библиотека для анализа SLUB-выделений и структур кучи ядра Linux в GDB, позволяющая глубже понять внутреннее устройство кучи ядра для…
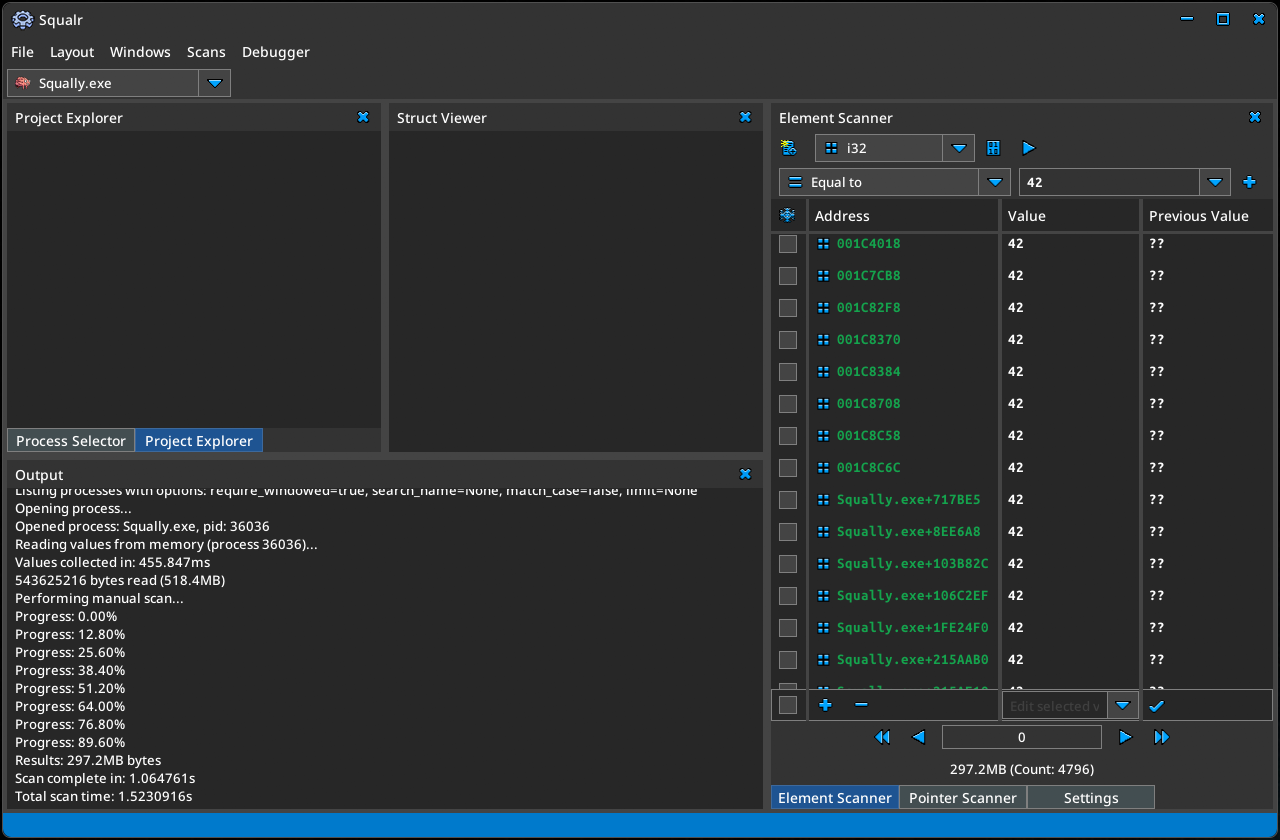 squalr/squalr
Универсальный инструмент для взлома игр/программного обеспечения, написанный с нуля на Rust.
 dougwithseismic/dezlock-dump
Инструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
 winterknife/evenstar
Intel 64/Windows низкоуровневые эксперименты
 therealdreg/shellex
Конвертер C-shellcode в hex, удобный инструмент для вставки и выполнения shellcode в IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…
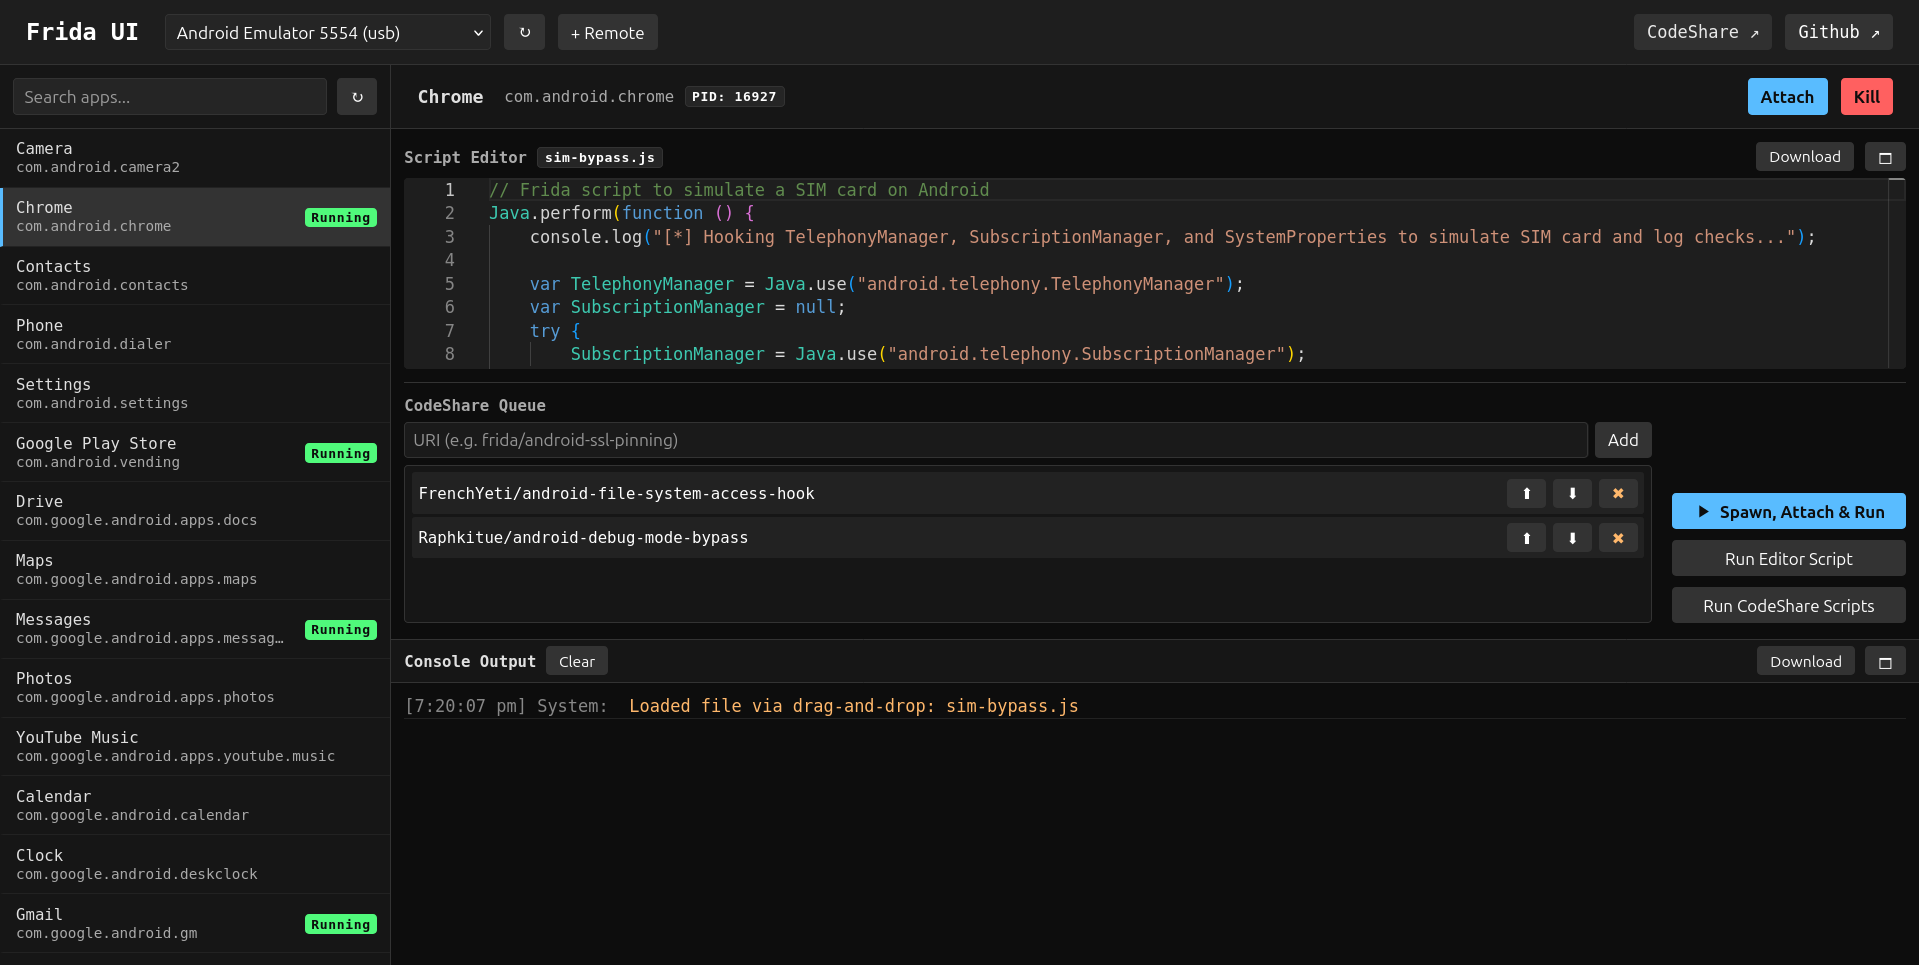 adityatelange/frida-ui
Взаимодействуйте с устройствами Frida, процессами и скриптами прямо из вашего браузера.
 paolomonti42/salt
SALT — трассировщик SLUB-аллокатора для ядра Linux
 darkcodersc/psylodbg
Удобный отладчик Microsoft Windows для аналитиков вредоносного ПО.
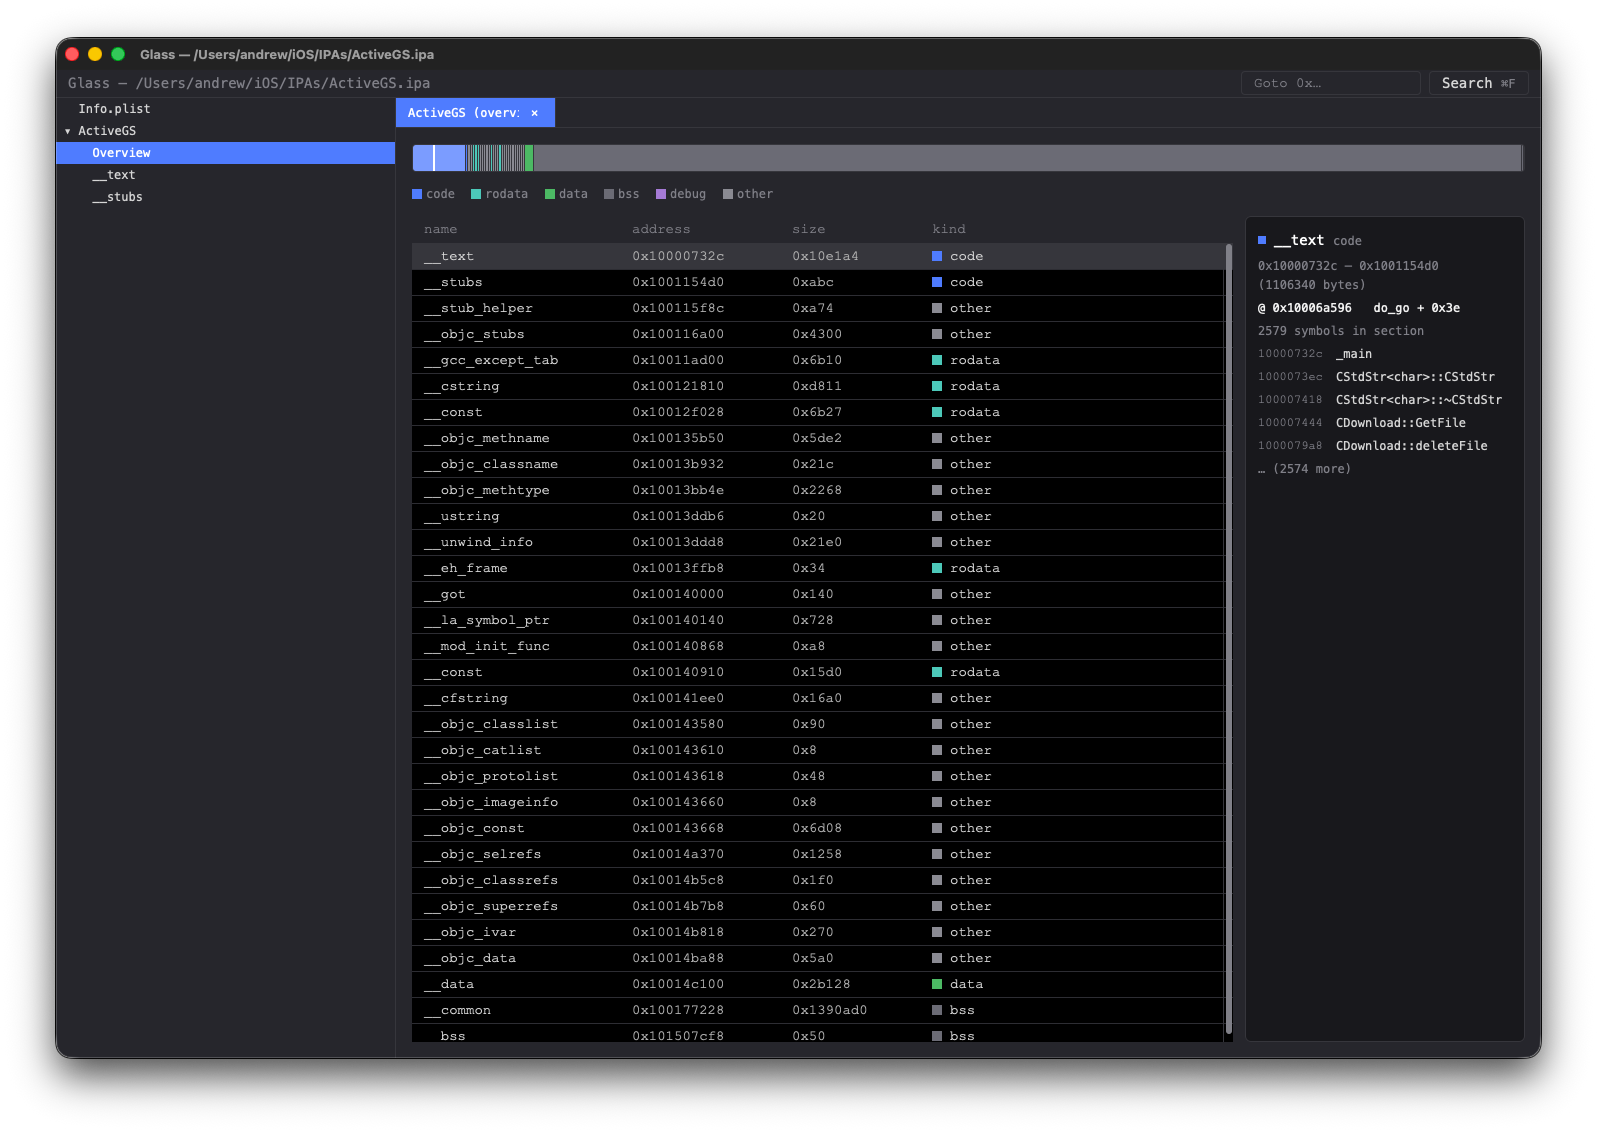 azw413/glass
Glass - быстрая и бесплатная альтернатива IDA Pro
 packtpublishing/learning-linux-binary-analysis
Изучение анализа бинарных файлов Linux, опубликованное издательством Packt
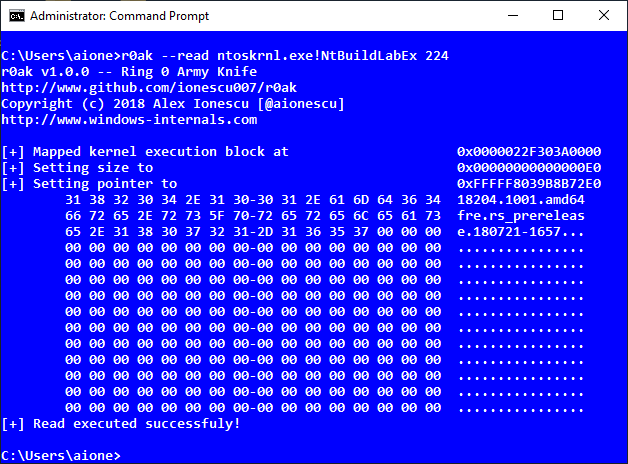 harryanon/r0ak
Утилита командной строки Windows для чтения, записи и выполнения кода в режиме ядра из контекста администратора с использованием техники…
 checkpointsw/showstopper
ShowStopper — это инструмент, помогающий исследователям вредоносного ПО изучать и тестировать методы защиты от отладки, а также проверять плагины…
 deputation/instrumentation_callbacks
Доказательство концепции, демонстрирующее обратные вызовы инструментирования на Windows 10 21h1 с использованием переменной TLS для обеспечения…
 nccgroup/asafw
Набор скриптов для работы с прошивками Cisco ASA [упаковка/распаковка и т.д.]
 qualcomm/afltriage
Портативный инструмент для триажа сбоев на основе отладчика для результатов фаззинга. Поддерживает параллельный триаж, дедупликацию сбоев, разбор…
 quosecgmbh/grap
Определяйте и сопоставляйте пользовательские графовые шаблоны с бинарными графами потока управления, используя дизассемблер на основе Capstone, с…
 leandrofroes/gftrace
Инструмент командной строки для трассировки Windows API в бинарных файлах Golang.
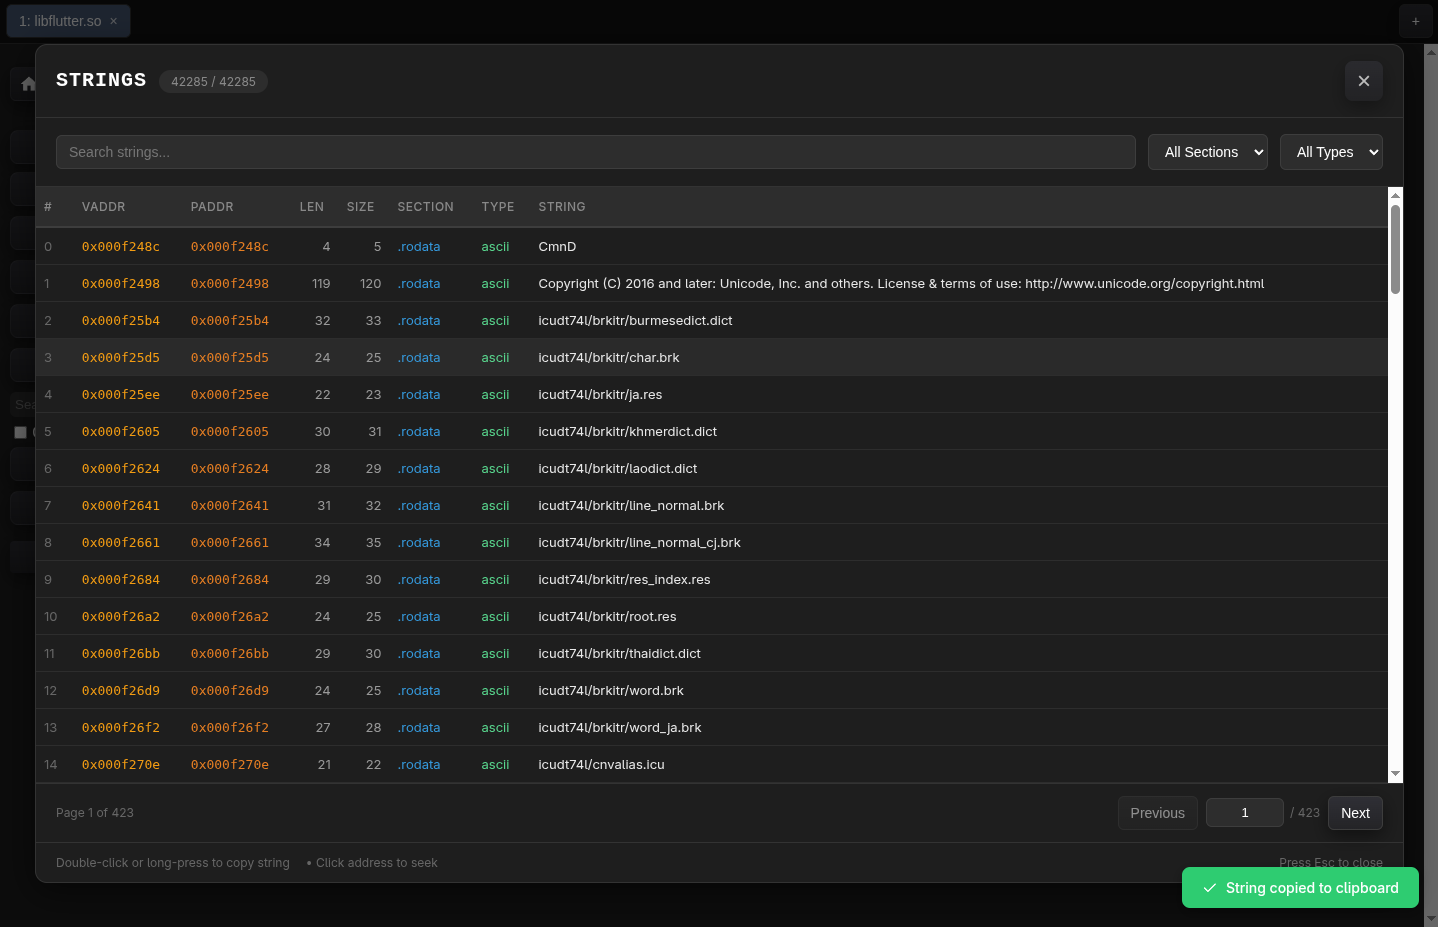 radareorg/r2web
Доступ к radare2 из любого места, в любое время.








