
 #1
Подобранные списки, коллекции и учебные ссылки по кибербезопасности с понятной областью и практической ценностью.
Рекомендация Kitploit
 timb-machine/linux-malware
Отслеживание интересных вредоносных программ для Linux (и UNIX). Присылайте PR.
 mikeroyal/digital-forensics-guide
Руководство по цифровой криминалистике. Узнайте все о цифровой криминалистике, компьютерной криминалистике, криминалистике мобильных устройств,…
 threedr3am/learnjavabug
Java-безопасность: демо уязвимостей и техник, нативные Java, Fastjson, Jackson, Hessian2, XML-десериализация, эксплойты для…
 ignitetechnologies/burpsuite-for-pentester
Эта шпаргалка создана для баг-баунти хантеров и пентестеров, чтобы помочь им находить уязвимости от P4 до P1 исключительно и полностью с помощью…
 aloshdenny/reverse-synthid
обратная разработка обнаружения SynthID от Gemini
 rubysec/ruby-advisory-db
База данных уязвимостей для Ruby-гемов и сред выполнения, поддерживаемая сообществом, предоставляющая структурированные данные CVE/GHSA с…
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 slsa-framework/slsa
Уровни цепочки поставок для программных артефактов
 sbousseaden/evtx-attack-samples
Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…
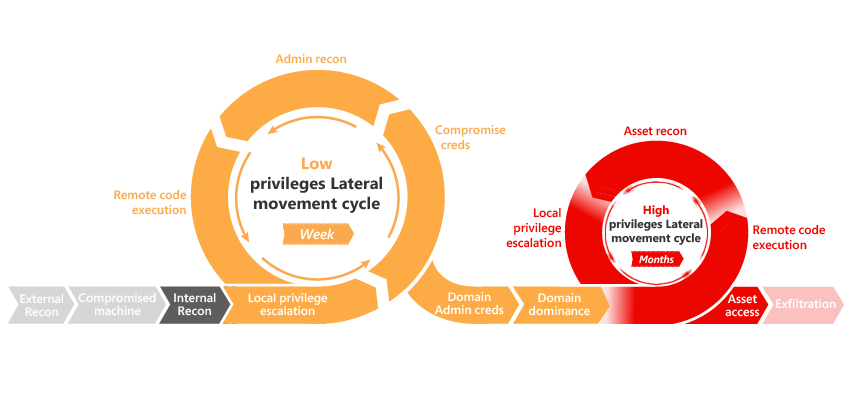 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.
 imran-parray/mind-maps
Карты мыслей о нескольких вещах
 m14r41/pentestingeverything
Полное решение для VAPT/AppSec и руководство по пентестингу: Веб | Мобильные | API | Толстый клиент | Анализ исходного кода | DevSecOps |…
 owasp/masvs
OWASP MASVS (Стандарт проверки безопасности мобильных приложений) - это отраслевой стандарт безопасности мобильных приложений.
 botesjuan/burp-suite-certified-practitioner-exam-study
Практические конспекты и пошаговые руководства по лабораторным работам PortSwigger Academy, охватывающие веб-уязвимости, пейлоады, энумерацию и…
 netbiosx/checklists
Red Teaming & Pentesting чек-листы для различных engagements
 tmylla/awesome-llm4cybersecurity
Курируемый систематический обзор литературы из 756+ статей о применении LLM в кибербезопасности, охватывающий анализ угроз, обнаружение уязвимостей,…
 projectdiscovery/public-bugbounty-programs
Курируемый сообществом список публичных программ баг-баунти и ответственного раскрытия уязвимостей.
 kadenzipfel/smart-contract-vulnerabilities
Набор уязвимостей смарт-контрактов вместе с методами предотвращения








