
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 rootdirective-sec/cve-2026-33626-lab
Docker Compose лаборатория, воспроизводящая SSRF CVE-2026-33626 в загрузчике изображений для vision-language от LMDeploy. Сравнивает поведение…
 pixelotes/lab-cve-2023-4863
Docker-лаборатория для воспроизведения CVE-2023-4863 (переполнение кучи в libwebp) с автоматической демонстрацией сбоя, сравнением исправленной и…
 lucastran05/cve-2026-29000
Локальная лаборатория, моделирующая обход аутентификации CVE-2026-29000 JWT/JWE в pac4j-jwt. Предоставляет API для входа, создания токенов и панели…
 r3fr4kt/popcorn-tjnull-oscp-
Разбор Popcorn HTB, охватывающий продвинутый фаззинг директорий, обход загрузки файлов с помощью магических чисел/подмены расширения с использованием…
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
Этот проект имитирует реальный сценарий атаки и защиты на двух виртуальных машинах. Вы будете эксплуатировать критическую уязвимость удалённого…
 speatx/wordpress-rce-cve-2019-8942
Python-набор эксплойтов для WordPress Crop Image RCE — CVE-2019-8942 & CVE-2019-8943
 rgvillanueva28/vulnbox-easy-cve-2025-29927
Контейнер для задачи CTF с уязвимостью в промежуточном ПО Next.JS (CVE-2025-29927) для отработки атак типа «человек посередине» и эксплуатации API.
 saku0512/cve-2026-54686-poc
Локальный PoC для CVE-2026-54686, демонстрирующий подмену хуков жизненного цикла DCS в терминале Warp. Симулирует принятие подменённых CWD и…
 chathura123git/ethical-hacking-cve-2011-2523
Оценка этического хакинга | Практическое тестирование уязвимости бэкдора vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable2 с использованием Kali Linux…
 w4r10ck423/envvisualizer
Разбор и визуализация /proc/self/environ на скомпрометированных Linux-машинах — классифицирует переменные окружения по технологическому стеку (AWS,…
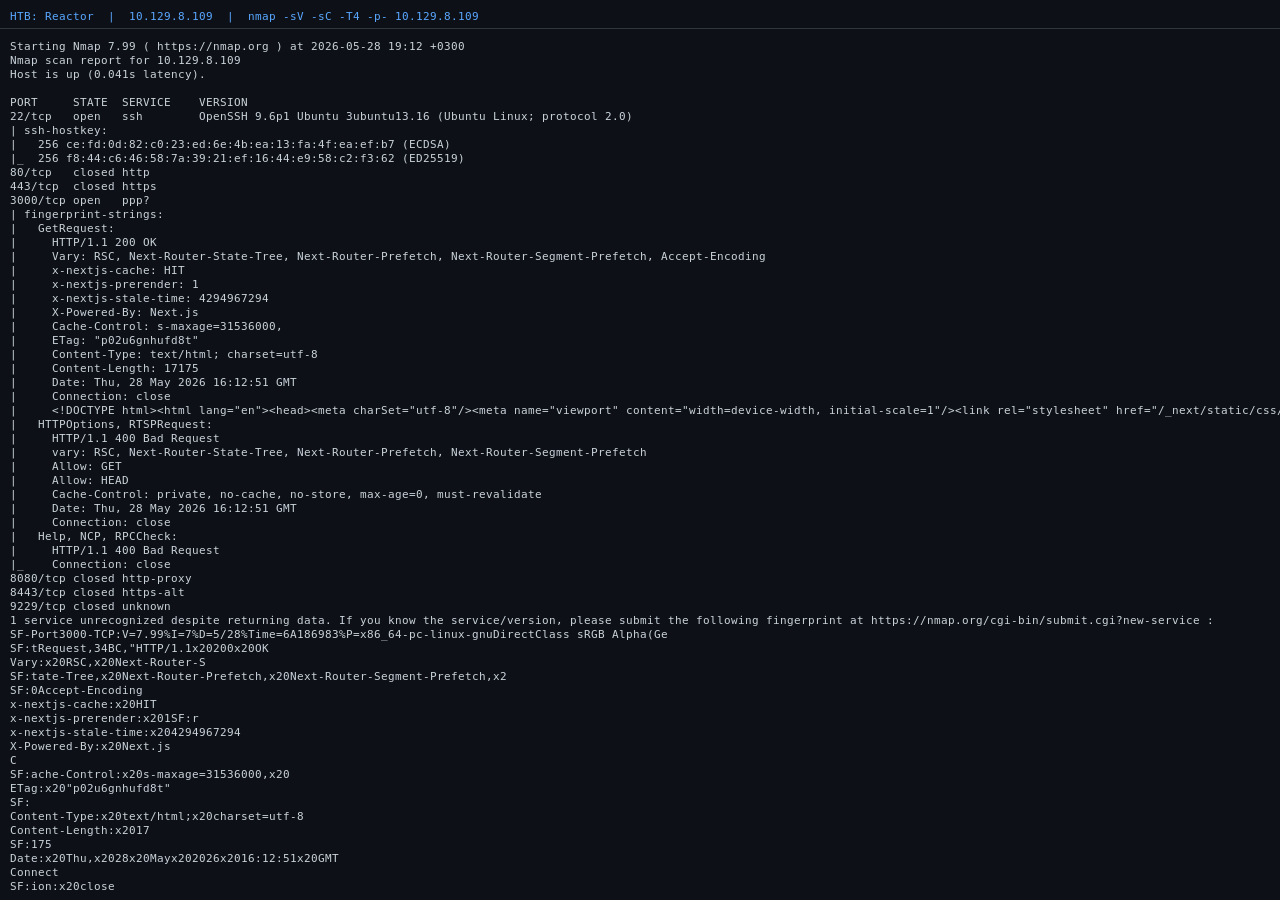 sonnycroco/htb-reactor-linux-machine-walkthrough
Полное прохождение машины Reactor от HTB — эксплуатация CVE-2025-55182 для получения оболочки, затем получение root через открытый отладчик Node.js.…
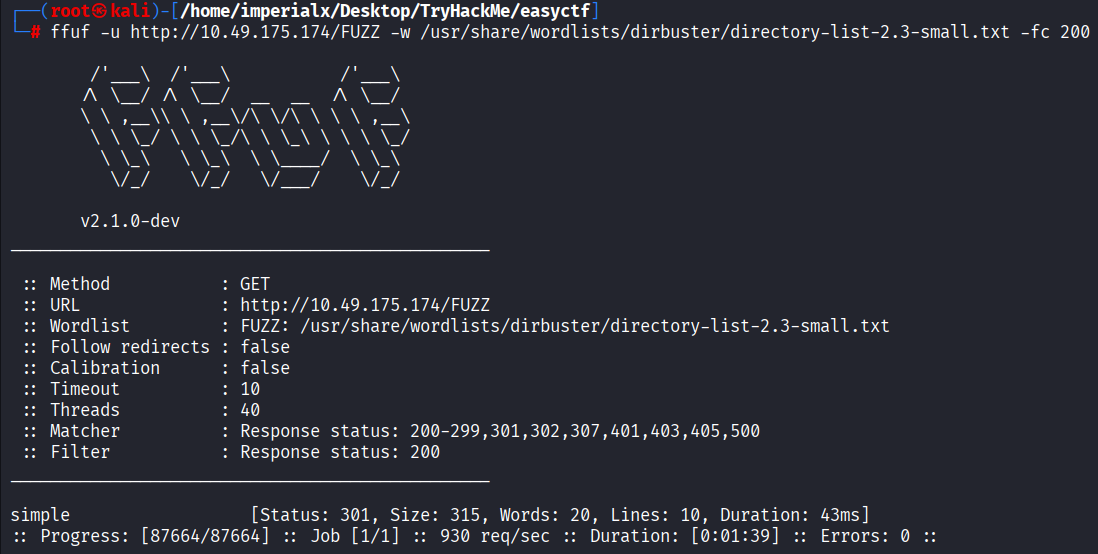 imperialx1104/simple-ctf-writeup
Профессиональное прохождение CTF 'Simple' на TryHackMe, охватывающее разведку, SQL-инъекцию в CMS Made Simple (CVE-2019-9053), восстановление учётных…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - разбор машины Pterodactyl. Средняя Linux-машина, затрагивающая CVE-2025-49132 (RCE в Pterodactyl Panel) и CVE-2025-6018/6019…
 rideckszz/poc-cve-2019-9053
Учебный PoC на Python 3 для CVE-2019-9053, time-based blind SQL-инъекции в CMS Made Simple <= 2.2.9. Эта версия адаптирована для использования в…
 moxitpanchal/evershop-lab-cve-2026-25993
Лаборатория на базе Docker для эксплуатации CVE-2026-25993, вторичной SQL-инъекции в EverShop. Разверните, перечислите и выгрузите базу данных через…
 benedictejepu/cve-2024-24945-nginx-rift---tryhackme-lab-walkthrough
Эта лабораторная работа демонстрирует эксплуатацию уязвимости CVE-2024-24945 — повреждения кучи, затрагивающего NGINX. Цель заключалась в понимании…








