
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 isaca0315/cve-2026-44578-next-js-ssrf
Este laboratorio puede estar bien o mal, está en pruebas, pero debería funcionar. Pregúntale a la IA, jajaja.
 gbuyssens/cve-2026-41651
Локальное повышение привилегий через состояние гонки TOCTOU в PackageKit.
 khwajasaad267-coder/cve-2024-4577-lab
# Docker-лаборатория CTF, демонстрирующая CVE-2024-4577 — внедрение аргументов PHP-CGI, приводящее к RCE Включает уязвимый PHP 5.4.1 CGI,…
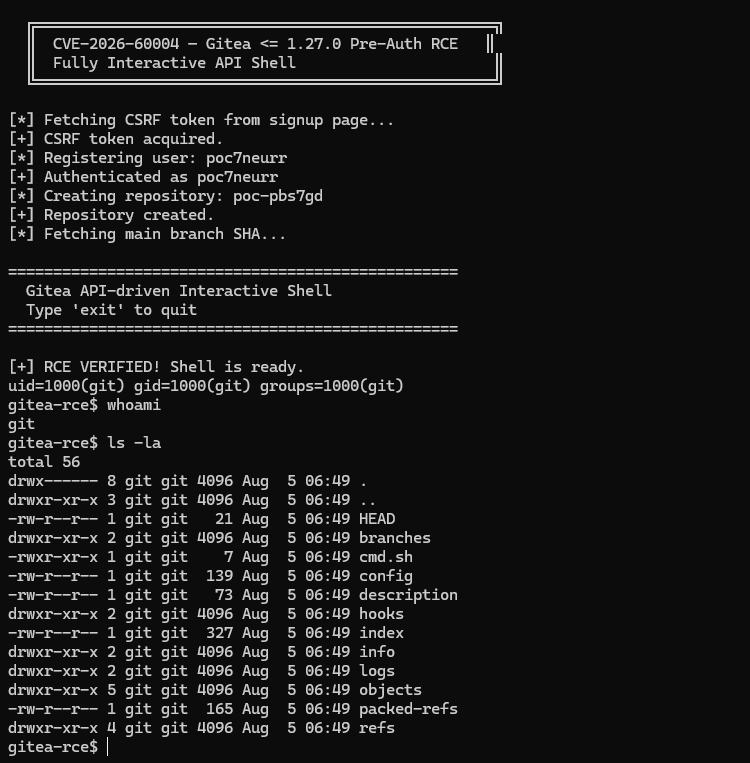 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 Pre-Auth RCE
 hackerking24/cve-2026-30225-olivetin-rce
Эксплойт proof-of-concept для неаутентифицированного RCE в OliveTin (CVE-2026-30225) через небезопасные настройки по умолчанию для гостевого доступа…
 l41kaa/cve-2023-33733-exploit-poc
Эксплойт-скрипт на Python для CVE-2023-33733, нацеленный на веб-приложения. Автоматизирует аутентификацию, извлечение сессий и доставку обратной…
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) — эксплойт чтения файлов PHP с повышением до RCE, адаптированный под канал XXE/CTF
 hackerking24/cve-2026-29782-openstamanager-rce
Proof-of-concept эксплойт для CVE-2026-29782, объединяющий SQL-инъекцию и PHP object injection для достижения удалённого выполнения кода в…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Произвольная запись файлов в Python вне директории извлечения
 alreadyclosed/cve-2026-39987
CVE-2026-39987 для marimo 0.20.4 PoC
 beraphin/cve-2018-6789
Эксплойт для CVE-2018-6789 — переполнение буфера в куче при декодировании base64 в Exim, обеспечивающее удалённое выполнение кода через перекрытие…
 byt3quester/cve-2023-20938-poc
Локальный proof-of-concept повышения привилегий для CVE-2023-20938, use-after-free в Android binder, позволяющий получить root и отключить SELinux на…
 ywh-jfellus/cve-2026-9198
Доказательство концепции для CVE-2026-9198 - IBM Langflow: RCE без аутентификации через обход автологина
 cd-ratel/cve-2025-32432
Рабочий PoC для CVE-2025-32432 - Craft CMS <= 5.6.16 неаутентифицированный RCE через Yii2 PhpManager gadget + отравление nginx access.log
 giordy0424/cve-2023-25690_lab
Лаборатория HTTP Request Smuggling: Apache 2.4.55 CRLF injection
 cmpnn-romain/cve-2024-27198_lab
Лаборатория для CVE-2024-27198
 ritinify/cve-2025-29927-poc
Доказательство концепции эксплуатации CVE-2025-29927 — обход авторизации в промежуточном ПО Next.js. Включает уязвимую тестовую лабораторию и…
 innocentx0/cve-2022-25765
Python proof-of-concept для CVE-2022-25765 — уязвимости внедрения команд в pdfkit, позволяющей удалённое выполнение кода через специально…








