
 #1
Платформы Capture The Flag, создания заданий, инструментов решения и соревновательных фреймворков кибербезопасности.
Рекомендация Kitploit
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 и CVE-2026-43503
 cliffe/breakescape
Монтируемый движок на Rails, предоставляющий 24+ сценариев кибербезопасных квест-комнат со случайными паролями, JIT-скомпилированными диалогами NPC и…
 fallen-angel-systems/fas-judgement-oss
Консоль для атак с использованием инъекций промптов с открытым исходным кодом. Проверяйте безопасность ИИ, запуская категоризированные атаки на любую…
 abrewer251/cve-2025-62215_windows_kernel_pe
Этот PoC демонстрирует состояние гонки в ядре Windows, приводящее к уязвимости double-free, что позволяет локально повысить привилегии до SYSTEM.…
 royaleybovich/cve-2026-3854-lab
Локальная намеренно уязвимая лаборатория с пошаговым практикумом и CTF-заданиями для отработки RCE через push-опции Git, небезопасной десериализации,…
 user0x1337/cve-2022-39227
CVE-2022-39227 : Proof of Concept
 owasp/donkai
DonkAI — это практическая лаборатория для OWASP Top 10 для LLM-приложений (2025) — без необходимости в реальной LLM.
 nyu-llm-ctf/ctftiny
Официальный репозиторий для CTFTiny
 47cid/wp2shell-lab
Обучающий PoC + лаборатория для CVE-2026-63030 + CVE-2026-60137: SQLi без аутентификации в ядре WordPress через путаницу batch-маршрутов REST
 koadt/poc-cve-2025-55182
Этот репозиторий содержит POC для CVE-2025-55182, критической (оценка CVSS 10.0) уязвимости удаленного выполнения кода без предварительной…
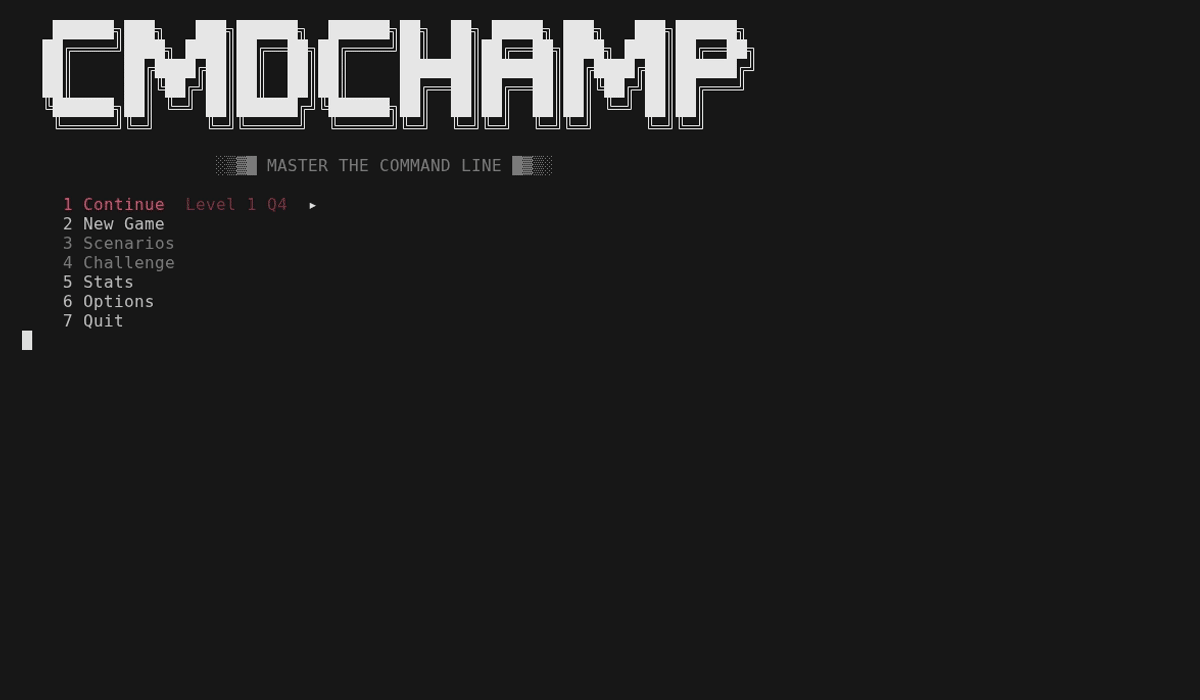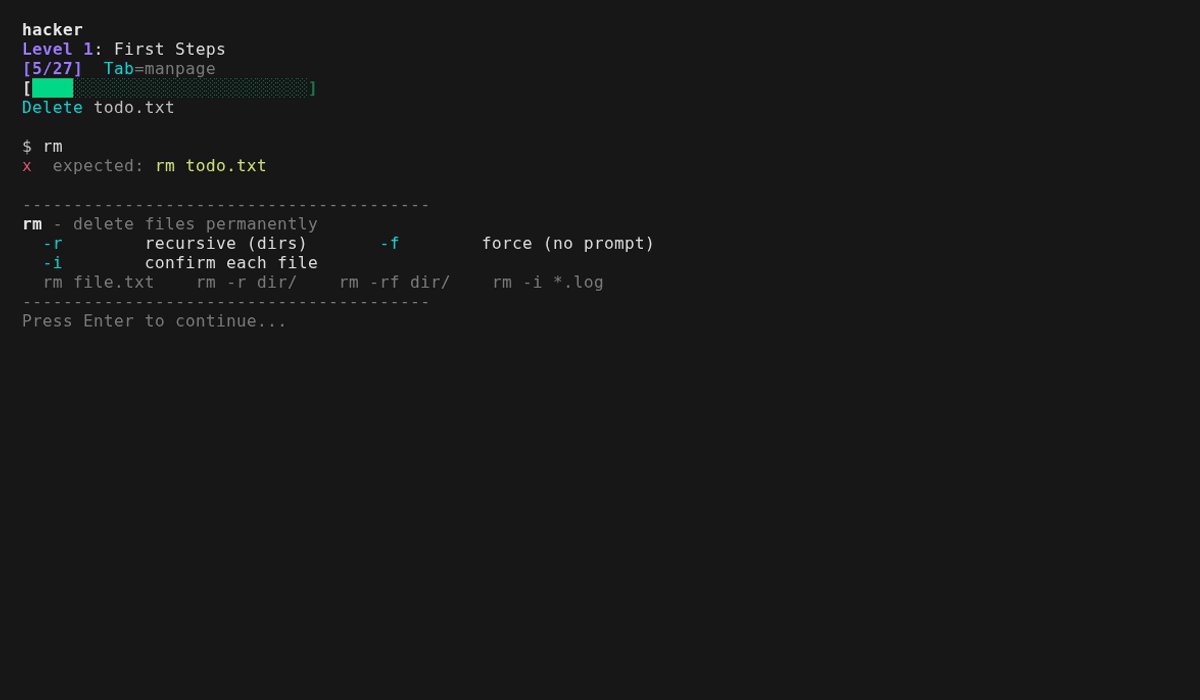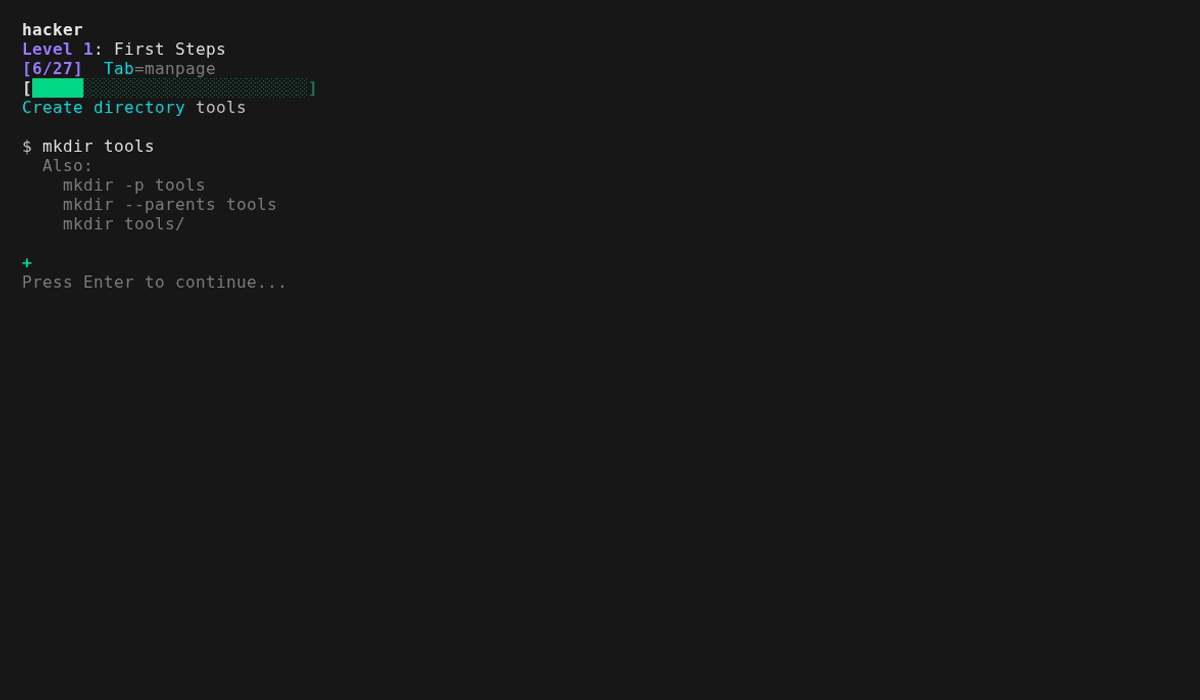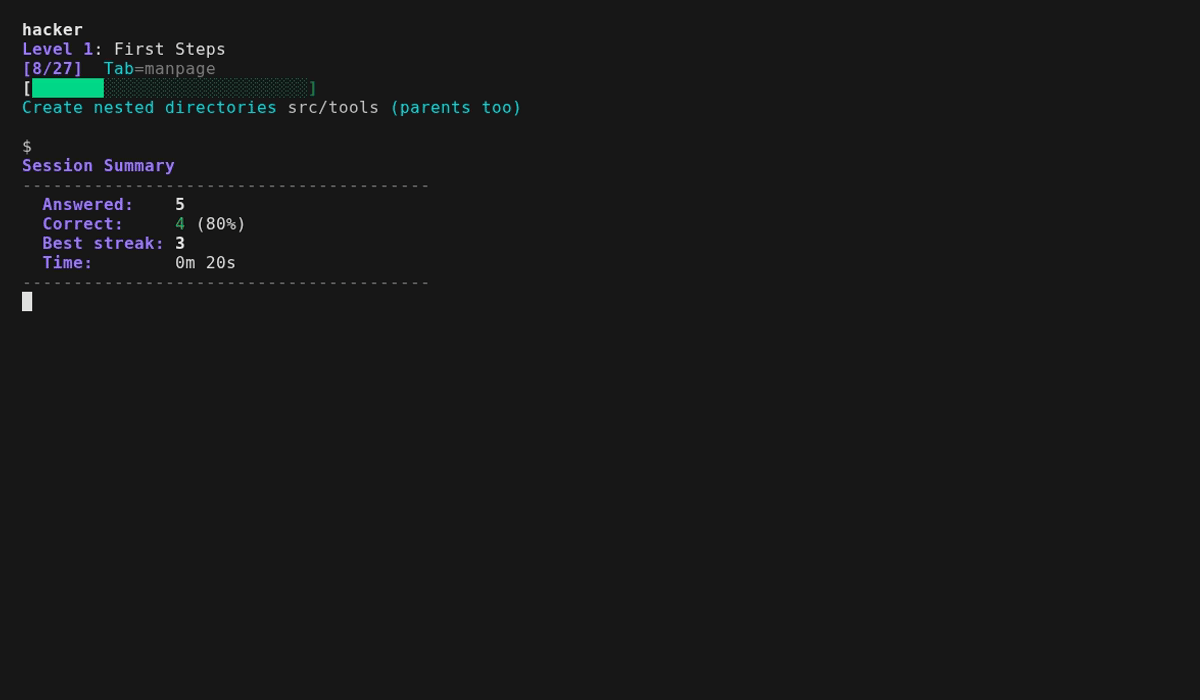 mellen9999/cmdchamp
тренажёр bash CLI — 30 уровней от ls до повышения привилегий
 serotav/writeups
Коллекция подробных и оптимизированных(?) разборов различных CTF-задач
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.
 0dayctf/cve-2020-9484
Ремейк CVE-2020-9484 от Pentestical
 seanpesce/cve-2024-22243
Примеры эксплуатируемых сценариев для CVE-2024-22243, затрагивающего Spring framework (открытое перенаправление и SSRF).








