
 #1
Инструменты для реализации, анализа, взлома и внедрения криптографических систем и алгоритмов.
Рекомендация Kitploit

 0xsazzad/grafana-cve-2021-43798
Реализация инструмента на Python для дешифрования и шифрования конфиденциальных данных в Grafana, специально направленная на устранение уязвимостей,…
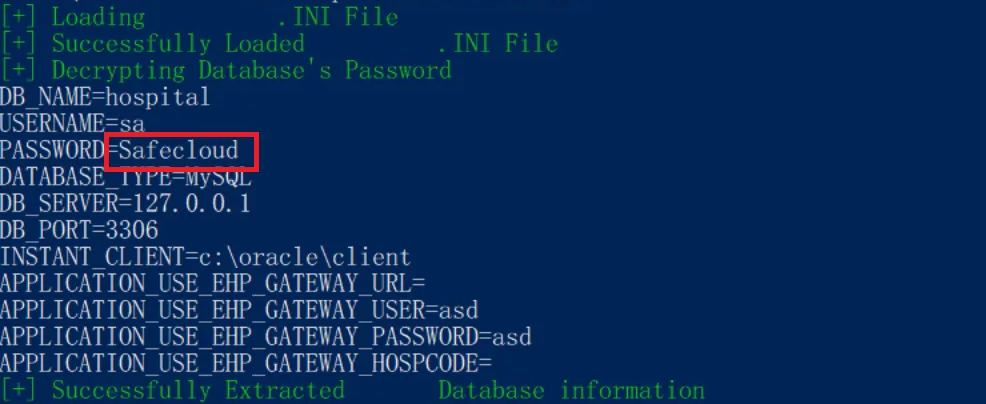 safecloudth/cve-2024-53522
Доказательство концепции эксплуатации для CVE-2024-53522, демонстрирующее расшифровку учётных данных базы данных HOSxP XE с использованием…
 eremiel/cve-2018-0114
用于JWT生成的python2.7脚本
 xfox64x/cve-2016-5639
Модули Metasploit Crestron AirMedia AM-100 Traversal и Hashdump
 kinryulabs/rootpacket-cve-2026-31431
Живой набор инструментов для криптоджекинга с эксплойтом локального повышения привилегий CVE-2026-31431, выходом из контейнера, руткитом ядра и…
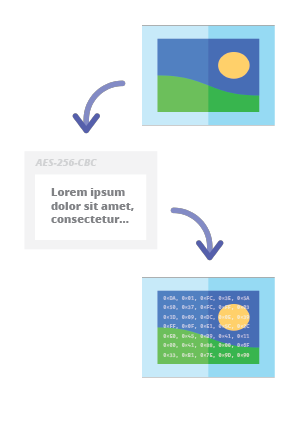 pelock/steganography-online-codec-javascript
Стеганографический онлайн-кодек позволяет скрыть зашифрованное паролем сообщение внутри изображений и фотографий с использованием алгоритма…
 untouchable17/cve-2025-24054
Раскрытие хэша NTLMv2-SSP в Windows File Explorer без единого клика
 fcunnane/atomicmemory
Atomic Memory™
 devnw/zig/tls
Реализация TLS 1.3 для QUIC на Zig, соответствующая RFC 8446/9001, без внешних зависимостей, с поддержкой AEAD-защиты, проверки X.509 и более 1000…
 0xuhaw/cve-2022-0778
Доказательство концепции для CVE-2022-0778 в форматах P12 и PEM
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
Демонстрирует критическую подделку подписи SPHINCS+ WOTS+, вызванную слабой случайностью и повторным использованием nonce, восстанавливая секреты из…
 ull0a/cve-2026-50751
Обход аутентификации по сертификату в VPN Remote-Access от Check Point (IKEv1).
 cryptoadvocate/cryptohackapp
Мобильная инженерная база проекта Cryptohack Badge.
 trailofbits/break-golf
Гольф по криптоанализу: взламывайте схемы и доказывайте это в Lean 4. Доска проверки концепций.
 rayferrufino/make-and-break
Создал собственную виртуальную машину с Ubuntu 18.04.1 и Webmin 1.810. Использует CVE-2019-15107 для эксплуатации бэкдора в машине Linux.
 folks-iwd/cve-2025-68999-poc
PoC-эксплойт для CVE-2025-68999 - SQL-инъекция второго порядка в Happy Addons for Elementor <= 3.20.4
 msdmehdipour/meshtastic-cve-2025-52464-poc
Программный proof of concept для CVE-2025-52464 в личных сообщениях Meshtastic
 fin3ss3g0d/cve-2024-5764
Python-скрипт для расшифровки данных, зашифрованных классом Java PasswordCipher, использующий статический ключ шифрования из CVE-2024-5764 в Sonatype…








