
 #1
Инструменты для реализации, анализа, взлома и внедрения криптографических систем и алгоритмов.
Рекомендация Kitploit

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Утечка хеша NTLM через извлечение RAR/ZIP и файла .library-ms
 thomastjdev/wmd
Python-фреймворк для инструментов ИТ-безопасности
 owasp/json-sanitizer
JSON Sanitizer преобразует JSON-подобное содержимое в корректный JSON.
 ekultek/pybelt
Пояс инструментов хакера
 ricardojoserf/samdump
Извлечение кустов реестра SAM и SYSTEM с помощью API теневых копий томов (VSS). С возможностями эксфильтрации и XOR-обфускации. На C#, C++, Crystal,…
 querylab/lazywarden
Автоматизированный инструмент резервного копирования хранилища Bitwarden с шифрованием AES-256, выводом ключа Argon2, поддержкой загрузки в несколько…
 them4hd1/vayne-rat
Продвинутый C# .NET Rat, он стабилен и содержит множество функций.
 rxwx/chlonium
Клонирование и импорт файлов cookies и паролей Chromium между браузерами с офлайн-дешифрованием ключей состояния DPAPI, поддержка баз данных,…
 cyberark/riskyspn
Обнаруживать и злоупотреблять опасными SPN
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
Инструмент для получения/обновления доверенных якорей корневой зоны DNS
 wkovacs64/pwned
CLI-инструмент для запросов к API Have I Been Pwned для поиска скомпрометированных аккаунтов, паст и утечек паролей, что позволяет быстро оценивать…
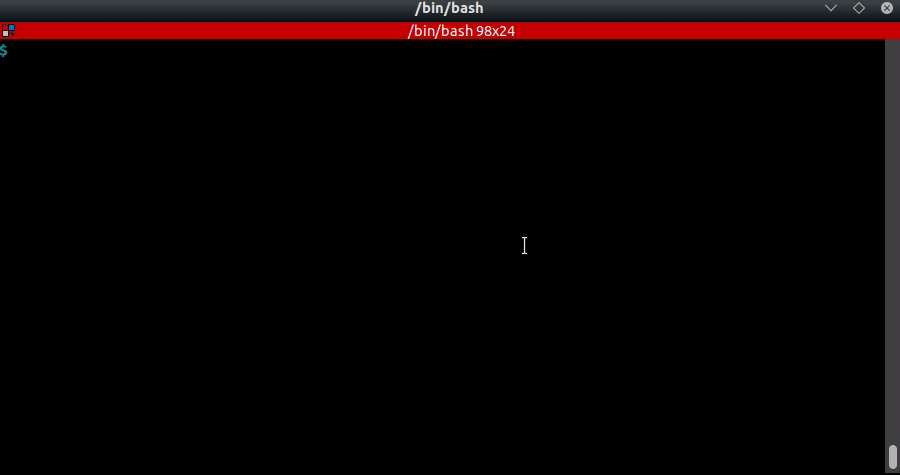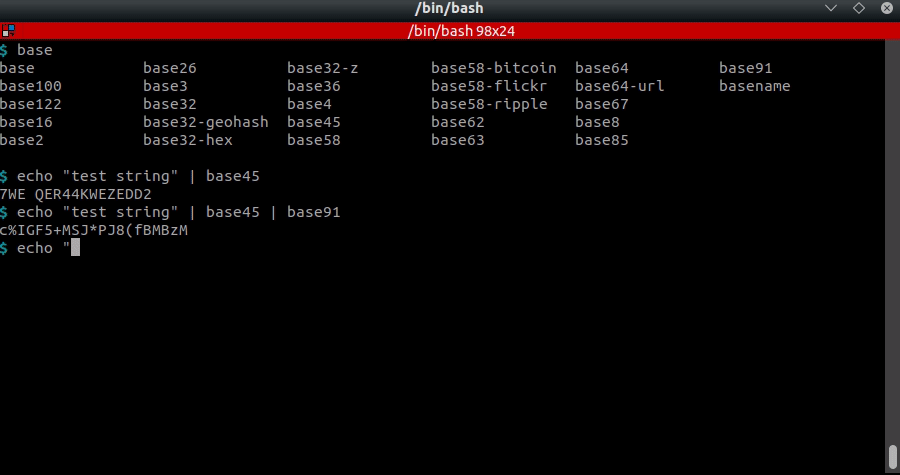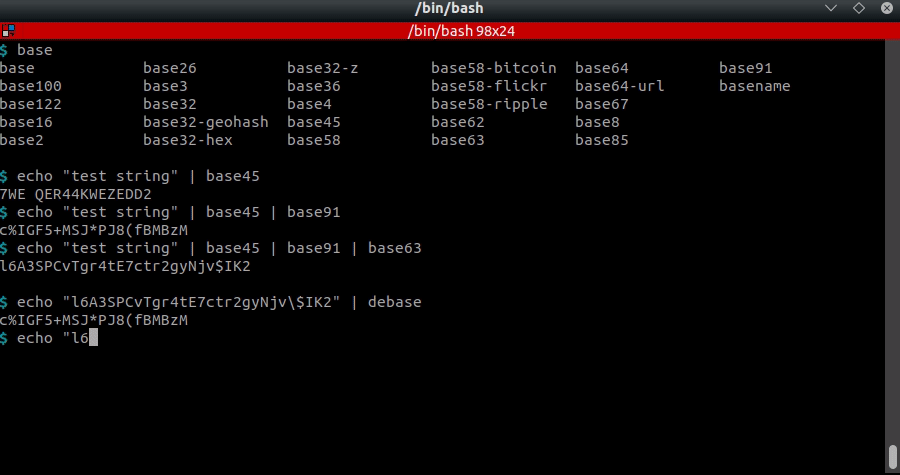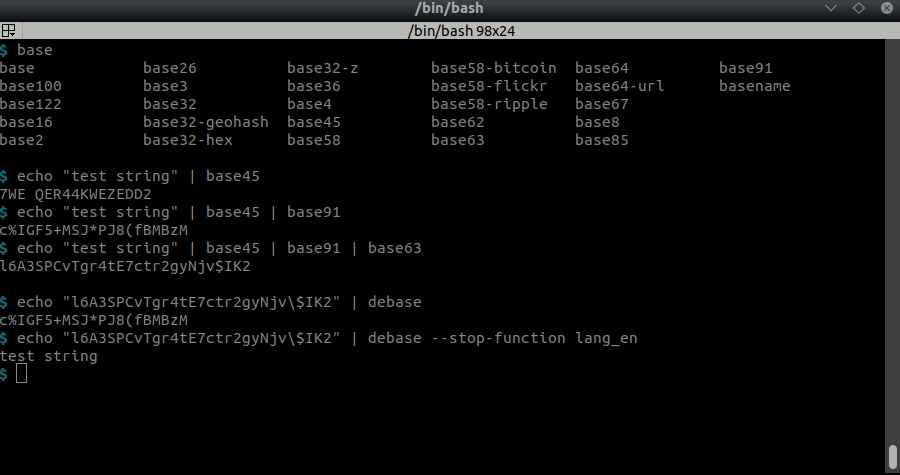 dhondta/python-codext
Расширение Python codecs с инструментами командной строки для кодирования/декодирования чего угодно
 kspearrin/ff-password-exporter
Легко экспортируйте свои пароли из Firefox.
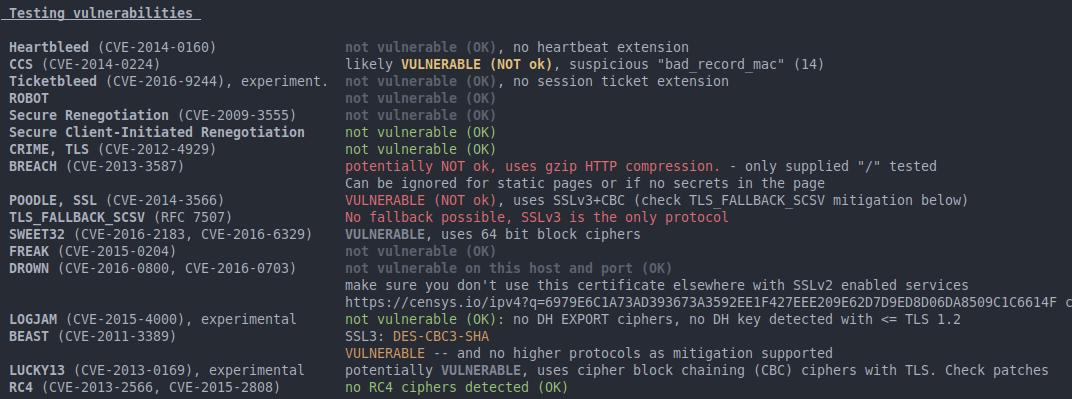 mpgn/poodle-poc
:poodle: Атака Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 cerbersec/ares
Project Ares — это загрузчик доказательства концепции (PoC), написанный на C/C++ и основанный на технике Transacted Hollowing
 0sec-labs/foxguard
Быстрый универсальный сканер безопасности кода, написанный на Rust. Всё включено: поддержка 14 языков, TUI для триажа, секреты, постквантовые аудиты,…
 sigstore/root-signing
Поддерживает репозиторий TUF, который безопасно доставляет клиентам корень доверия Sigstore (trusted_root.json), используя пороговое подписание…








