
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 sk3pper/cve-2024-21626-old-docker-versions
Анализирует и эксплуатирует уязвимость выхода из контейнера в устаревших версиях Docker/runc, демонстрируя утечку файловых дескрипторов для доступа к…
 abacus-group-rto/legion
Legion — это инструмент с открытым исходным кодом для тестирования сетей на проникновение, который отличается простотой использования, высокой…
 lemonadern/poc-cve-2019-14287
Docker-based PoC, демонстрирующий повышение привилегий sudo через обход ограничения пользователя Runas (CVE-2019-14287), с пошаговыми инструкциями по…
 professionallyevil/harpoon
Коллекция скриптов, советов и трюков для взлома k8s-кластеров и контейнеров.
 openclarity/kubeclarity
KubeClarity — это инструмент для обнаружения и управления Software Bill Of Materials (SBOM) и уязвимостями контейнерных образов и файловых систем.

 atlassian/bitbucket-iac-scan
Сканирует файлы Infrastructure as Code на предмет ошибок конфигурации безопасности и уязвимостей с помощью KICS, с отчётностью через Bitbucket Code…
 dovics/cve-2024-7646
PoC CVE-2024-7646
 cloudflare/flan
Довольно крутой сканер уязвимостей
 cgv-dev/metasploit-module-tfm
Модуль, написанный на Ruby, предназначенный для эксплуатации уязвимостей CVE-2023-2728 и CVE-2024-3177, обе связаны с политикой монтирования секретов…
 chen-keinan/mesh-kridik
Автоматизированный проверщик безопасности для кластеров Kubernetes с сервисной сетью Istio, обеспечивающий соблюдение лучших практик с помощью…
 flojboj/cve-2024-21626
Рабочий эксплойт для CVE-2024-21626, побег из контейнера runC/Docker через атаку символьной ссылки на рабочую директорию, предоставляющий доступ к…
 shodanwashere/boatcrash
Эксплойт для CVE-2019-19030, затрагивающий Harbor версий <1.10.3 и <2.0.1. Также может использоваться для перечисления и загрузки публичных проектов…
 srcporter/cve-2021-44228
НЕ ИСПОЛЬЗУЙТЕ ДЛЯ НИЧЕГО РЕАЛЬНОГО. Простое демонстрационное приложение Spring Boot с уязвимостью CVE-2021-44228, также известной как "Log4Shell"
 shopify/kubeaudit
kubeaudit помогает вам проводить аудит ваших кластеров Kubernetes на соответствие общим средствам контроля безопасности.
 crazycatmyopic/cve
Воспроизводимый пример, демонстрирующий обнаружение уязвимости CVE-2024-26308 во время сборок Docker, с анализом дерева зависимостей Maven и…
 abdurahmon3236/cve-2024-36539
PoC-эксплойт для небезопасных разрешений в Contour v1.28.3, который извлекает токен сервисной учетной записи Kubernetes и получает доступ к API…
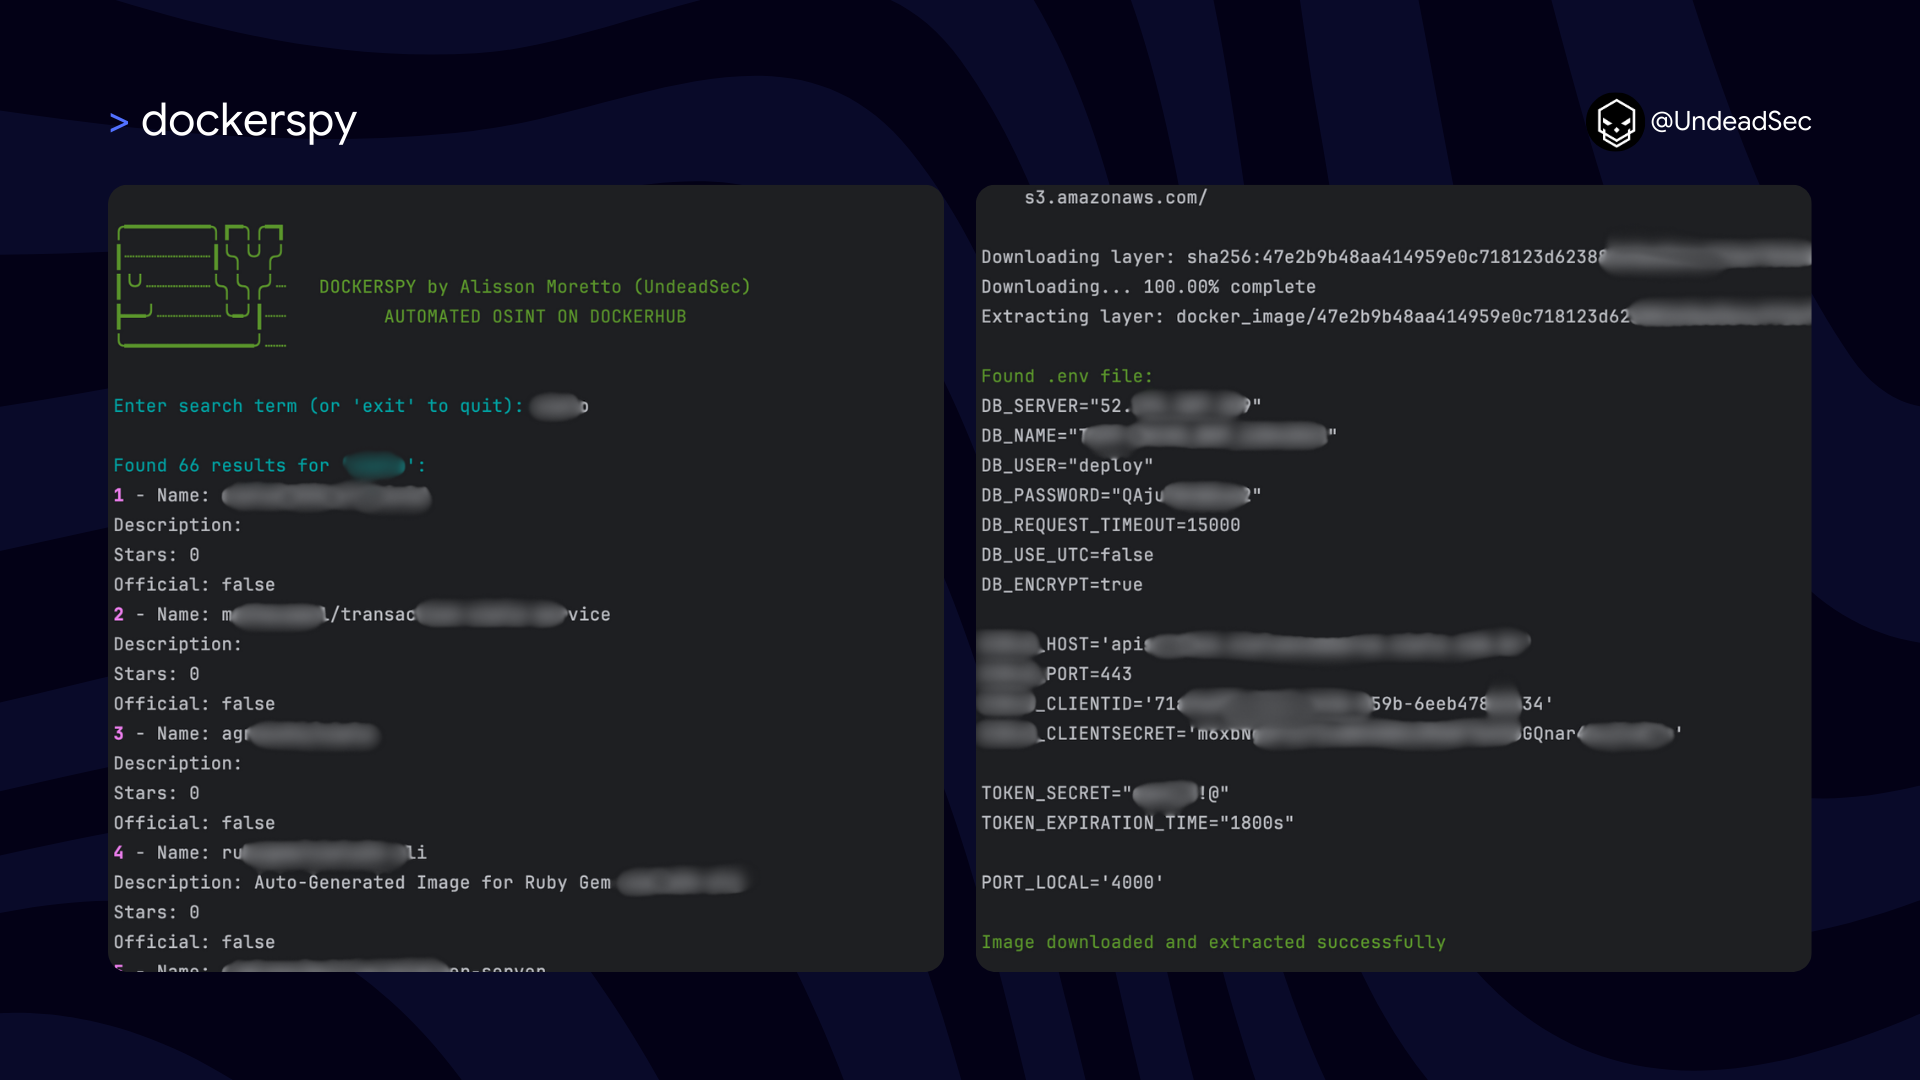 undeadsec/dockerspy
Сканирует образы Docker Hub с помощью regex-шаблонов для извлечения раскрытых секретов, закрытых ключей и токенов аутентификации с целью аудита…
 pauloparopp/cve-2024-41110-scan
Сканер на Python, который проверяет хосты Docker на CVE-2024-41110, обнаруживая уязвимые версии Docker и использование плагина AuthZ.








