
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 irsyadsec/cve-2025-55182-masspayloadattack
полезная нагрузка CVE-2025-55182
 w2xim3/cve-2023-46805
CVE-2023-46805 Ivanti POC RCE - Ультрабыстрый сканер.
 appcheck-ng/salt-rce-scanner-cve-2020-11651-cve-2020-11652
Сканер для проверки уязвимостей SaltStack CVE-2020-11651 и CVE-2020-11652.
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Отсутствие проверки на стороне сервера приводит к обходу аутентификации через функцию…
 muhammad-ali007/follina_msdt_cve-2022-30190
Образовательный эксплойт для CVE-2022-30190 (Follina), демонстрирующий удаленное выполнение кода через MSDT с помощью вредоносных документов Office,…
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
ВНИМАНИЕ: Это уязвимое приложение для тестирования эксплойта Cacti command injection (CVE-2022-46169). Запускайте на свой страх и риск!
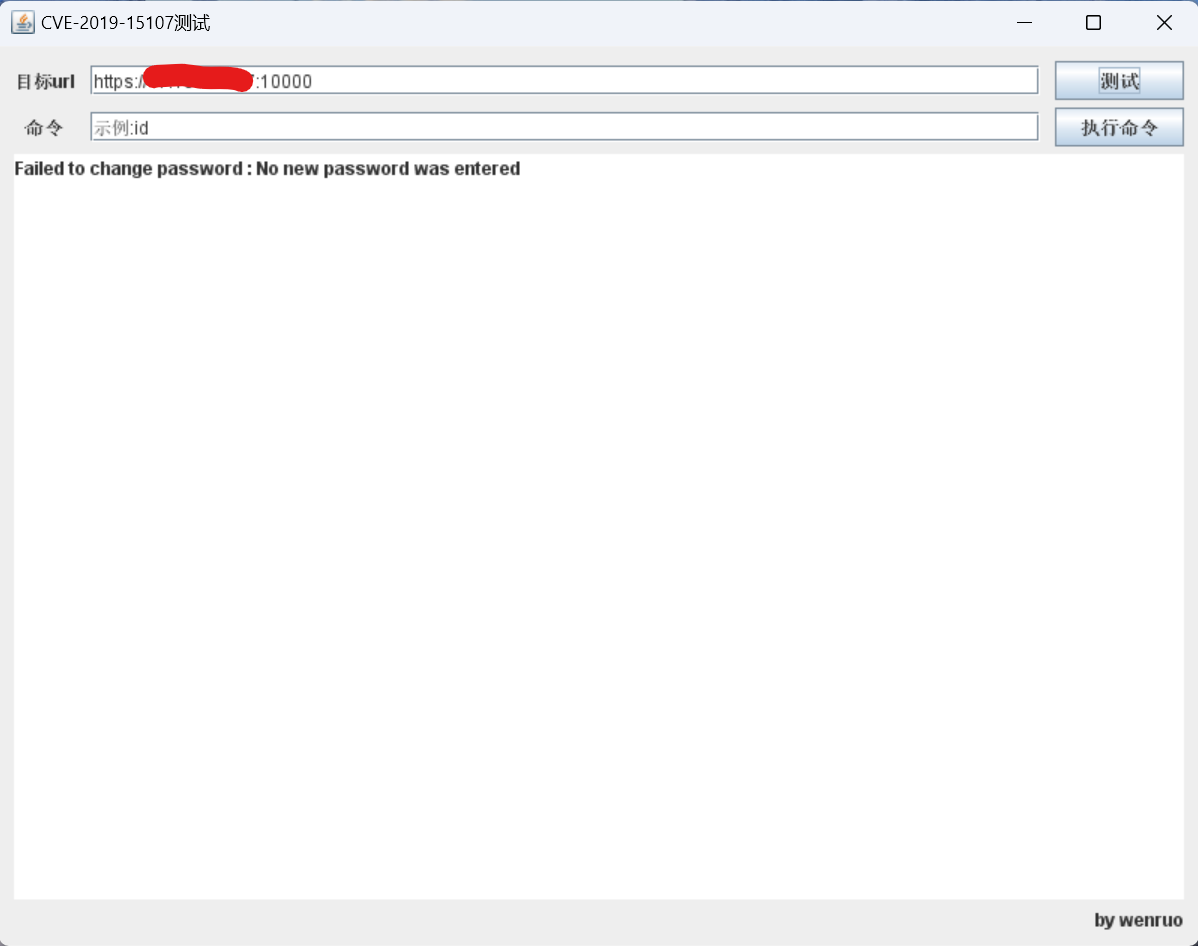 wenruoya/cve-2019-15107
CVE-2019-15107 图形化测试程序
 lonehand/oracle-weblogic-cve-2017-10271-master
Эксплойт для Oracle WebLogic CVE-2017-10271 (wls-wsat RCE обход) с PoC-скриптами для удалённого выполнения команд и получения cmd-оболочки на…
 jmrcsnchz/cve-2023-30854
Эксплойт для проверки концепции для CVE-2023-30854: аутентифицированная инъекция команд ОС в WWBN Avideo < 12.3, позволяющая удаленное выполнение…
 jaychouzzk/cve-2019-0193-exp
Эксплойт для проверки концепции уязвимости CVE-2019-0193, нацеленный на DataImportHandler Apache Solr, позволяющий удаленное выполнение кода через…
 emilyastranova/vmware-cve-2022-22954-command-injector
Python PoC для эксплуатации VMware CVE-2022-22954 через инъекцию шаблонов Freemarker в интерфейсе catalog-portal, обеспечивающий удаленное выполнение…
 zierax/cve-2023-50094_poc
PoC для CVE-2023-50094 (внедрение команд в rengine)
 swiftsecur/teamcity-exploit-cve-2023-42793
teamcity-exploit-cve-2023-42793
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 — SP Page Builder для Joomla: неаутентифицированное удалённое выполнение кода
 exdev994/cve-2026-4631-cockpit-rce
Неаутентифицированное удалённое выполнение кода через внедрение аргументов командной строки SSH в Cockpit версиях 327 – 359 | CVSS 9.8 Критический |…
 darnabin/cve-2022-36446-webmin-rce
Эксплойт для аутентифицированного удалённого выполнения кода в Webmin < 1.997 через модуль обновления программных пакетов. Внедряет произвольные…
 stickxx00/cups-rce-exploit
Эксплойт на C++ для неаутентифицированного удаленного выполнения кода на CUPS через цепочку CVE-2024-47176.
 clearlotus-git/cve-2026-4480-poc
Доказательство концепции для CVE-2026-4480, уязвимости внедрения команд в имени задания печати Samba. Демонстрирует эксплуатацию через вредоносные…








