
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
 vancomycin-g/cve-2022-22947
Эксплойт-инструмент для CVE-2022-22947 в Spring Cloud Gateway, включающий обнаружение уязвимости, обратную оболочку и тестирование исходящего…
 baboopan/log4shell-cve-2021-44228-demo
Демонстрация Log4Shell с AWS
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
 daddy-bit/discorape
Селфбот для Discord, созданный с использованием Discord.py. Он включает 70+ команд и функции уничтожения серверов
 softdeadlock/voron-crypto
Библиотека крипто/протокола мессенджера Voron (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — запрошена внешняя проверка
 jbooz1/cve-2017-0213
Версия CVE-2017-0213, которую я планирую использовать с Empire stager
 4armed/cve-2023-5044
Эксплойт-доказательство концепции на Go для CVE-2023-5044 в ingress-nginx, позволяющий аутентифицированное удаленное выполнение команд путем создания…
 p4x1s/cve-2023-33246
CVE-2023-33246: Инструмент обнаружения уязвимости удаленного выполнения команд Apache RocketMQ
 corelight/zeek-caldera-detector
Детектор Mitre Caldera на основе Zeek.
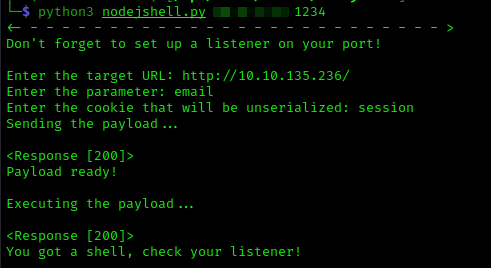 uartu0/nodejshell
Эксплойт обратной оболочки для десериализации в NodeJs (CVE-2017-5941)
 prelearn-code/cve-2024-6387
Эксплойт proof-of-concept для CVE-2024-6387 (regreSSHion), нацеленный на неаутентифицированное удалённое выполнение кода на сервере OpenSSH через…
 jakabakos/cve-2023-39362-cacti-snmp-command-injection-poc
Эксплойт Proof-of-concept для CVE-2023-39362, аутентифицированной инъекции команд в параметрах SNMP в Cacti. Включает уязвимую среду Docker для…
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Python-based proof-of-concept эксплойт для уязвимости удалённого выполнения кода CVE-2004-2687 в distccd, позволяющий получить неавторизованный…
 gustavorobertux/gotigate
Go-based эксплойт для CVE-2022-40684, нацеленный на устройства Fortinet FortiGate. Автоматизирует обход аутентификации для получения…
 erick-duarte/cve-2024-24386
Эксплойт доказательства концепции для уязвимости инъекции команд в модуле Task Manager VitalPBX, демонстрирующий доставку полезной нагрузки обратной…
 devengpk/cve-2022-1388
Эксплойт и скрипт массовой проверки для CVE-2022-1388, нацеленный на неаутентифицированное удалённое выполнение команд в F5 BIG-IP iControl REST.…
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
В сервере Wazuh обнаружена критическая RCE-уязвимость, вызванная небезопасной десериализацией в пакете wazuh-manager. Эта ошибка затрагивает версии…
 amoy6228/cve-2024-36401_geoserver_rce_poc
Этот скрипт является инструментом обнаружения PoC (Proof of Concept), разработанным для уязвимости удаленного выполнения кода в GeoServer…








