
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
Эксплойт доказательства концепции для CVE-2024-55591, демонстрирующий обход аутентификации в интерфейсах управления FortiOS через состояние гонки…
 professionallyevil/c4
Cyberdelia, коллекция фреймворков Command and Control
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT страдает от уязвимости внедрения команд до аутентификации в License Response Servlet из-за десериализации произвольного…
 ritiek/rat-via-telegram
Удалено в соответствии с правилами
 smokeintheshell/cve-2023-20198
CVE-2023-20198 Exploit PoC
 s4dp4nd4/frida-c2-mcp
Агентный MCP-сервер в стиле C2 для инструментации Frida на рутированных Android и джейлбрейкнутых iOS.
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer — неаутентифицированное удалённое выполнение кода
 itsmmdoha/ducklogger
USB-кейлоггер на базе ESP32-S3 с Wi-Fi, легко собираемый своими руками из широкодоступных компонентов.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Обратный инженерный анализ DarkTortilla RAT — сложного вредоносного ПО, которое похищает данные банковских карт, расшифровывает пароли браузеров и…
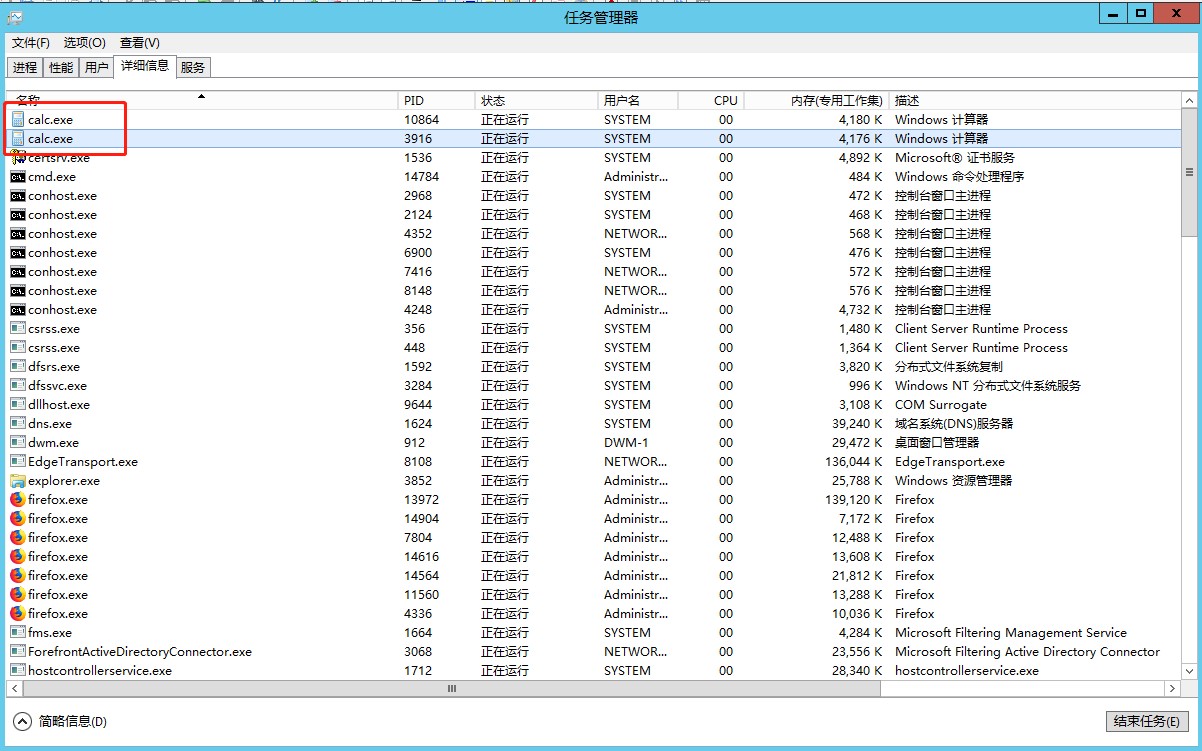 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange
 xret2pwn/picklec2
Зашифрованный C2-фреймворк для пост-эксплуатации и горизонтального перемещения, поддерживающий PowerShell-импланты и пользовательские модули для…
 ahhh/ntp_trojan
Обратный NTP-троян удаленного доступа на Python, для пентестеров
 chebuya/havoc-c2-ssrf-poc
CVE-2024-41570: Эксплойт SSRF Teamserver Havoc C2 0.7
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCE сканер и эксплойт (CVE-2024-38856)
 truneski/external_c2_framework
Python API для использования со спецификацией External C2 от Cobalt Strike
 luc10/struts-rce-cve-2017-9805
Инструмент на Go для удалённого выполнения кода, нацеленный на Apache Struts CVE-2017-9805, с режимами сканирования одиночной цели и пакетного файла…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub — исправлено для PowerShell
 lawndoc/mediator
Расширяемая, сквозная зашифрованная обратная оболочка, работающая через сети без перенаправления портов.








