
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 purpleailab/decepticon
Автономный хакерский агент для Red Team
 azeemidrisi/phonesploit-pro
Универсальный хакерский инструмент для удалённого захвата управления Android-устройствами.
 ne0nd0g/merlin
Merlin — это кроссплатформенный HTTP/2 Command & Control сервер и агент для пост-эксплуатации, написанный на golang.
 pennyw0rth/netexec
Фреймворк для постэксплуатации, предназначенный для автоматизированного тестирования сетевой аутентификации, сбора учетных данных и латерального…
 samratashok/nishang
Nishang - Атакующий PowerShell для красных команд, тестирования на проникновение и наступательной безопасности.
 meshcore-dev/meshcore
Новый легковесный гибридный протокол ячеистой маршрутизации для пакетных радиостанций
 x0rz/eqgrp
Расшифрованное содержимое eqgrp-auction-file.tar.xz
 its-a-feature/mythic
Совместный, кроссплатформенный фреймворк для red teaming
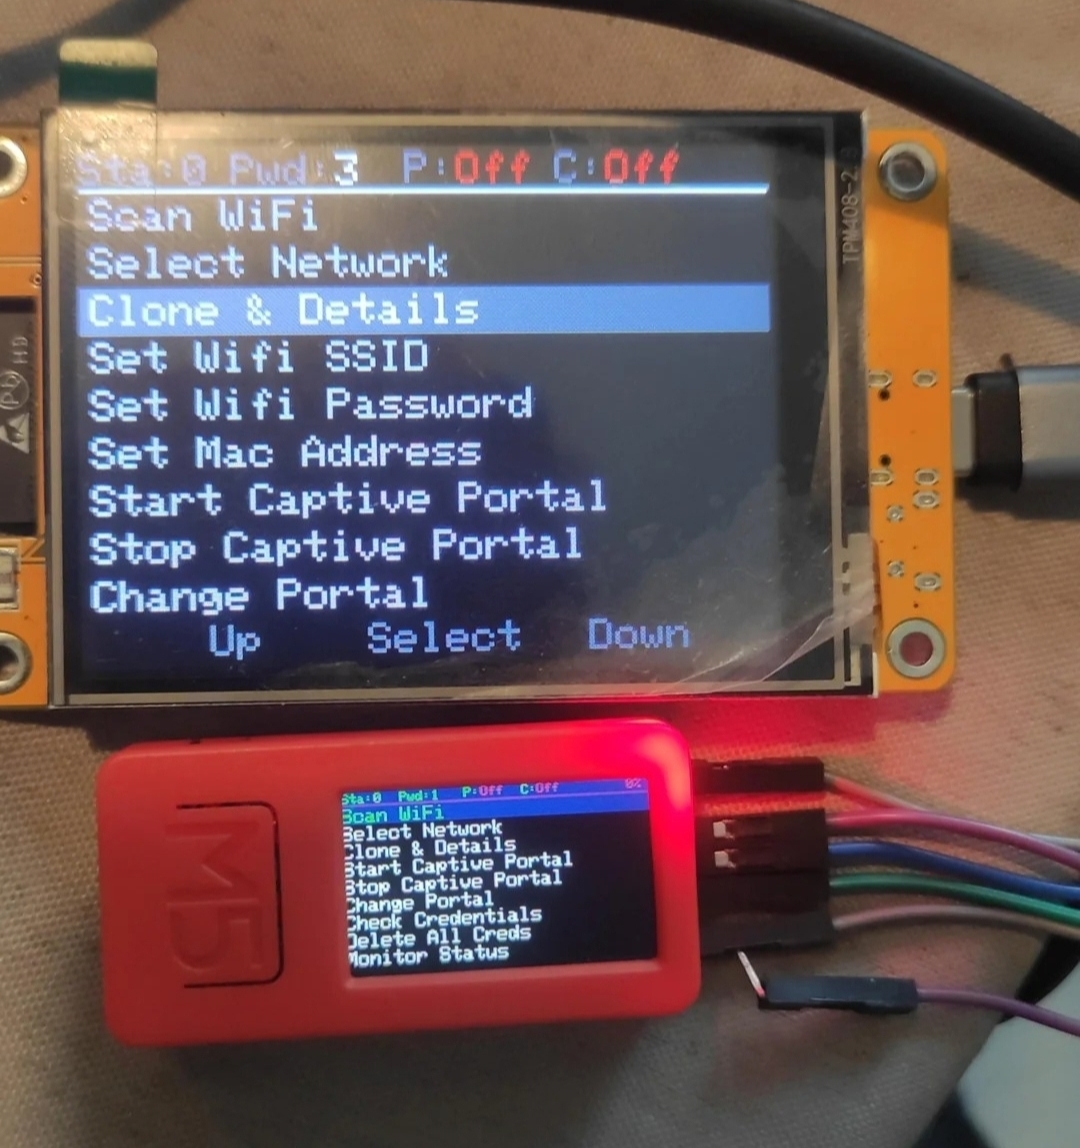 7h30th3r0n3/evil-m5project
Многофункциональный инструментарий для тестирования Wi-Fi на проникновение для устройств M5Stack. Выполняет сканирование сети, атаки «злой близнец»,…
 malwaredllc/byob
Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков.
 trustedsec/unicorn
Unicorn — это простой инструмент для выполнения атаки понижения версии PowerShell и внедрения shellcode напрямую в память. Основан на атаках…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 bluscreenofjeff/red-team-infrastructure-wiki
Вики для сбора ресурсов по укреплению инфраструктуры Red Team
 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
 guardicore/monkey
Infection Monkey - платформа для эмуляции действий злоумышленников с открытым исходным кодом
 undeadsec/socialfish
Современный динамический фишинговый инструментарий для авторизованных упражнений red team. Клонирует страницы входа, перехватывает учетные данные,…
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
 zer0yu/awesome-cobaltstrike
Список Awesome-ресурсов по CobaltStrike



