#1
 darrocarocatest-sys/pv2-victim
authz research - покрытие исправления CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Medical Prescription Attachment Plugin for WooCommerce <= 1.2.3 - Неаутентифицированная произвольная загрузка файлов.
 rvermeulen/codeql-cve-2022-35737
CodeQL-запрос для поиска CVE 2022-35737
 oguri-souhei/cve-2025-55182
Для проверки CVE-2025-55182
 jithinodattu/cve-2007-4559-lab
Автономная лаборатория Docker, демонстрирующая обход каталогов CVE-2007-4559 (TarSlip) через модуль tarfile Python. Включает уязвимые и исправленные…
 mooseloveti/vitepos-cve-report
Раскрытие информации о CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC для CVE-2023-45612
 thegenetic/cve-2026-2964-lab
Учебная лаборатория, демонстрирующая CVE-2026-2964 — уязвимость загрязнения прототипа (prototype pollution) в web-audio-recorder-js, приводящую к…
 vladjrfhfg/react-site-cve-2025-55182
Преднамеренно уязвимая корпоративная целевая страница Next.js, демонстрирующая CVE-2025-55182, инъекцию JSON, приводящую к RCE/SSRF через…
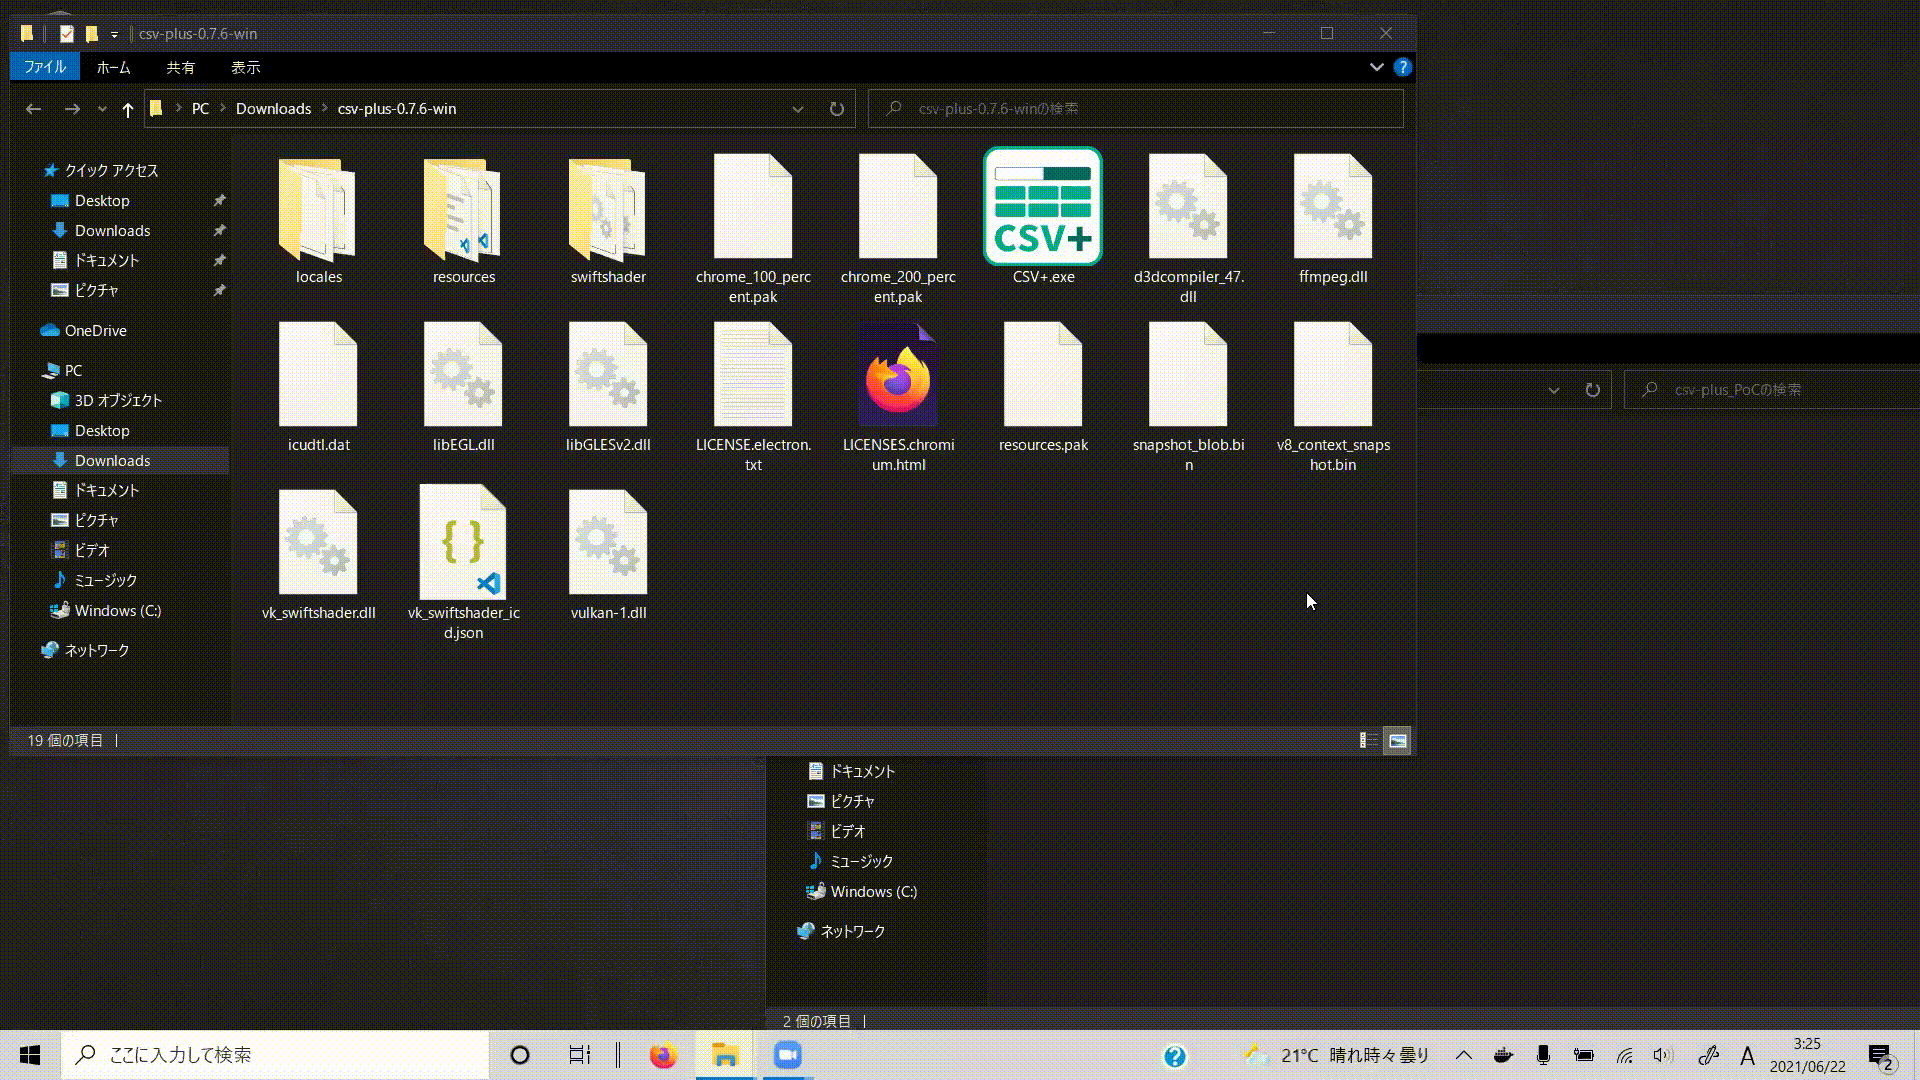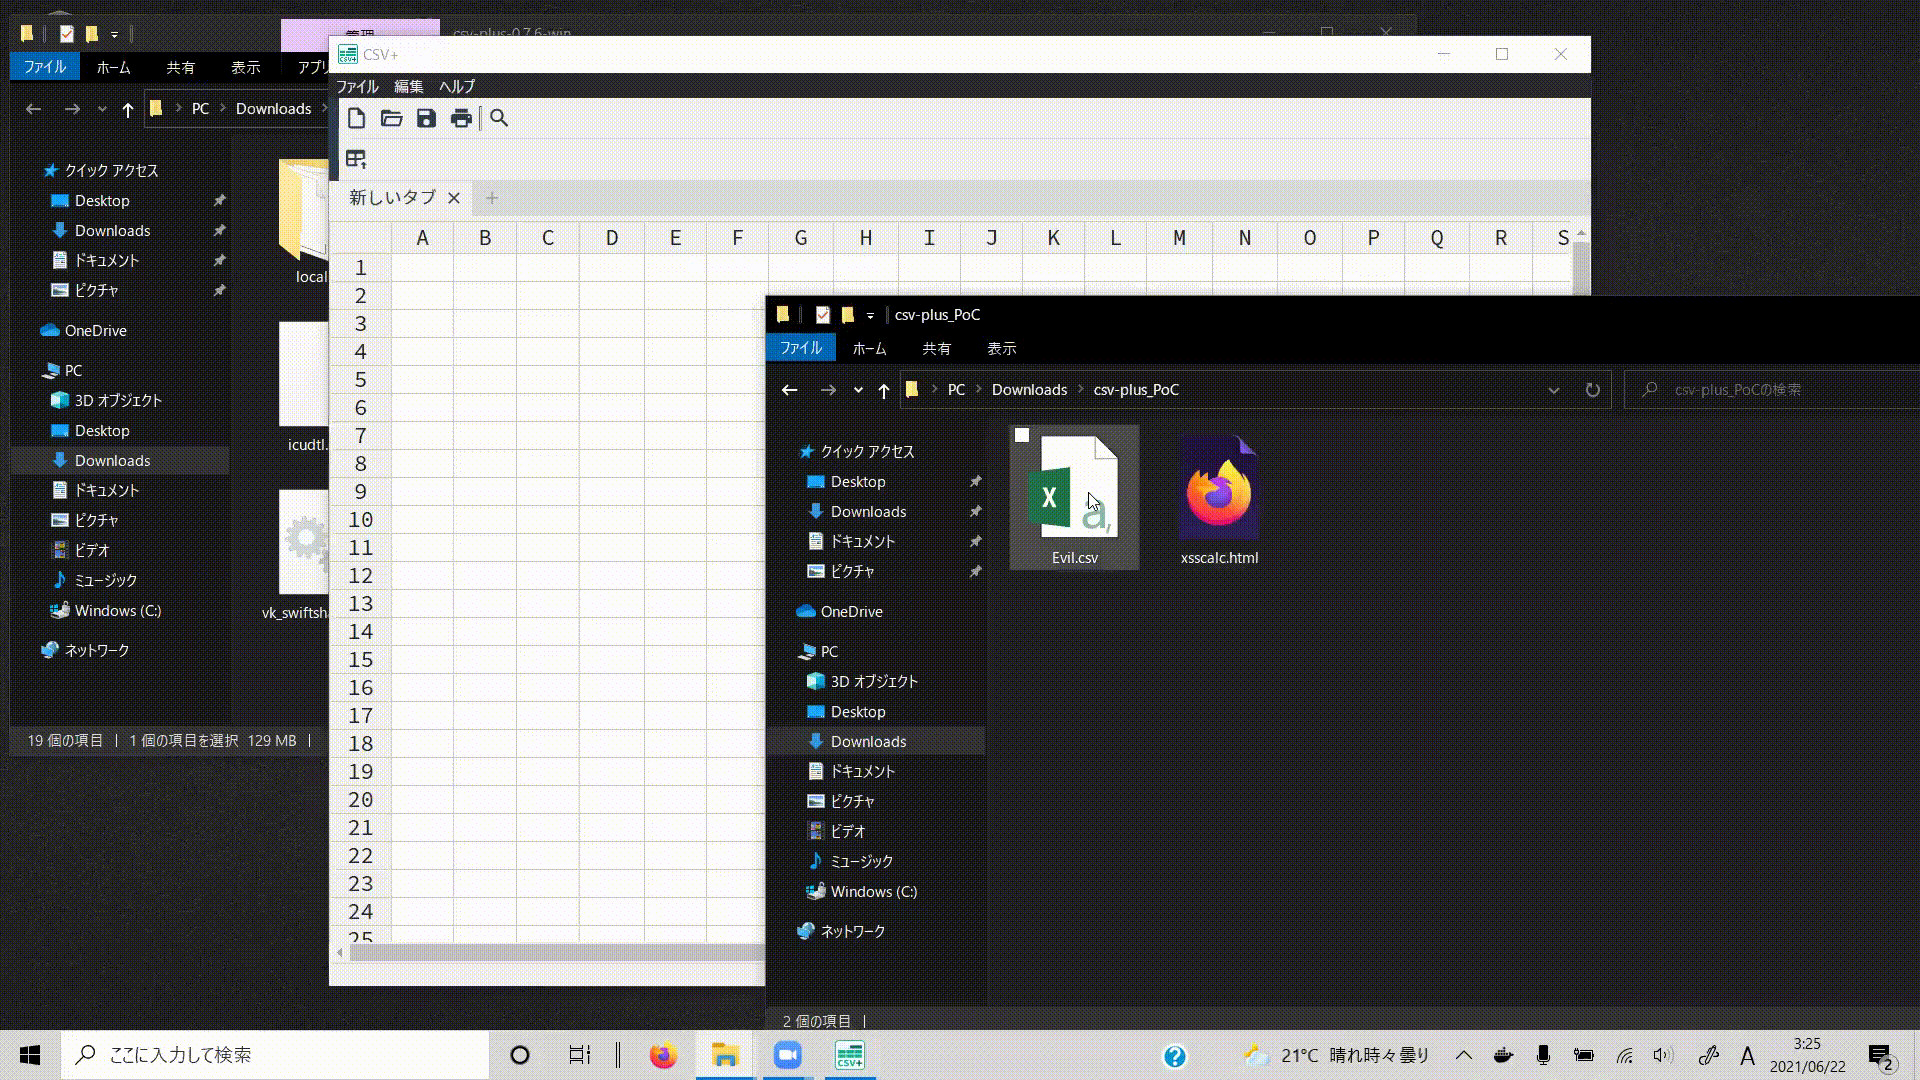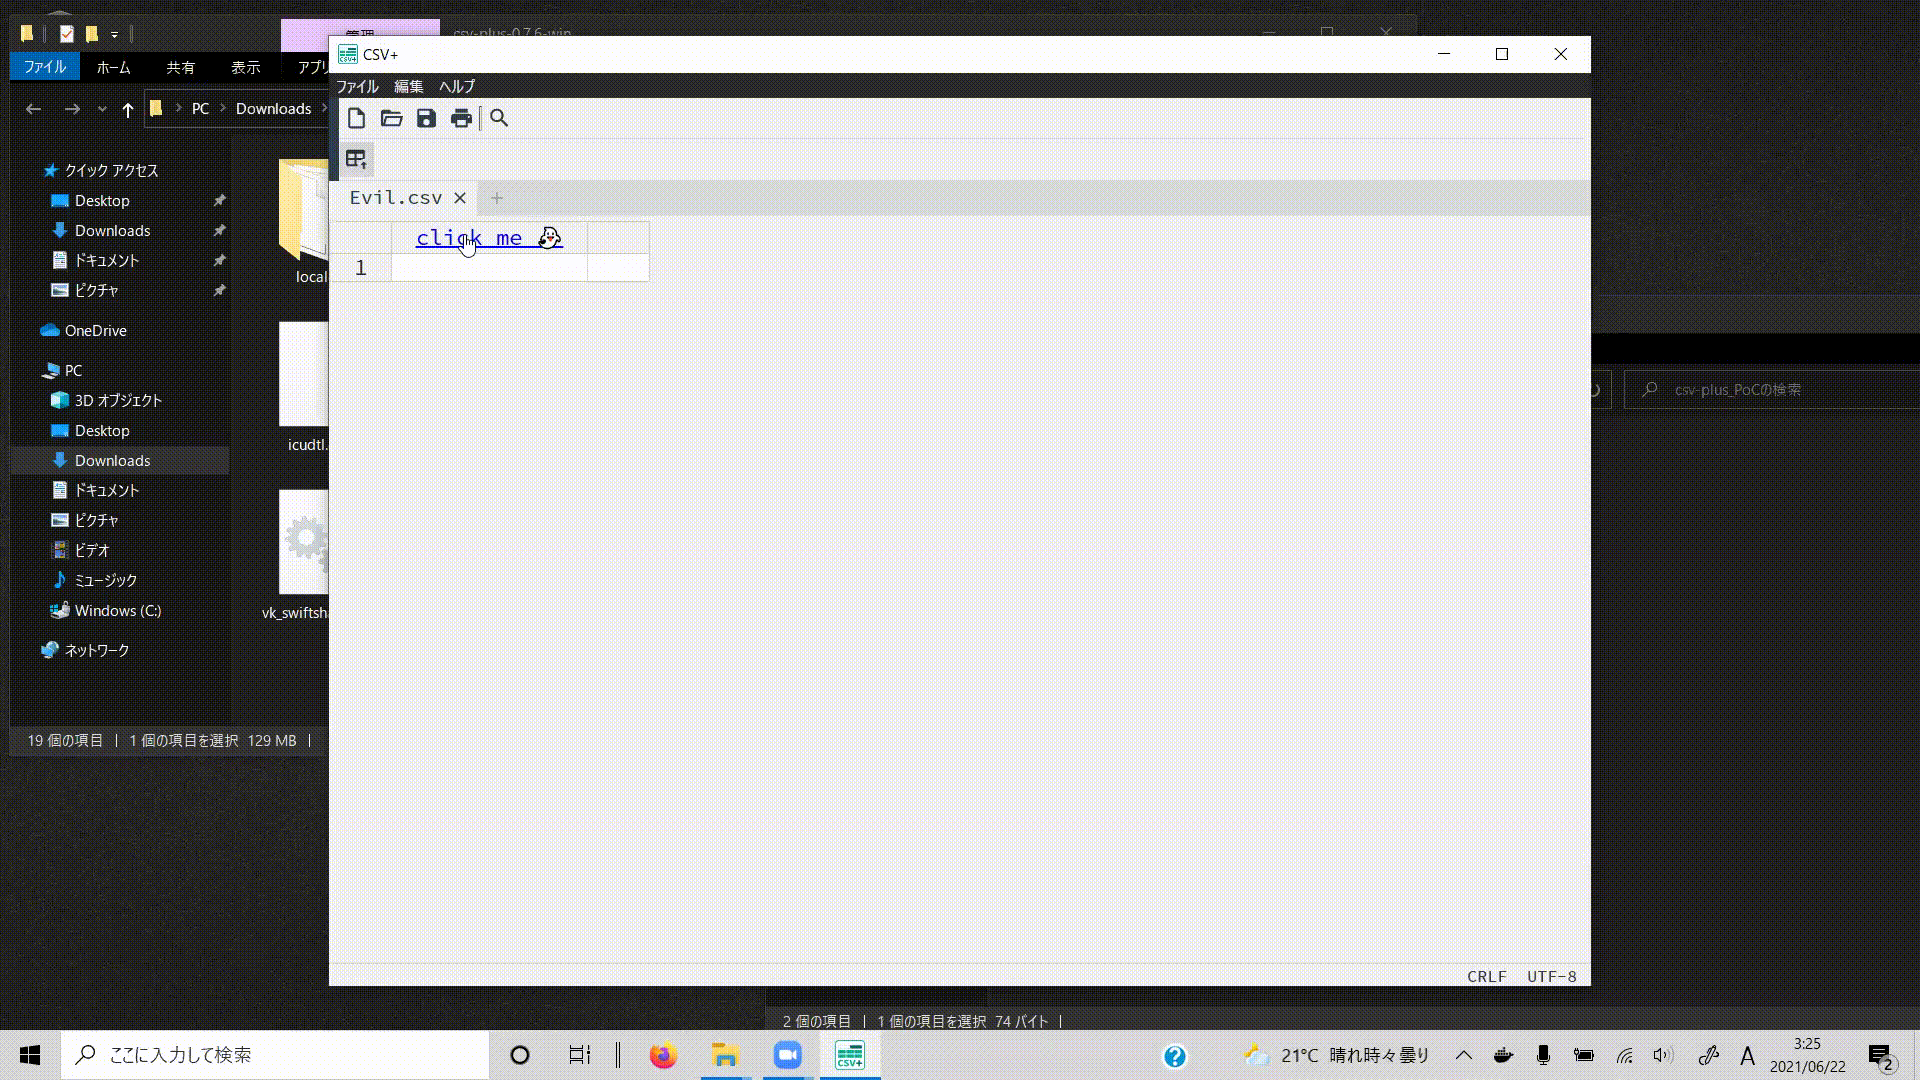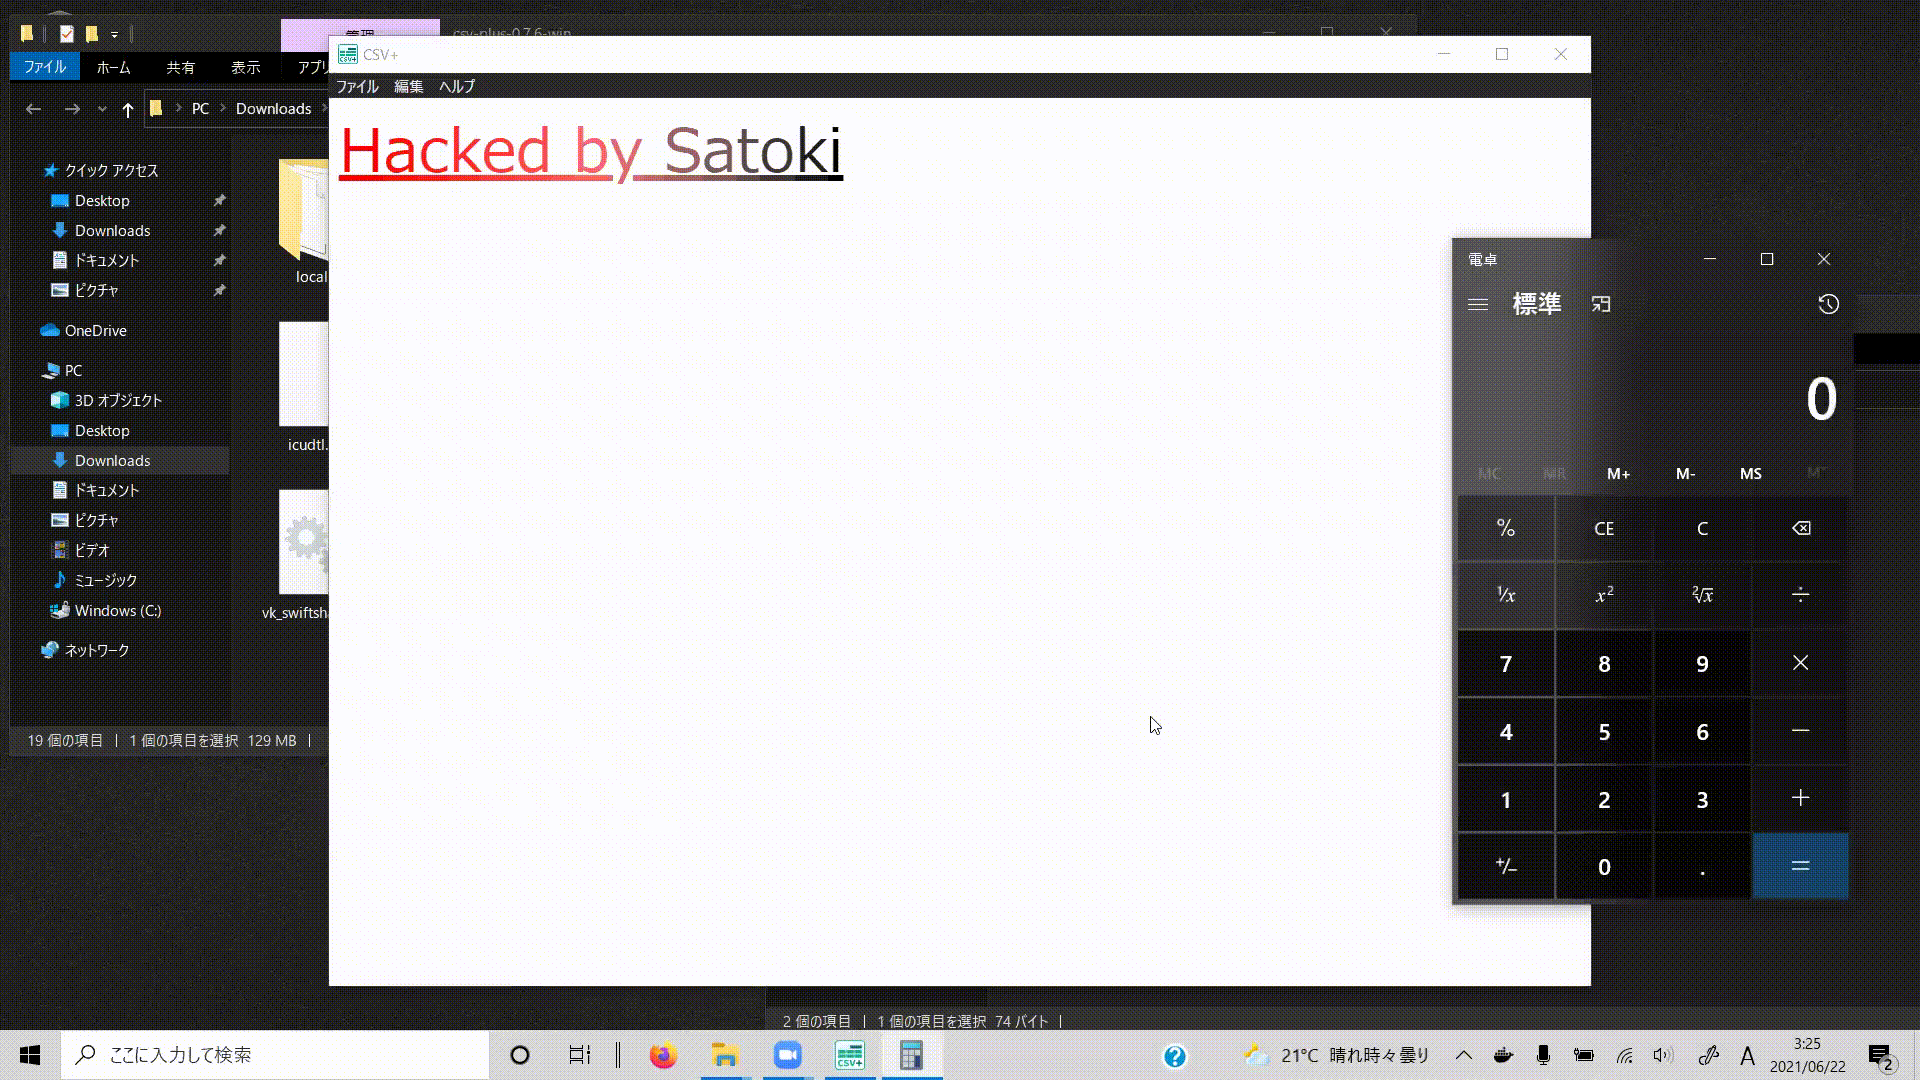 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Произвольное выполнение кода (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Подробный анализ CVE-2025-61686, уязвимости обхода пути в файловом хранилище сессий React Router, включая первопричину, сценарии атак и результаты…
 rickidevs/cve-2026-26717
Технический разбор CVE-2026-26717 — атаки по времени на HMAC в аутентификации вебхуков OpenFUN Richie LMS, включая уязвимый код, воздействие и…
 jibaru/cve-2025-66478-github-patcher
Инструмент автоматизации на Go, который сканирует репозитории GitHub на наличие уязвимых версий Next.js (CVE-2025-66478) и автоматически создаёт pull…
 renio-wow/cve-2026-51416
Анализирует конкретную CVE в обработчике OAuth WeChat, выявляя неограниченное чтение HTTP-ответов, приводящее к отказу в обслуживании, с…
 open-flaw/cve-2022-33171
CVE-2022-33171: Уязвимость SQL-инъекции в TypeORM
 clemfavre/cve-2023-45612_exploit
Воспроизведение проблемы безопасности высокой степени серьёзности, которая позволяет проводить атаки XXE (XML eXternal Entity) на XML-сериализацию…
 amir-malek/react-cve-2025-55182
Обнаруживает и исправляет CVE-2025-55182 (React2Shell) в React Server Components и приложениях Next.js. Сканирует версии пакетов, предлагает…