
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 reewardius/cve-2025-67886
Bitrix24 <= 25.100.300 (модуль Translate): уязвимость удалённого выполнения кода
 open-flaw/cve-2020-8158
Это proof-of-concept (PoC), демонстрирующий CVE-2020-8158 — критическую уязвимость prototype pollution в TypeORM версиях < 0.2.25.
 kerburenthusiasm/cve-2025-49132-poc
Эксплойт-доказательство концепции для CVE-2025-49132, обеспечивающий неавторизованное удаленное выполнение кода в Pterodactyl Panel <= 1.11.10 через…
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Эксплойт на Python для CVE-2015-10137, нацеленный на уязвимость произвольной загрузки файлов в плагине N-Media Website Contact Form для WordPress,…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter динамически загружает внешние Java .jar-файлы без проверки и изоляции. Если злоумышленник может подставить или…
 the-valluvarsploit/cve-2018-6574
Эксплойт для проверки концепции уязвимости CVE-2018-6574, связанной с удаленным выполнением кода в команде 'go get' языка Go, демонстрирующий…
 aayushmanthapamagar/cve-2022-22963
POC для CVE-2022-22963
 tiran/cve-2018-8970
Демо для https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
Это скрипт обнаружения уязвимости OpenSSL для CVE-2022-2274
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
Proof-of-concept, демонстрирующий прототипное загрязнение (prototype pollution) в deephas <=1.0.7 (CVE-2026-25047), приводящее к произвольному…
 netvanguard-cmd/cve-2025-59536
PoC-эксплойт для CVE-2025-59536 — уязвимости высокой степени серьезности, связанной с внедрением кода в диалог доверия при запуске Claude Code,…
 dotadrien/cve-2025-60655
Доказательство концепции для CVE-2025-60655: удаленное выполнение кода через неограниченную загрузку файлов, обходящую валидацию на стороне клиента с…
 dharan10/cve-2022-40471
Эксплойт-код для системы управления пациентами клиники v1 unauth rce cpms rce CVE-2022-40471
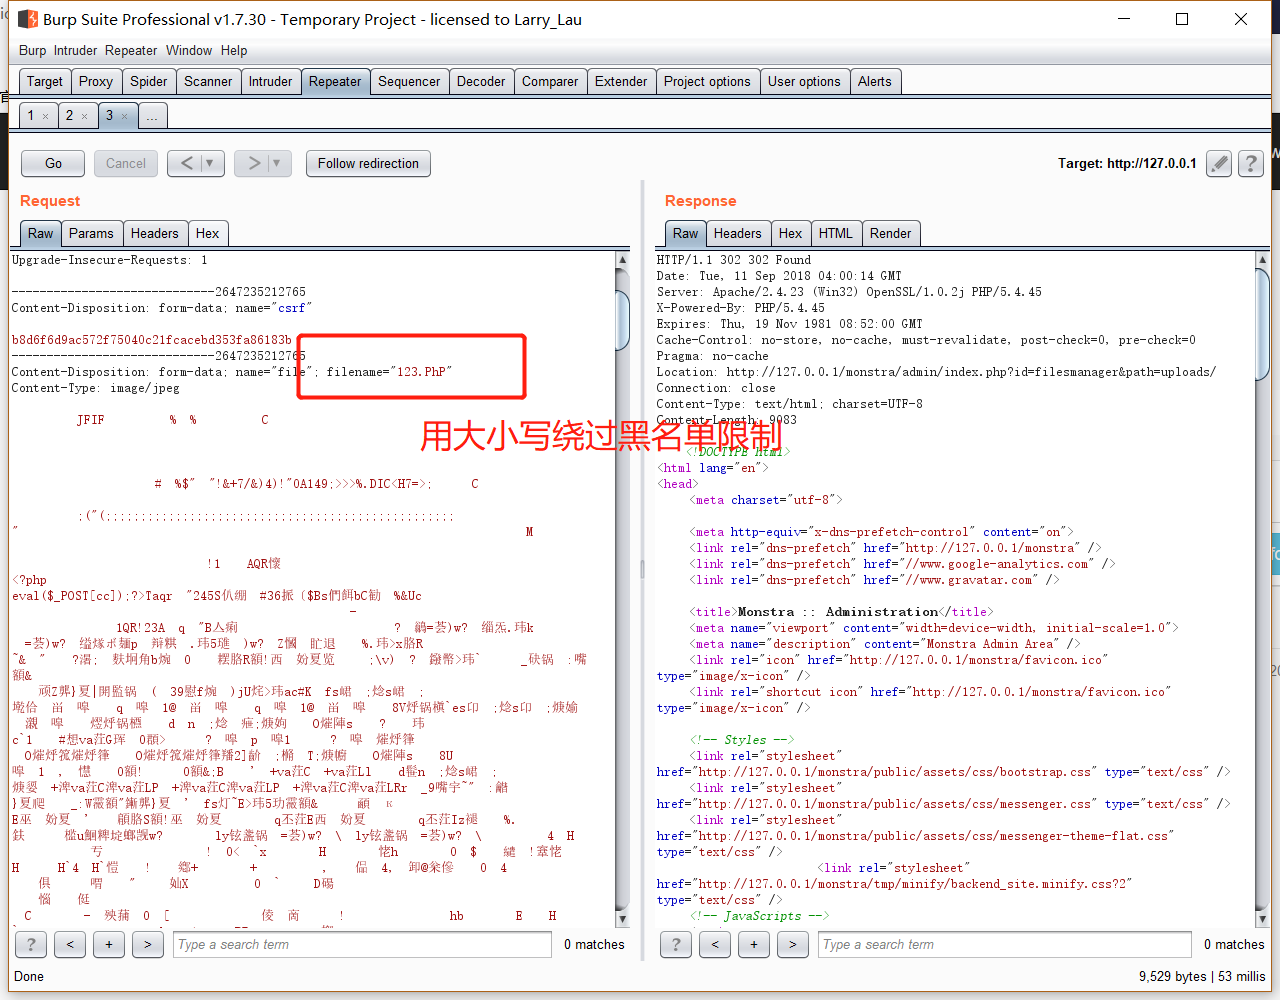 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-上传getshell CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
Доказательство концепции аутентифицированного удалённого выполнения кода в Twenty CRM через непесочные серверные бессерверные функции рабочих…
 experience-rookie/struts-s2-052-deserialization-rce-lab
Доказательство концепции эксплуатации уязвимости Apache Struts S2-052 (CVE-2017-9805) — удалённое выполнение кода через XML-десериализацию. Создано…
 vignesh21-git/cve-2025-48384
Уязвимость GIT | Возврат каретки и RCE при клонировании
 sijie52/yasa-cve-2020-14343
Эксплойт для CVE-2020-14343, нацеленный на конкретную уязвимость в веб-приложениях. Предоставляет реализацию proof-of-concept для тестирования…








