
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 ltranquility/cve-2024-21644-poc
Эксплойт Proof-of-concept для CVE-2024-21644, демонстрирующий уязвимость удаленного выполнения кода с автоматизацией на Python и цветным выводом.
 randomrobbiebf/cve-2023-1405
Formidable Forms <= 6.1.2 - Неавторизованная PHP-инъекция объектов
 sun977/cve-2025-55182
CVE-2025-55182 Метод обнаружения и эксплуатации
 melkorw/cve-2024-24725-poc
Эксплойт доказательства концепции для CVE-2024-24725, демонстрирующий уязвимость веб-приложения с кодом эксплуатации на PHP для тестирования и…
 theguly/cve-2017-14105
Подробное раскрытие CVE-2017-14105 для повышения привилегий в Aerohive HiveManager Classic через загрузку вредоносного резервного архива,…
 absholi7ly/php-injection-in-m4-pdf-extensions
CVE-2023-50029: Уязвимость внедрения PHP в модуле M4 PDF Extensions
 raptor-audit/raptor
Фреймворк для аудита блокчейн-экосистем, выявления уязвимостей смарт-контрактов и создания структурированных результатов с использованием шаблонов…
 themcsam/cve-2024-12905-poc
tar-fs: уязвимость записи/перезаписи файлов
 vvvi5hnu/cve-2025-55182
Proof-of-Concept для CVE-2025-55182 — критическая RCE-уязвимость без аутентификации в React Server Components.
 andalik/log4j-filescan
Рекурсивный сканер файлов, разработанный на Python 3 для поиска и сканирования уязвимых версий Log4j2, включая внутренний анализ JAR-файлов…
 apena-ba/cve-2024-39304
Эксплойт-доказательство концепции для CVE-2024-39304, уязвимость SQL-инъекции в ChurchCRM, позволяющая аутентифицированным злоумышленникам выполнять…
 sakib570/cve-2018-1263-demo
Учебная демонстрация эксплуатации уязвимости CVE-2018-1263 (RCE/LFI в phpMyAdmin). Включает настройку уязвимого окружения через Docker и пошаговое…
 d0rb/cve-2024-4323
Критическая уязвимость переполнения буфера в куче в функциях handle_trace_request и parse_trace_request HTTP-сервера Fluent Bit.
 ashizzz/cve-2026-22610
Сканирует проекты Angular на наличие XSS-уязвимостей в SVG-элементах и небезопасных привязках, формируя отчёт об уязвимостях с номерами строк и…
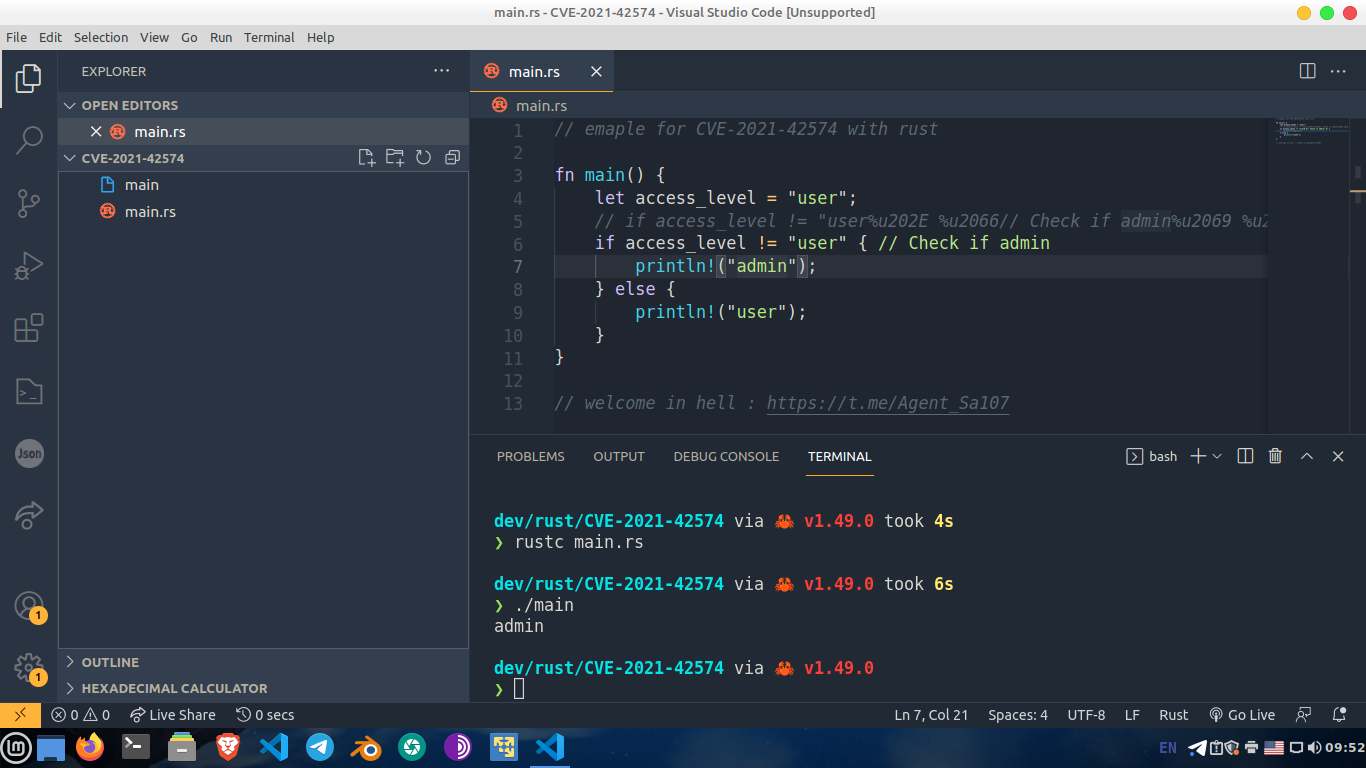 waseeld/cve-2021-42574
Демонстрирует уязвимость Trojan Source (CVE-2021-42574) путём генерации исходного кода с невидимыми управляющими символами Unicode, которые изменяют…
 rootd4ddy/cve-2023-43838
Публичное раскрытие информации для CVE-2023-31584.
 jselliott/cve-2023-46304
Аутентифицированное удаленное выполнение кода в VTiger Open Source CRM v7.5
 anton-ai111/cve-2024-52550
CVE-2024-52550








