
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 bytepro-ai/bitcoder-v2-research
Репозиторий исследований, документирующий потолки обобщения LLM в обнаружении уязвимостей безопасности кода, с перекрестной оценкой на синтетических…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Демонстрация образовательной митигации и обнаружения CVE-2026-32635: XSS в i18n-атрибутах Angular.
 gmh5225/gmh5225
Инструментальная цепочка для исследований в области безопасности на базе LLVM: NeverC — кросс-компилятор C23, и NeverD — движок бинарного анализа и…
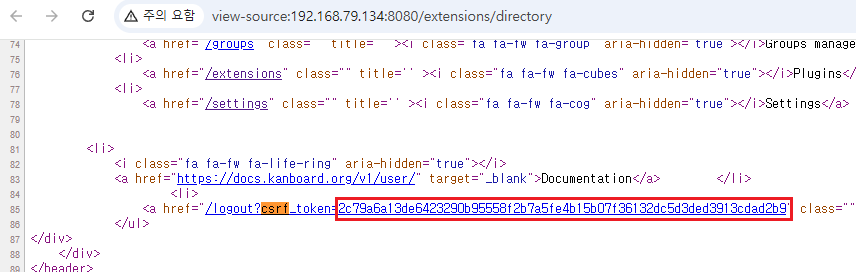 drkim-dev/cve-2026-25924
Эксплойт proof-of-concept для CVE-2026-25924, демонстрирующий удалённое выполнение кода с правами администратора в Kanboard через отсутствие проверки…
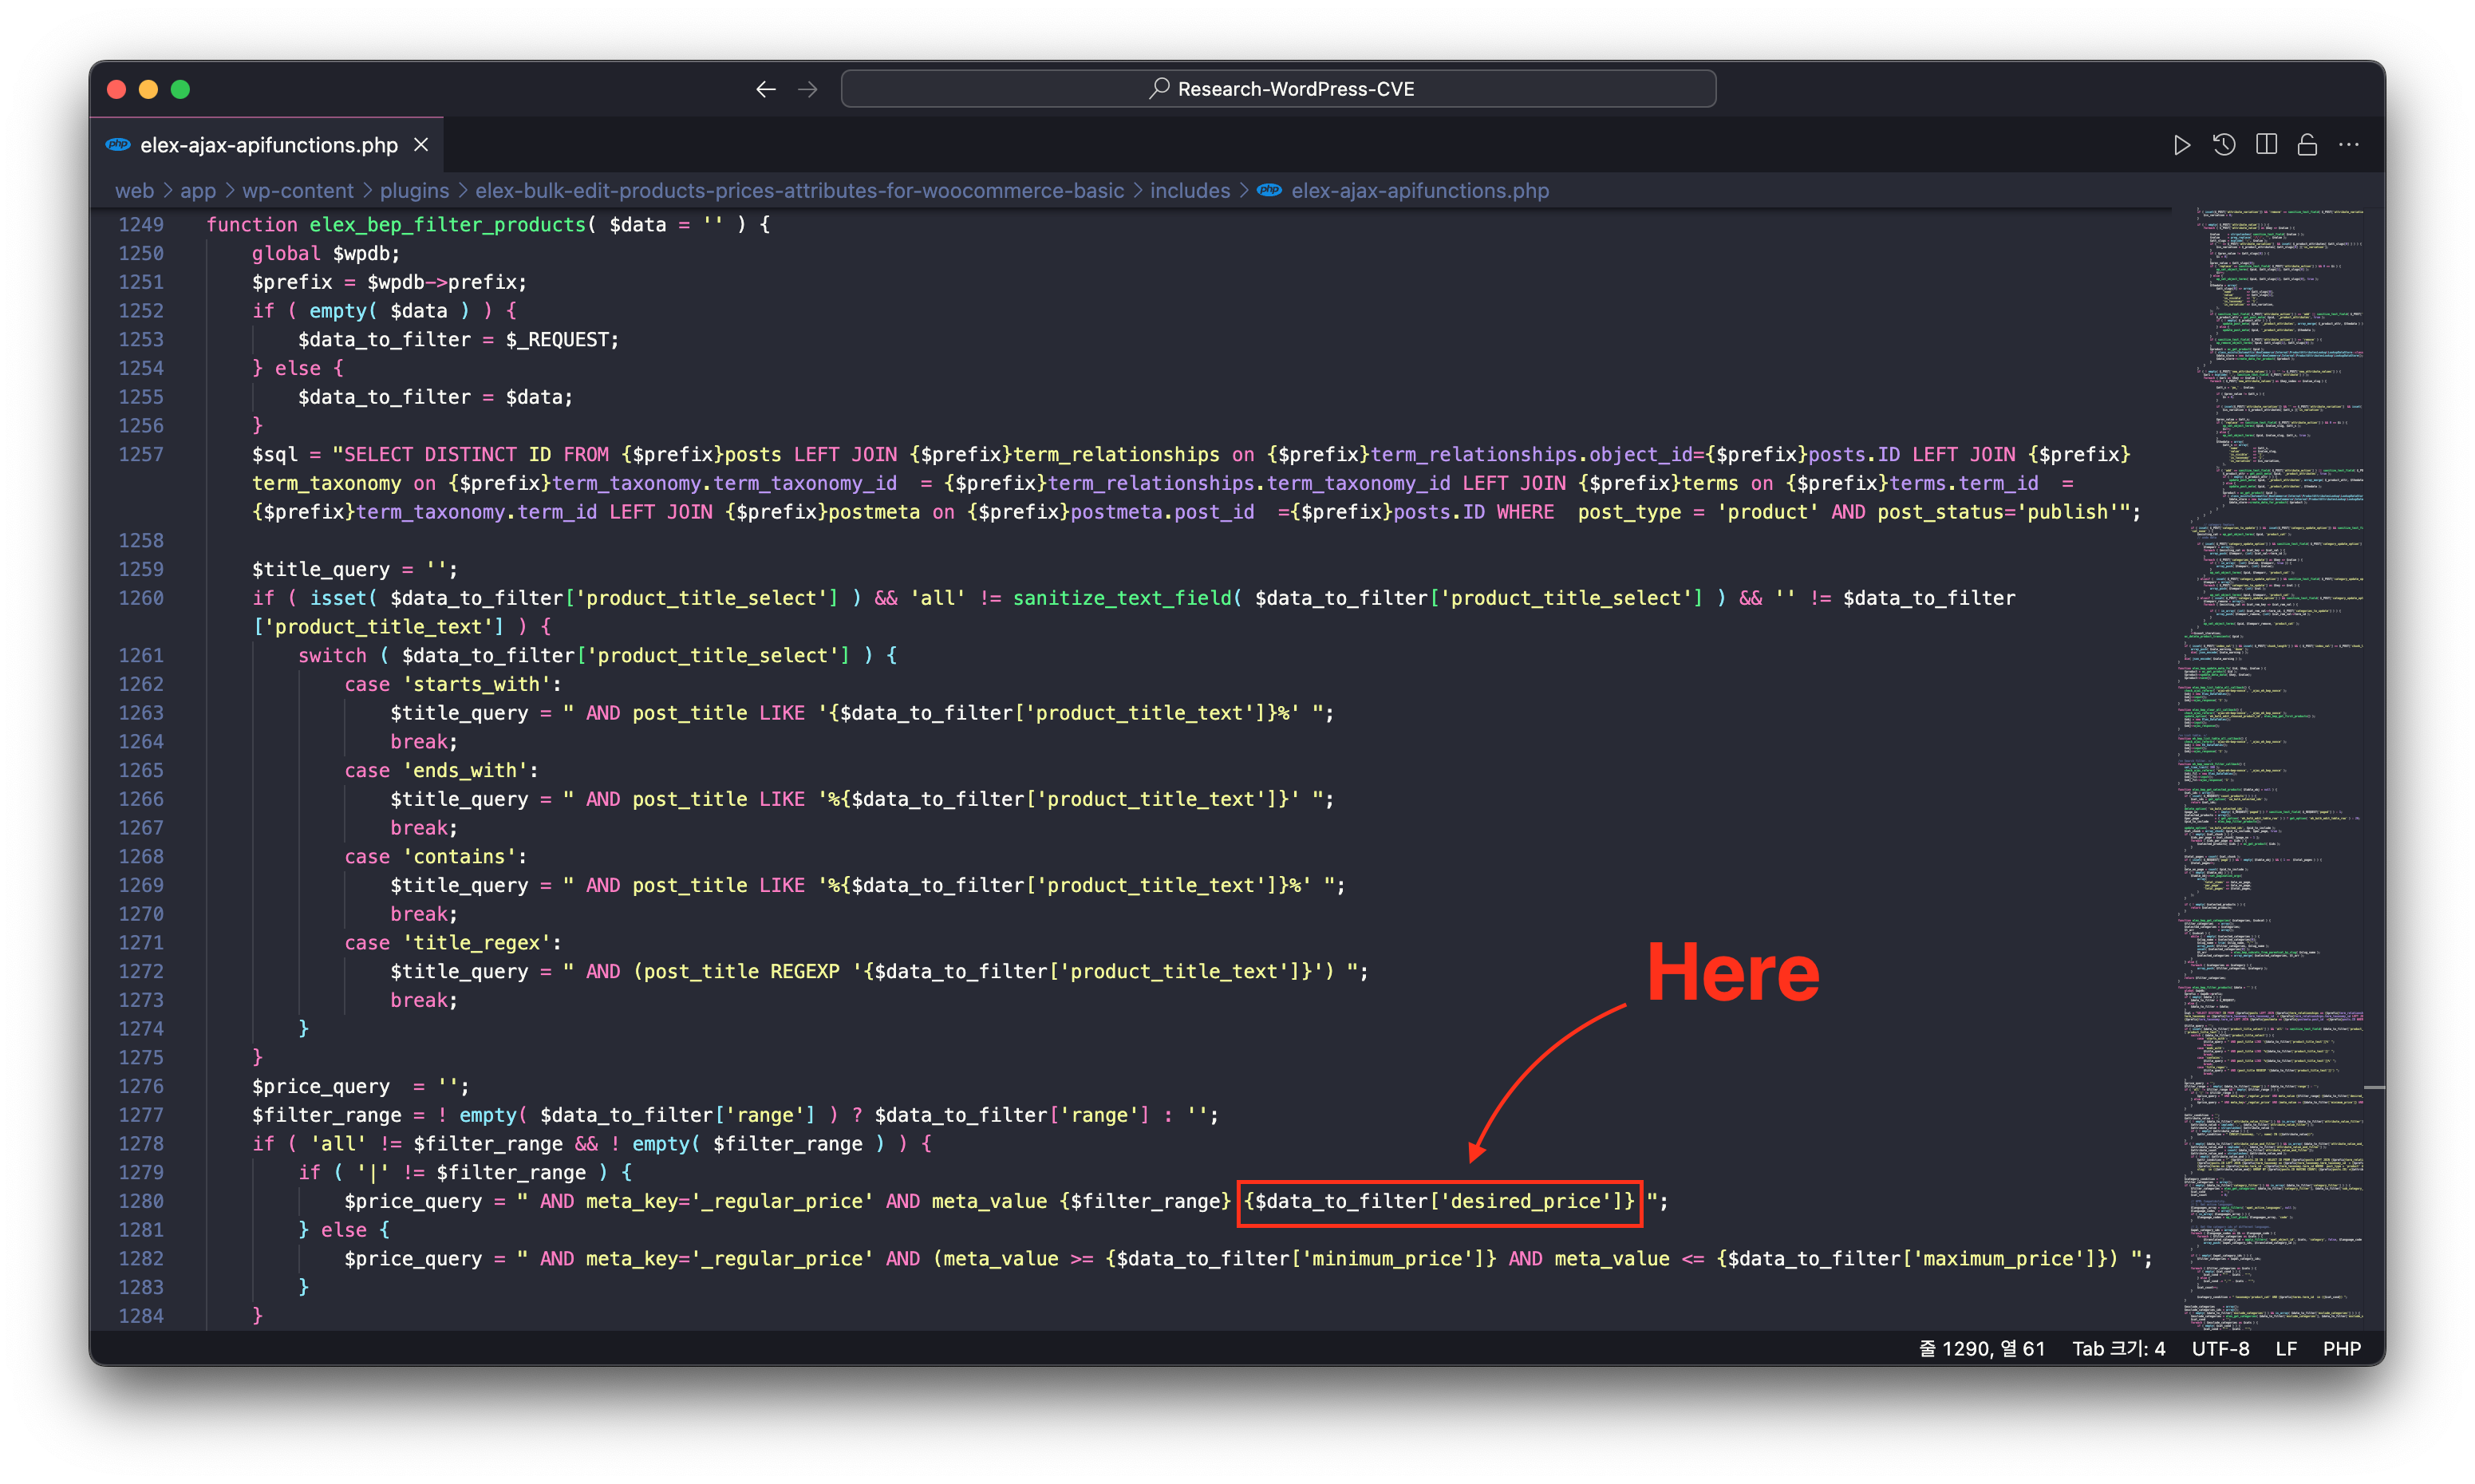 dottak/cve-2025-22352
PoC для CVE-2025-22352
 yoanndqr/cve-2020-0601
Эксплуатация CVE CurveBall
 uziii2208/cve-2026-96760
Authlib 1.7.2: обход проверки подписи — General JSON JWS принимает неподписанную полезную нагрузку, когда `signatures` пуст
 gmh5225/enigma-
Реализация аналитического ядра Ghidra на C++ без зависимостей от JVM, обеспечивающая встраиваемый бинарный анализ, основы Pcode/Sleigh и интерфейсы,…

 niclas-zone/ctr/gitleaks
Контейнеризированный инструмент для сканирования секретов, который обнаруживает раскрытые учетные данные, ключи API и токены в Git-репозиториях с…
 teycir/diffcatcher
Инструмент командной строки на Rust, который рекурсивно находит Git-репозитории, фиксирует изменения состояния, создаёт диффы, извлекает элементы…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Инструмент статического анализа патчей на Python для изучения первопричины и устранения уязвимости CVE-2021-41773 (Path Traversal в Apache HTTP…
 nccgroup/detaped
Detaped — это дизассемблер и декомпилятор Python для Duktape. Предназначен для анализа и проверки исходного кода в ситуациях, когда у вас есть только…
 kosifuchs/ovpn-kernel-backport
Исправление ядра OpenVPN от upstream для CVE-2026-74727, протестированное на ядре Ubuntu 7.0.0-38.38. Включает инструкции по сборке и результаты…
 gmh5225/ghidra_svr_bridge
Плагин Binary Ninja, который двунаправленно синхронизирует анализ с репозиторием Ghidra Server через подпроцесс Java-моста.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Устаревшие сайты Ghost CMS, которые были скомпрометированы через CVE-2026-26980, могут страдать от внедрения спам-кода на страницы. Используйте это…
 nanda-rani/safe
Контекстная система аудита безопасности для исследовательских артефактов
 lgranadoi/sift-hardened
# Усиленная с точки зрения безопасности версия sift 17.1.3 для CVE-2026-85625. Не связана с crcn/sift.js.
 dannydoodlesstory/evm-audit-helpers
Коллекция Solidity-сниппетов и Foundry-скриптов для аудита безопасности смарт-контрактов








