
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 joernio/joern
Платформа анализа кода с открытым исходным кодом для C/C++/Java/Binary/Javascript/Python/Kotlin на основе графов свойств кода. Discord…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…
 ezyang/htmlpurifier
Соответствующий стандартам HTML-фильтр, написанный на PHP
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 c2sp/wycheproof
Project Wycheproof tests crypto libraries against known attacks.
 revng/revng
Фреймворк для бинарного анализа с открытым исходным кодом и декомпилятор, построенный на LLVM и QEMU, преобразующий бинарные файлы в читаемое…
 microsoft/applicationinspector
Инструмент анализа исходного кода, предназначенный для выявления интересующих функций и других характеристик, чтобы быстро ответить на вопрос «Что в…
 snyk/agent-scan
Сканер безопасности для ИИ-агентов, серверов MCP и навыков агентов.
 aquasecurity/tfsec
Tfsec теперь является частью Trivy
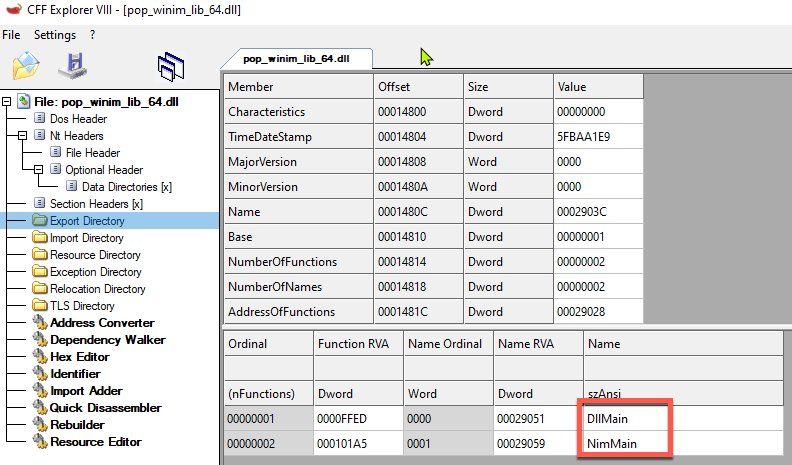 byt3bl33d3r/offensivenim
Мои эксперименты по вооружению Nim (https://nim-lang.org/)
 patriksimek/vm2
Изолированная JavaScript-песочница для Node.js, которая выполняет недоверенный код с ограниченным доступом к встроенным модулям и ресурсам хоста…
 dman95/sasm
SASM — простая кроссплатформенная IDE для языков ассемблера NASM, MASM, GAS и FASM
 huhusmang/awesome-llms-for-vulnerability-detection
Сообщество, наиболее полный и постоянно обновляемый индекс исследований по большим языковым моделям для обнаружения уязвимостей в программном…
 yelp/detect-secrets
Корпоративный способ обнаружения и предотвращения секретов в коде.
 zinja-coder/jadx-ai-mcp
Плагин для JADX для интеграции MCP-сервера
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills








