
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 momenbasel/malware-check
Инструмент статического и динамического анализа для обнаружения вредоносного кода, подозрительных бинарных файлов и нарушений конфиденциальности
 nova-hunting/nova-tracer
NOVA - система защиты кода Claude от атак с помощью инъекций промптов
 trailofbits/ruzzy
Фаззер, управляемый покрытием, для чистого кода Ruby и C-расширений Ruby
 crytic/caracal
Статический анализатор для смарт-контрактов Starknet
 synacktiv/depfuzzer
Сканирует зависимости проекта на предмет уязвимостей dependency confusion и проверяет риски захвата email владельца пакета в нескольких реестрах…
 gadievron/honeyslop
Кодовые канарейки для быстрой сортировки галлюцинированных ('слоп') отчетов об уязвимостях
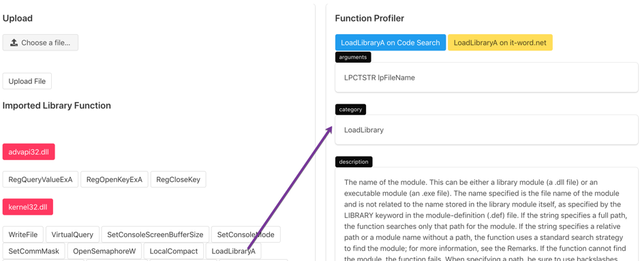 mohitdabas/malwinx
Просто обычное flask веб-приложение для понимания win32api с примерами кода и ссылками.
 advanced-threat-research/creosote
Creosote — это наше решение для поиска уязвимости tarfile, описанной в CVE-2007-4559.
 use-tusk/tusk-cli
Автоматизированный тестовый набор с записью и воспроизведением живого трафика
 peterhackz/zyrox
Zyrox: плагин-обфускатор на основе LLVM, действующий на этапе компиляции.
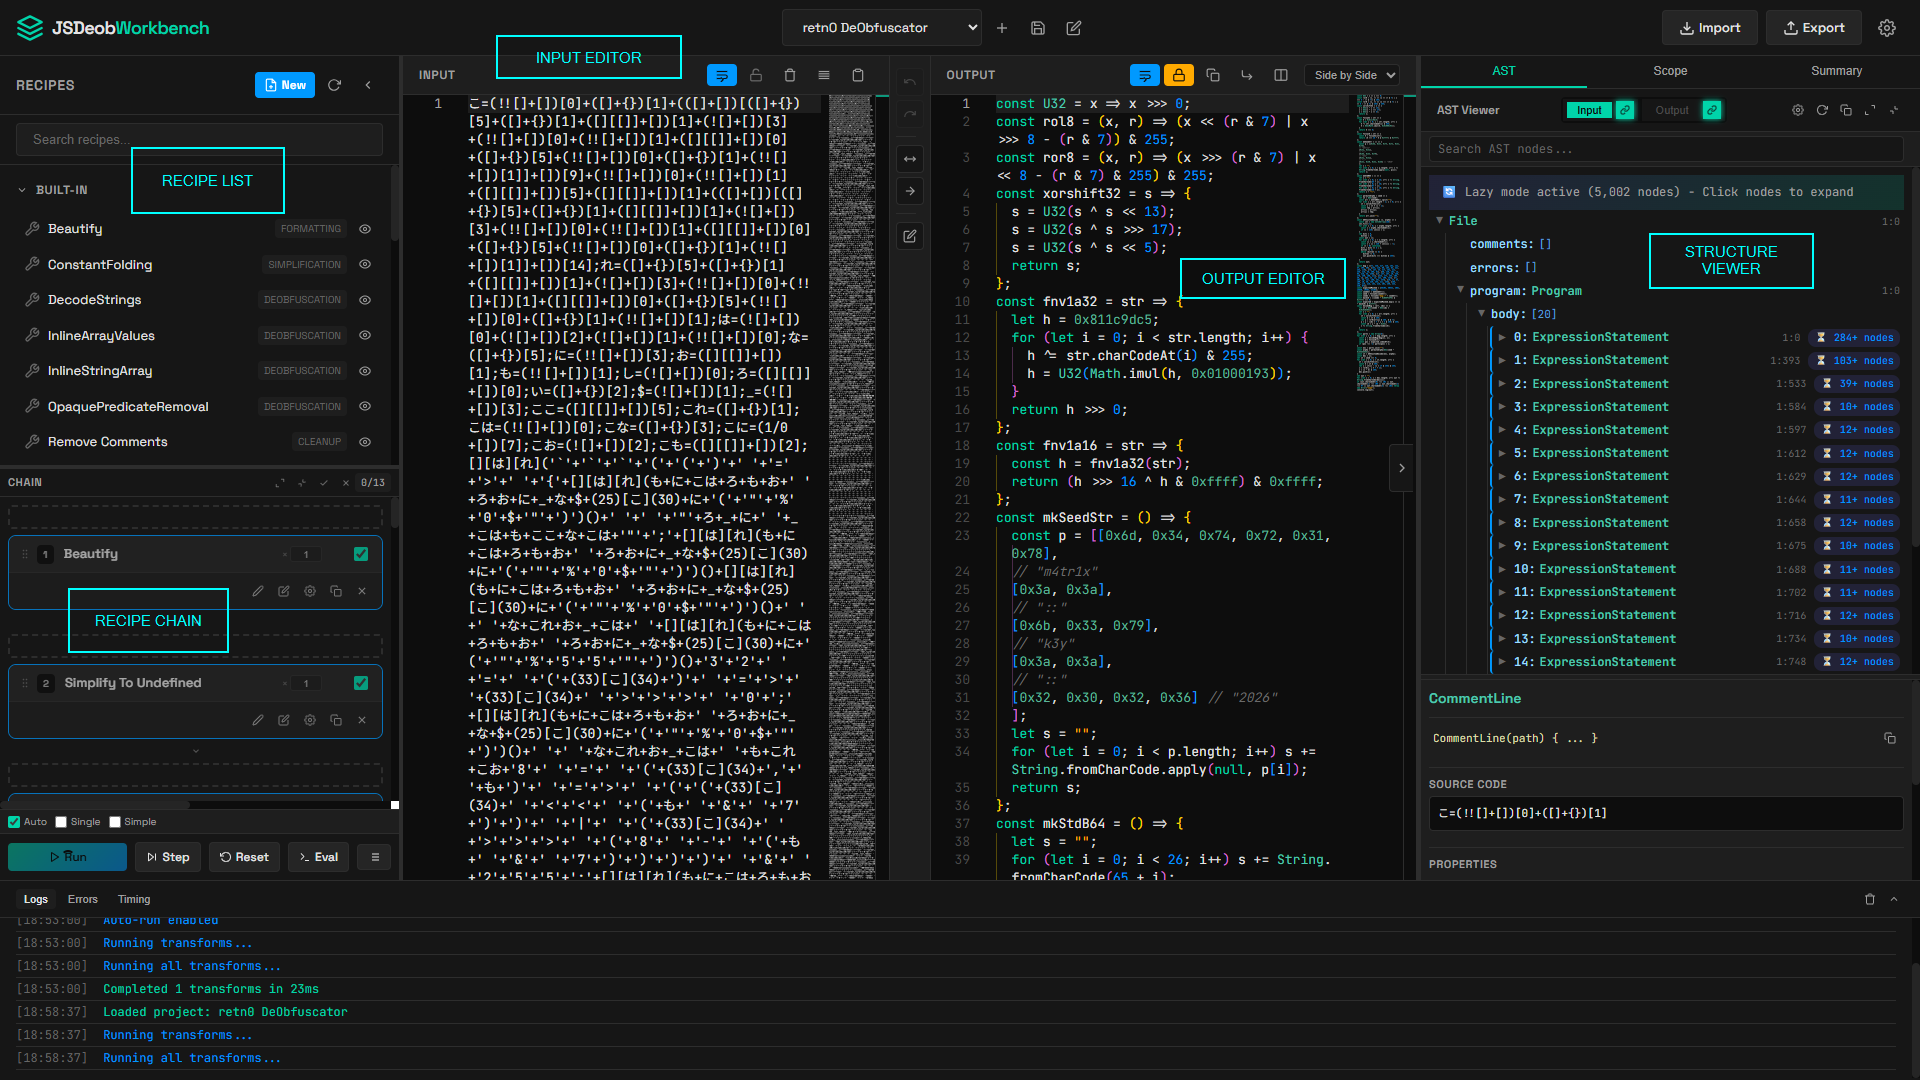 owl4444/jsdeob-workbench
Визуально анализируйте обфусцированный JavaScript. Стройте цепочки преобразований, исследуйте изменения в AST, пишите переиспользуемые плагины для…
 password123456/certverify
Сканер, который проверяет файлы со скомпрометированными или недоверенными сертификатами подписи кода, написанный на python.
 hosch3n/fastjsonvulns
Эксплойт для Fastjson 1.2.80 CVE-2022-25845, обеспечивающий чтение файлов через AspectJ и удалённую загрузку классов Groovy для RCE.
 nccgroup/ghostrings
Скрипты Ghidra для восстановления определений строк в Go-бинарниках
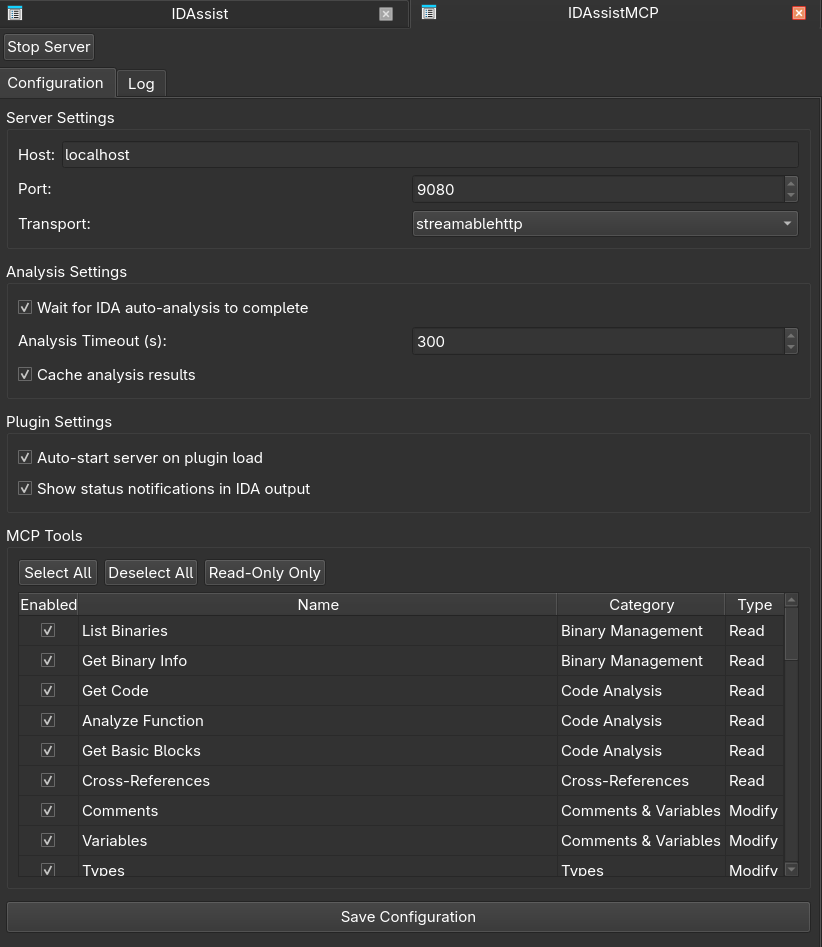 symgraph/idassistmcp
Автономный плагин MCP-сервера для IDA Pro.
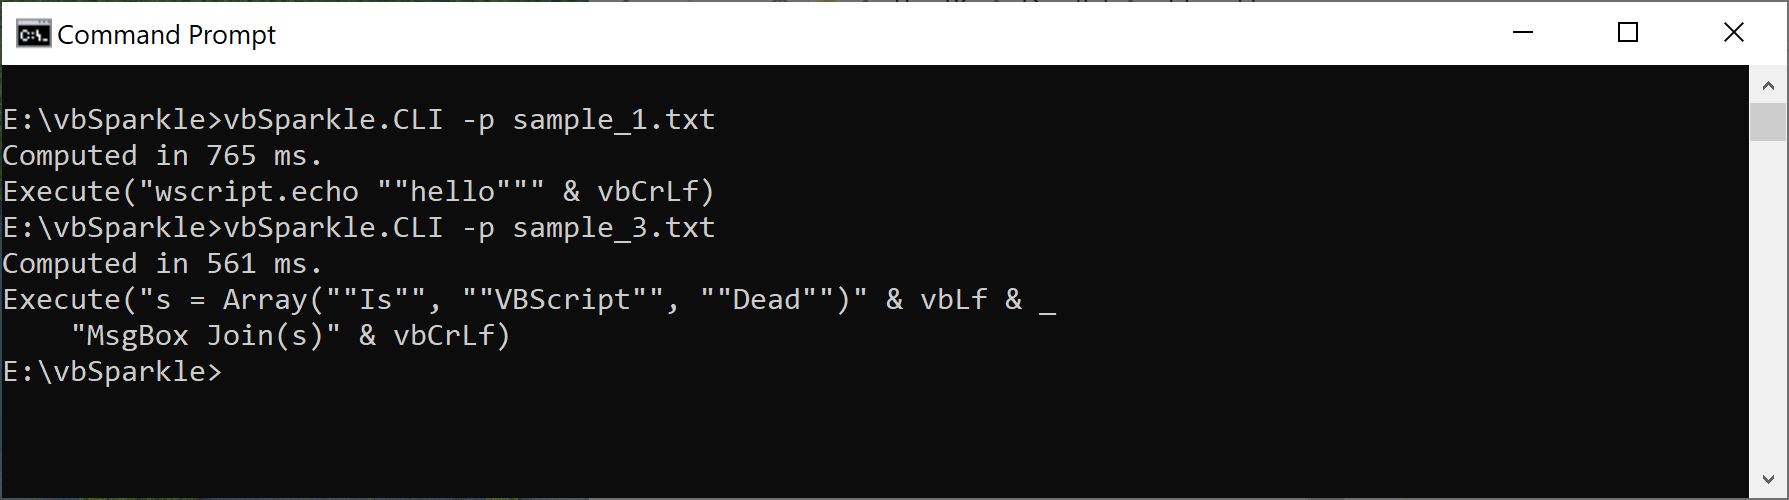 airbus-cert/vbsparkle
Дебфускатор исходного кода VBScript и VBA с частичным вычислением
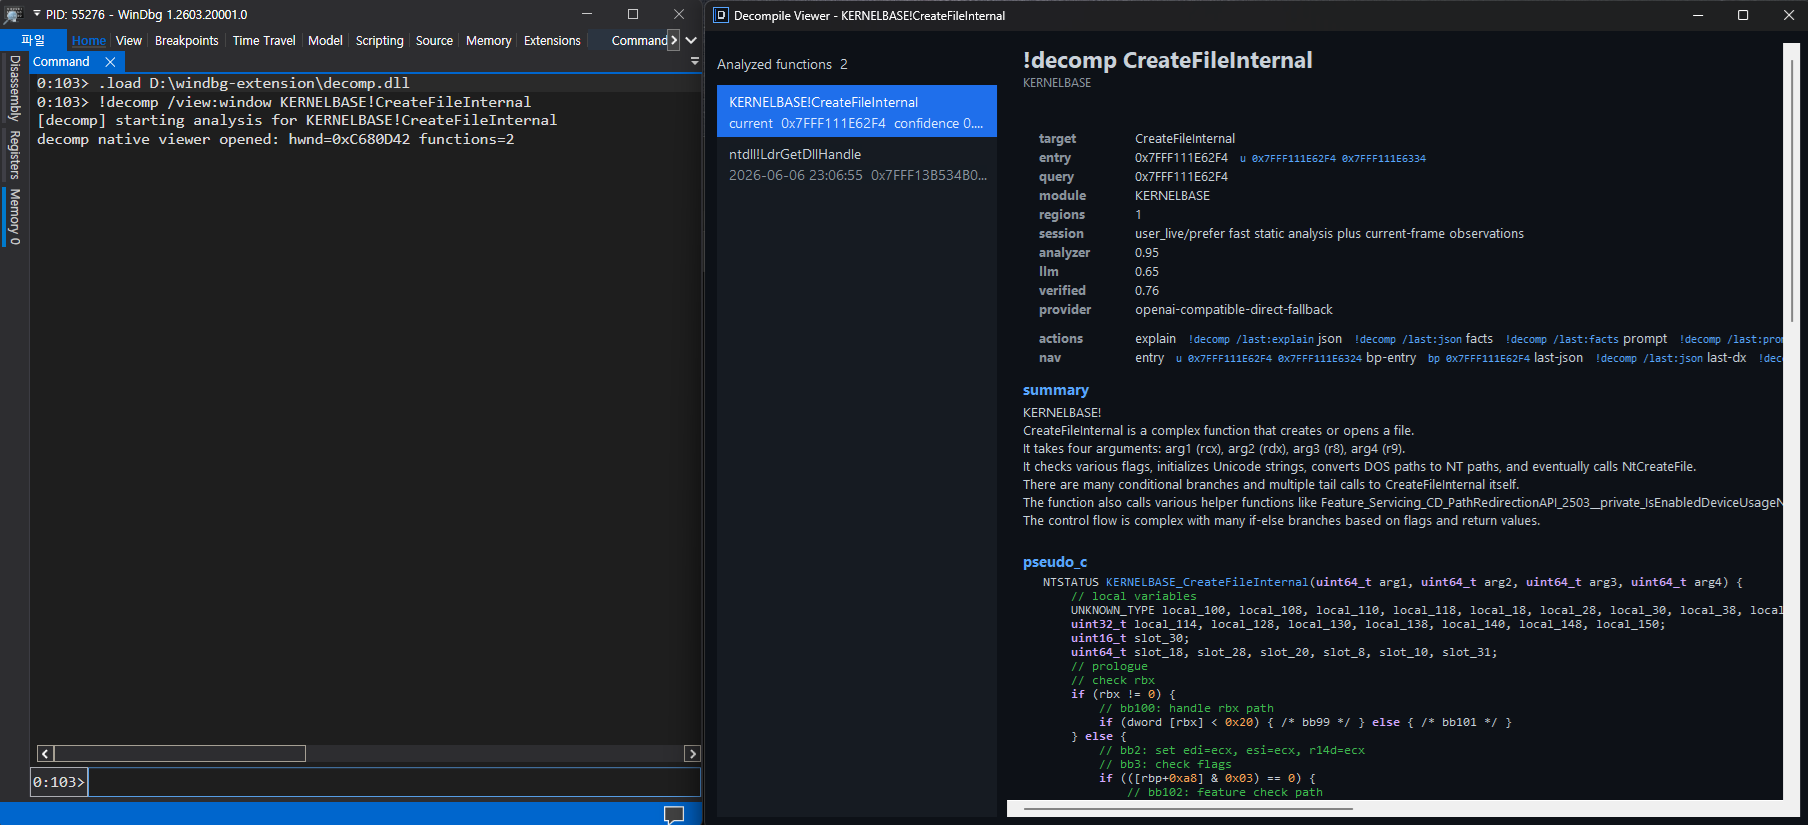 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 jpiechowka/jenkins-cve-2016-0792
Эксплойт для уязвимости сериализации Jenkins - CVE-2016-0792








