
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 codeshield-security/log4jshell-bytecode-detector
Локальный сканер байт-кода для уязвимости Log4JShell (CVE-2021-44228)
 purple-wl/jenkins_cve-2019-1003000
Эксплойт PoC для уязвимости удаленного выполнения кода в Jenkins Script Security Pipeline plugin (CVE-2019-1003000), реализованный на Python для…
 nightwatchcybersecurity/gitbleed_tools
Скрипты оболочки для клонирования и зеркалирования Git-репозиториев, вычисления дельт и запуска gitleaks для обнаружения секретов, скрытых в…
 novoda/gradle-static-analysis-plugin
Простая настройка инструментов статического анализа для проектов Android и Java.
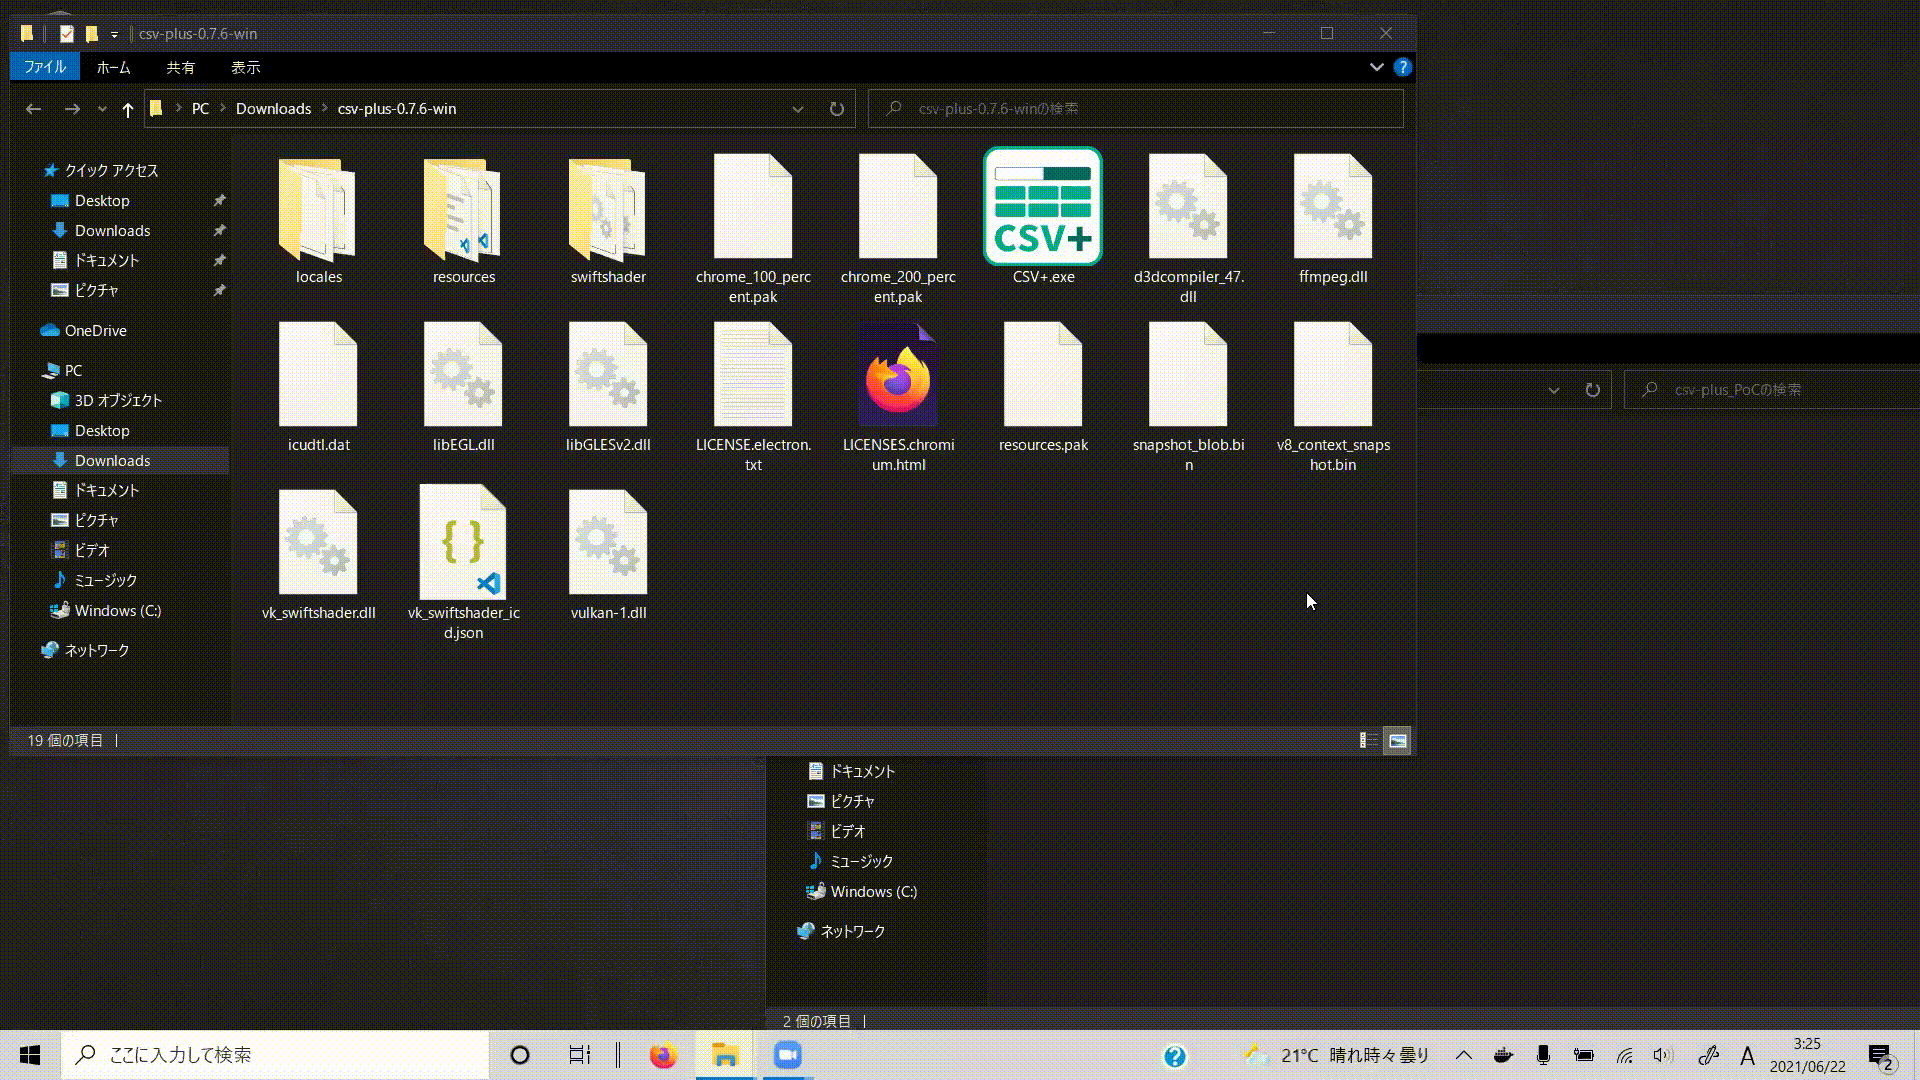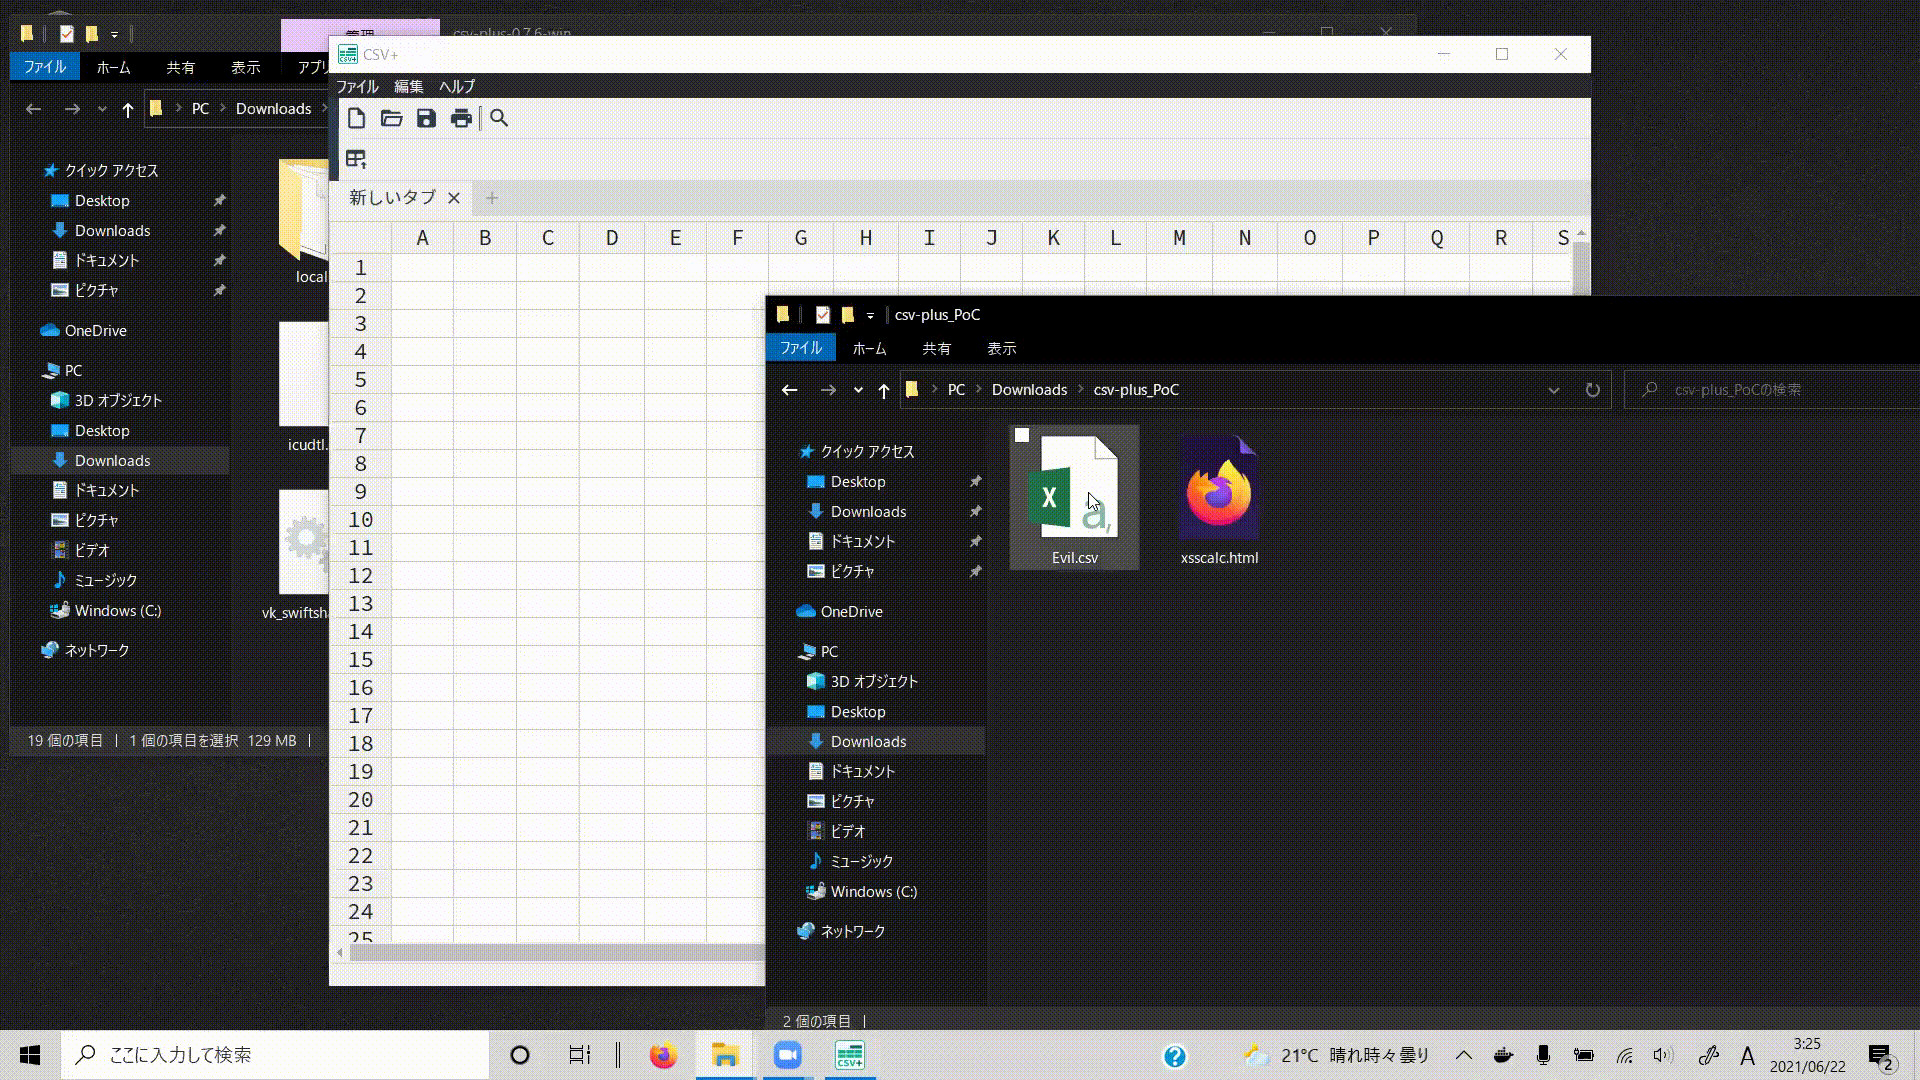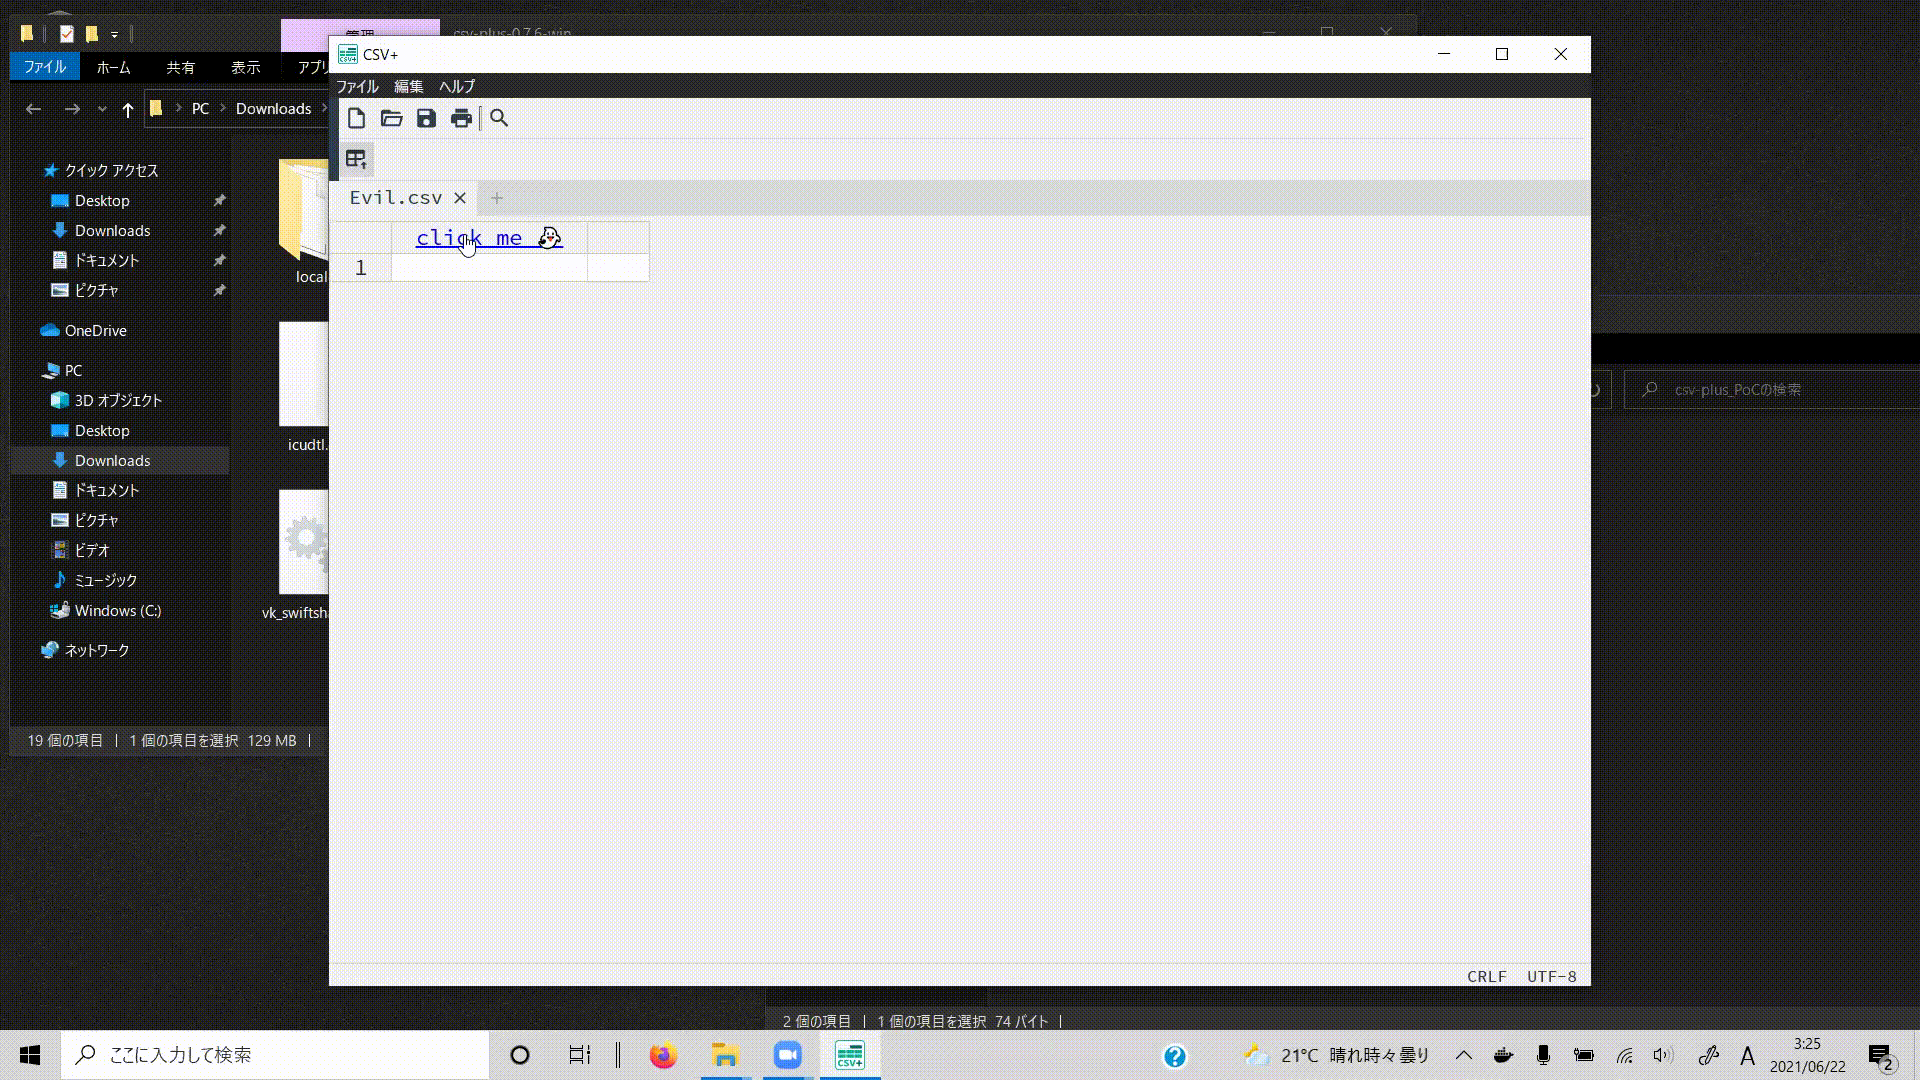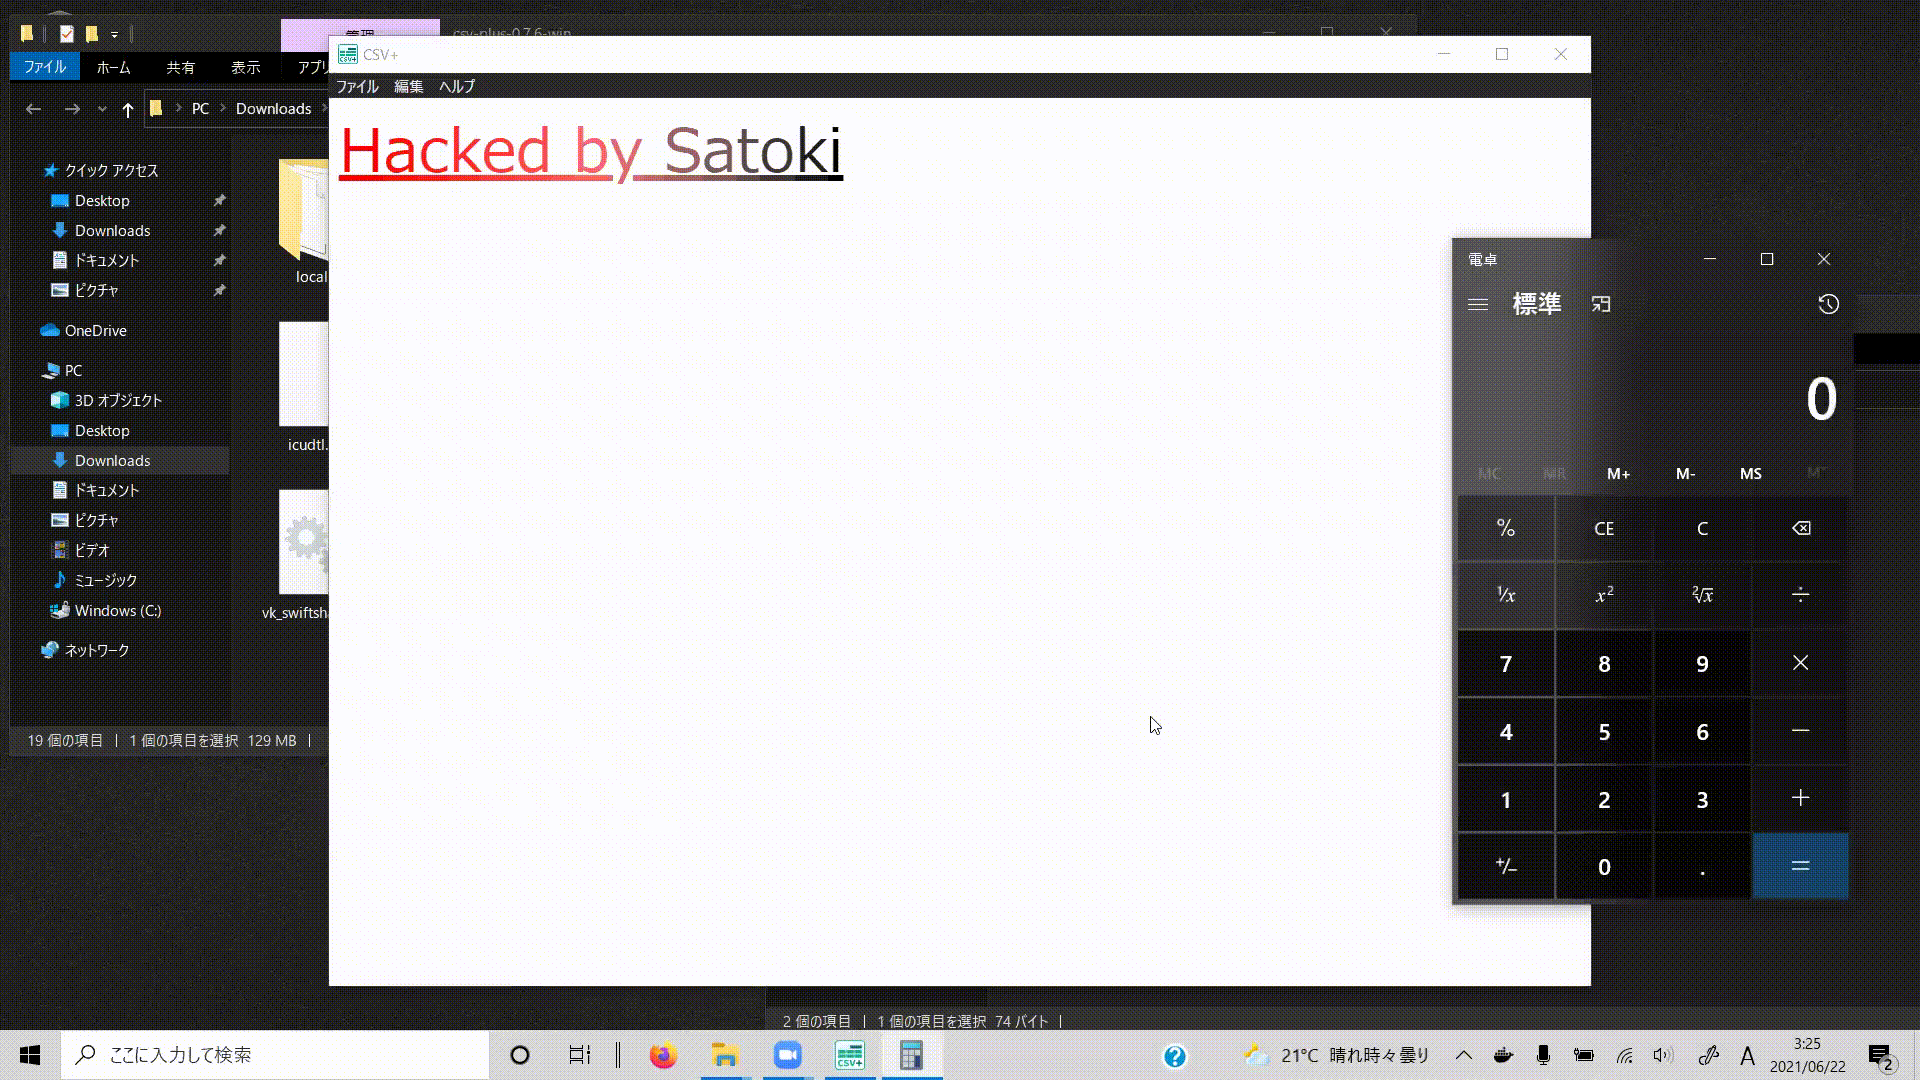 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Произвольное выполнение кода (CVE-2022-21241)
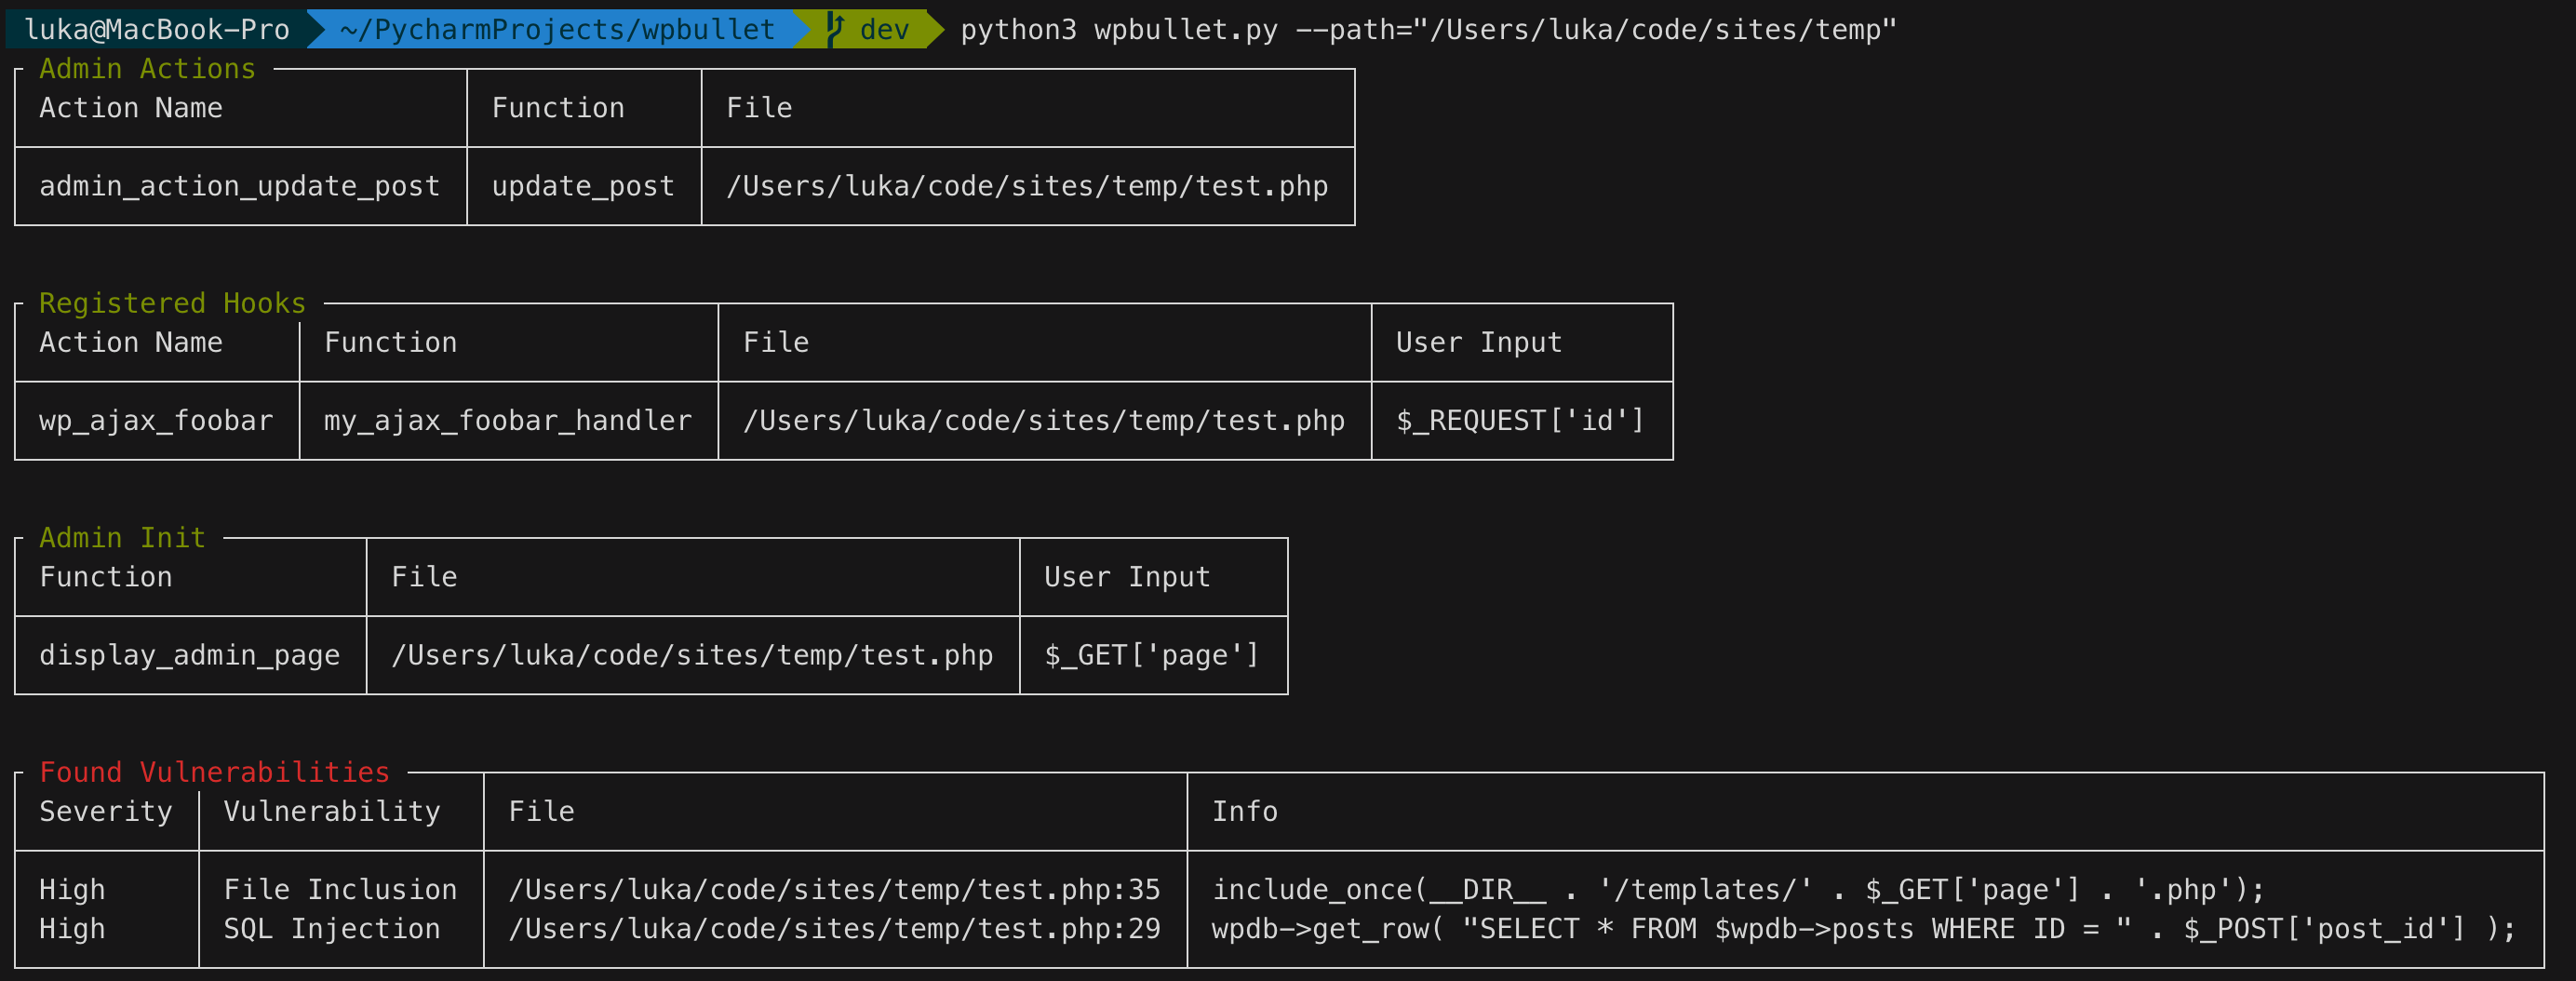 owasp/wpbullet
Сканер статического анализа кода для плагинов и тем WordPress. Обнаруживает уязвимости, такие как XSS и SQL-инъекции, с помощью модульного…
 otaviokr/log4j-2021-vulnerability-study
Это демонстрация того, как может быть изучена уязвимость Log4J (CVE-2021-44228). Этот код безопасен для запуска, но понимайте, что он делает и как…
 rubo77/log4j_checker_beta
быстрая проверка, уязвим ли ваш сервер к CVE-2021-44228
 haxatron/cve-2022-0219
Эксплойт с доказательством концепции для CVE-2022-0219, XXE-уязвимости в Jadx, которая позволяет раскрывать локальные файлы при экспорте вредоносных…
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: Части авторских прав 2021 Siemens // Изменено 15-Jul-2021 компанией Siemens и/или ее аффилированными лицами для…
 daftspunk/cve-2021-32648
Предоставляет ручной патч для уязвимостей обхода аутентификации October CMS CVE-2021-32648 и CVE-2021-29487 путём замены нестрогих сравнений на…
 kira2040k/php_code_analysis
Статический сканер PHP-кода, который обнаруживает SQL-инъекции, XSS, SSRF, LFI, внедрение команд, небезопасную десериализацию и другие веб-уязвимости…
 sukusec301/seacms-v10.1
Для аудита кода и воспроизведения CVE-2020-21378. Повеселитесь!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' удаленное выполнение команд во время сборки исходного кода
 dbzoo/log4j_scanner
Сканер файловой системы для Log4Shell (CVE-2021-44228) и связанных CVE. Обнаруживает уязвимые JAR-файлы по совпадению хэшей и наличию классов.…
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 1lann/log4shelldetect
Быстрое сканирование файловых систем на наличие Java-программ, потенциально уязвимых для Log4Shell (CVE-2021-44228) или "той самой Log4j JNDI…
 sourcegraph/log4j-cve-code-search-resources
Использование поиска по коду для исправления/смягчения последствий log4j CVE-2021-44228








