
 #1
Инструменты для оценки и использования уязвимостей безопасности и связи устройств Bluetooth.
Рекомендация Kitploit
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
# Android Bluetooth стек (Fluoride) с инструкциями по сборке для AOSP и Linux, включая настройку зависимостей и шаги сборки GN/Ninja.
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
Патченный стек Bluetooth для Android (AOSP10), устраняющий CVE-2021-0589, с инструкциями по сборке для AOSP и Linux.
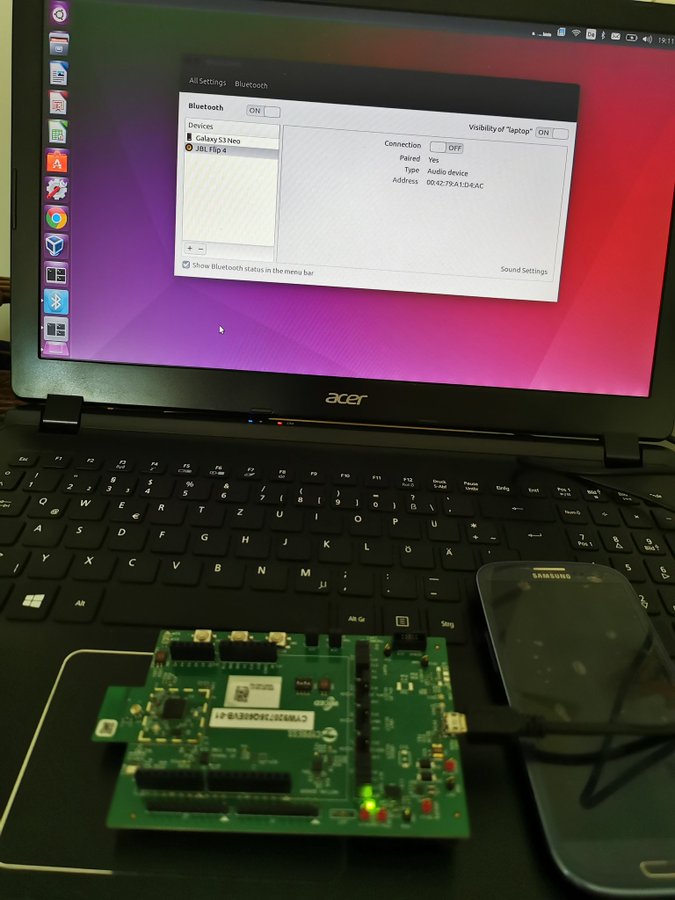 m4rm0k/cve-2020-10135-bias
CVE 2020-10135, также известная как BIAS (Bluetooth Impersonation Attack)
 nanopathi/packages_apps_nfc_cve-2020-0453
Эксплойт для CVE-2020-0453, нацеленный на уязвимость NFC-стека Android, позволяющий повысить локальные привилегии с помощью специально сформированных…
 spiralbl0ck/cve-2024-31320-
Получить геолокацию взломанного устройства с помощью CVE-2024-31320 и Bluetooth
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 kalibb/cve-2020-0022
Эксплойт удалённого выполнения кода (RCE) через Bluetooth без взаимодействия с пользователем для Android 8-9 (CVE-2020-0022) с использованием heap…
 tlatkdgus1/blueborne-cve-2017-1000251
clone
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 v3ilsm1th/cve-2023-45866_wip
Имитирует Bluetooth-клавиатуру для эксплуатации CVE-2023-45866, внедряя нажатия клавиш через DuckyScript на уязвимых устройствах Android, iOS, macOS…
 chapoly1305/cve-2023-46870
Подробный анализ и proof-of-concept для CVE-2023-46870 — локального повышения привилегий в Nordic Semiconductor nRF Sniffer для Bluetooth LE из-за…
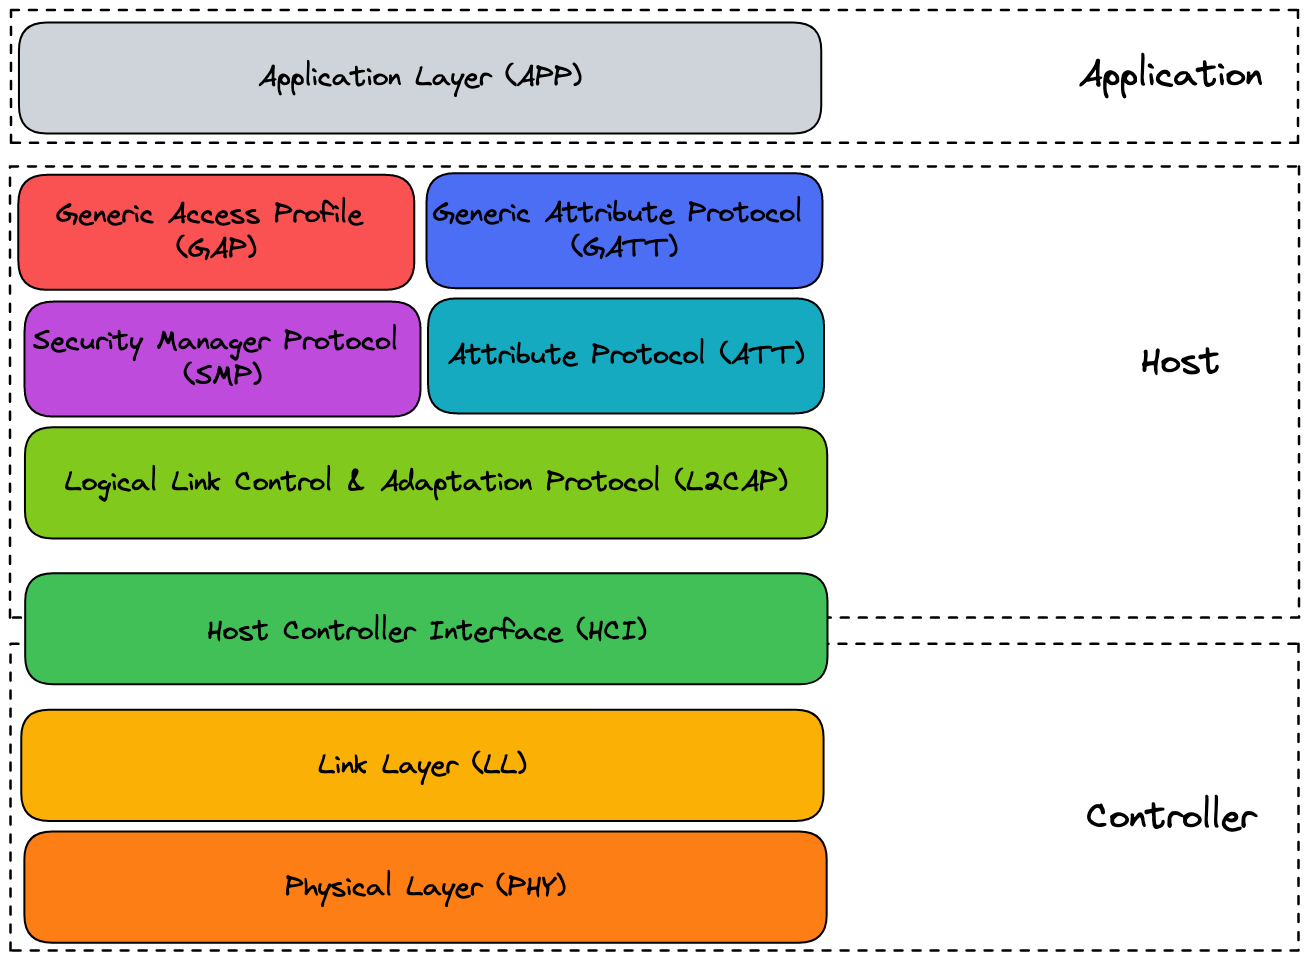 louisabricot/writeup-cve-2019-19194
Разбор и теоретическая Proof-of-Concept для CVE-2019-19194
 jjjjjjjj987/cve-2023-45866-py
Python-основанный proof-of-concept для CVE-2023-45866, уязвимости Bluetooth, демонстрирующий техники эксплуатации для исследований и тестирования…
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
Доказательство концепции, демонстрирующее неаутентифицированный Bluetooth RFCOMM-сервис в устройстве Parani M10 Intercom, который позволяет…
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
Эксплойт для CVE-2020-0183, нацеленный на Bluetooth-стек Android 10. Предоставляет код доказательства концепции для удаленного выполнения кода через…
 uthrasri/system_bt_cve-2024-0030








