
 #1
Инструменты для оценки и использования уязвимостей безопасности и связи устройств Bluetooth.
Рекомендация Kitploit
 lrh2000/cve-2023-2002
Linux Bluetooth - Выполнение произвольных команд управления от имени непривилегированного пользователя
 leommxj/cve-2020-0022
Эксплойт доказательства концепции для CVE-2020-0022, нацеленный на стек Bluetooth Android, чтобы вызвать переполнение буфера с помощью специально…
 nanopathi/system_bt_aosp10_r33_cve-2020-0225
Эксплойт для CVE-2020-0225 в стеке Bluetooth Fluoride от Android, обеспечивающий удалённое выполнение кода через специально сформированный…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Исходный код стека Bluetooth Android (system/bt), включая патч для уязвимости повышения привилегий CVE-2021-0522.
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
AOSP Bluetooth стек (Fluoride) с патчем для CVE-2020-0380, обеспечивающий анализ и тестирование уязвимостей Bluetooth на Android 10.
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
Оценка безопасности умных часов Beat XP VEGA (прошивка RB303ATV006229), сфокусированная на подключении Bluetooth Low Energy (BLE), выявила слабость…
 pivotchip/frostedfastpair
WhisperPair (CVE-2025-36911) POC для устройства ESP32
 keldnorman/cve-2024-0230-blue
Вспомогательный скрипт для POC CVE-2024-0230 Bluetooth
 avishekdhakal/cve-2023-45866_exploits
Эксплойты, протестированные на Mi A2 Lite и Realme 2 pro
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Исправленный стек Bluetooth для Android 10 (AOSP r33), устраняющий уязвимость переполнения буфера CVE-2021-0316.
 ravss/bluetooth-crash-cve-2017-0785
Скрипт эксплуатации для CVE-2017-0785, который вызывает сбой модуля Bluetooth на устройствах Android 4.0+ путем отправки специально сформированных…
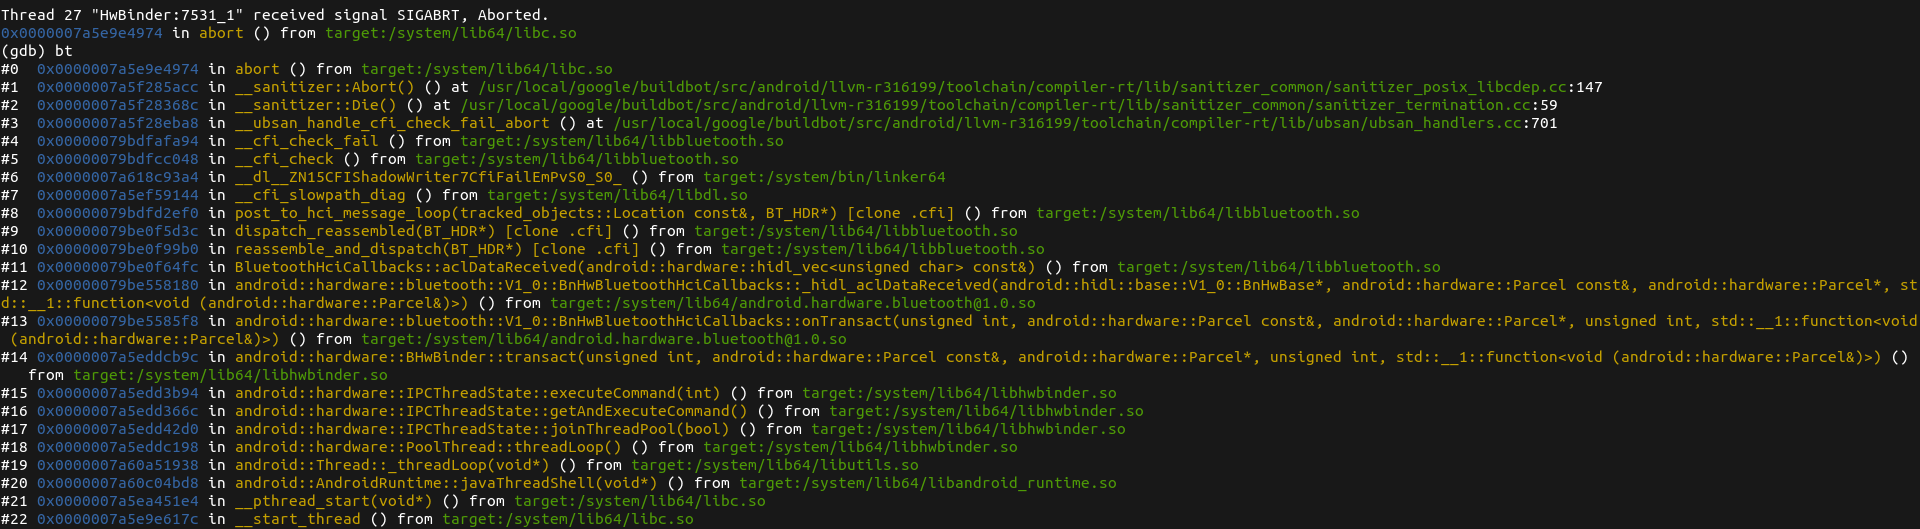 themmokhtar/cve-2020-0022
Полностью публичный эксплойт уязвимости CVE-2020-0022 BlueFrag Android RCE (протестировано на Pixel 3 XL)
 own2pwn/blueborne-cve-2017-1000251-poc
Эксплойт, подтверждающий концепцию, для уязвимости BlueBorne CVE-2017-1000251, нацеленной на Bluetooth-стек. Демонстрирует возможность удаленного…
 k3vinlusec/bluefrag_cve-2020-0022
Это RCE-уязвимость Bluetooth на Android 8.0 и 9.0
 butterflyhack/cve-2019-10207
PoC для CVE-2019-10207








