
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Эксплуатация Бинарных Файлов — Страница 2 | Kitploit
Категории

Эксплуатация Бинарных Файлов

Техники бинарной эксплуатации, ROP-цепочки, эксплуатация кучи, строки форматирования и исследование повреждения памяти.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
pwntools preview#1

pwntools

GitHubgallopsled/pwntools
13.6k2 дней назад
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k13 ч 6 мин назад
gef preview#3

gef

GitHubhugsy/gef
8.3k2 месяцев назад
how2heap preview#4

how2heap

GitHubshellphish/how2heap
8.8k5 месяцев назад
ROPgadget preview#5

ROPgadget

GitHubjonathansalwan/ropgadget
4.5k3 месяцев назад
Ropper preview#6

Ropper

GitHubsashs/ropper
2.1k1 месяц назад
angr preview#7

angr

GitHubangr/angr
9.0k12 часов назад
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k15 ч 11 мин назад
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5k14 ч 12 мин назад
x64dbg preview#10

x64dbg

GitHubx64dbg/x64dbg
49.1k1 день назад
НовыеРелевантностьПопулярныеНедавно обновлённые
4349 результатов
CVE-2024-14027_slop preview

CVE-2024-14027_slop

GitHublcfr-hax/cve-2024-14027_slop

Эксплойты для CVE-2024-14027, созданные с использованием AI/Claude в качестве теста.

privilege-escalationvulnerability-analysisexploitation+3
67 месяцев назад
Pentest-Windows preview

Pentest-Windows

GitHubitm4n/pentest-windows

Коллекция исследований внутреннего устройства Windows и техник эксплуатации, охватывающая повышение привилегий, злоупотребление токенами и приёмы…

privilege-escalationexploitationreverse-engineering+6
1321 месяц назад
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…

exploit-frameworksvulnerability-analysisreverse-engineering+6
966 месяцев назад
striga preview

striga

GitHubllvmparty/striga

Экспериментальный лифтер x86-64 в LLVM IR на Python, который транслирует машинный код в анализируемый IR для реверс-инжиниринга, оптимизации и…
static-analysiscode-analysisreverse-engineering+4
1213 месяцев назад
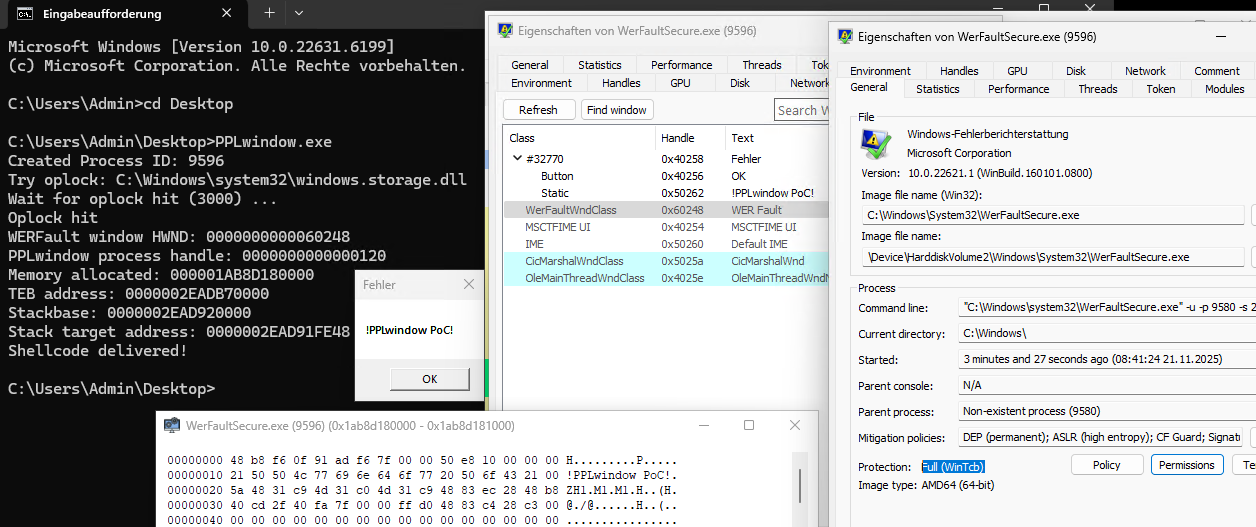
PPLwindow preview

PPLwindow

GitHubr41n3rzuf477/pplwindow

Эксплойт-доказательство концепции обхода PPL, использующий системный вызов NtUserGetWindowProcessHandle для получения дескриптора защищённых…

privilege-escalationvulnerability-analysisexploitation+4
559 месяцев назад
Chimay-Red preview

Chimay-Red

GitHubbignerd95/chimay-red

Рабочий POC эксплойта Mikrotik из утечек Vault 7 CIA

embedded-systems-securityiot-securityvulnerability-analysis+8
6684 лет назад
amd_hypervisor preview

amd_hypervisor

GitHubnot-matthias/amd_hypervisor

Фреймворк гипервизора AMD SVM на Rust с настраиваемыми обработчиками vmexit (MSR, CPUID, RDTSC) и перехватом через NPT для мониторинга и исследований…

defensive-toolsreverse-engineeringsecurity-virtualization+3
1753 лет назад
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

Плагин для IDA 6.8, который выполняет девиртуализацию виртуальной машины FISH от Themida (2.2.5.0-2.2.7.0), восстанавливая нативный код из защищённых…

static-analysiscode-analysisreverse-engineering+5
813 лет назад
SandboxBootkit preview

SandboxBootkit

GitHubthesecretclub/sandboxbootkit

Bootkit для Windows Sandbox для отключения DSE/PatchGuard.

defensive-toolsprivilege-escalationpersistence-mechanisms+5
3472 лет назад
GateX preview

GateX

GitHubabraxas/gatex

FortinetHunter (@YogSoth0) — приложение для взлома бинарников. Часть CTF для FortinetHunter. ELF-дверь: stripped Nuitka onefile, XOR-скремблированный…

password-crackingstatic-analysisdynamic-analysis-sandboxing+8
112 дней назад
kernel-CTF preview

kernel-CTF

GitHubgmh5225/kernel-ctf

Коллекция CTF-задач по эксплуатации ядра Linux, охватывающих уязвимости переполнения буфера, use-after-free и состояния гонки для практического…

vulnerability-analysisexploitationreverse-engineering+5
1 год назад
KDU preview

KDU

GitHubhfiref0x/kdu

Утилита для драйверов ядра Windows, которая эксплуатирует уязвимые подписанные драйверы (BYOVD) для обхода DSE, загрузки неподписанных драйверов,…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k20 дней назад
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

Расширение Ghidra для интеграции BinDiff для сопоставления функций

static-analysiscode-analysisreverse-engineering+4
2971 месяц назад
KeyPatchX preview

KeyPatchX

GitHubgmh5225/keypatchx

KeyPatch Enhanced — плагин для IDA Pro для символо-ориентированного патчинга ассемблера x86/x64 на базе Keystone Engine. Форк Keypatch с…

static-analysisexploitationreverse-engineering+4
97 месяцев назад
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Плагин для Binary Ninja, который сканирует glibc libio на предмет путей кода FSOP, способных перехватить управляющий поток и указатель стека, помогая…
static-analysismemory-forensicsvulnerability-analysis+5
124 лет назад
CVE-2026-56129 preview

CVE-2026-56129

GitHubvalium007/cve-2026-56129

Эксплойт (proof-of-concept), использующий драйвер Toshiba qiomem.sys для получения произвольного чтения/записи физической памяти из ring 3, с…

privilege-escalationvulnerability-analysisexploitation+5
5 месяцев назад
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Нейтрализация методов антиотладки KEPServerEX
dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333 лет назад
Nginx-chain-Rift-Poolslip preview

Nginx-chain-Rift-Poolslip

GitHuby198nt/nginx-chain-rift-poolslip

PoC цепочки RCE в nginx, не зависящей от ASLR, объединяющий утечку через переполнение чтения кучи PoolSlip (CVE-2026-9256) с переполнением rift…


memory-forensicsvulnerability-analysisexploitation+7
144 месяцев назад
Назад123…100Вперёд







