
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 randomrobbiebf/cve-2025-67923
JetEngine <= 3.7.7 — Неаутентифицированный сохранённый межсайтовый скриптинг (XSS) через CCT REST API
 zaydmulani09/sentrymcp
Статический и динамический сканер безопасности для серверов MCP (Model Context Protocol).
 biutrap/cve-2026-64849
PoC-эксплойт для CVE-2026-64849: вызывает SSRF в webhook API MLflow через специально сформированный POST-запрос, получая метаданные облачного…
 trandonga3/poc-cve-2026-63030-cve-2026-60137-
Цепочка эксплойтов для WordPress Core с использованием путаницы маршрутов REST API и SQL-инъекции для неаутентифицированного RCE, повышения…
 anirbala98/cve-2026-53959
4gaBoards < 3.3.9 - Раскрытие информации о пользователях
 bsdrip/cve-2026-40179-poc
Минимальный PoC на Python для CVE-2026-40179: внедряет вредоносное имя метрики через неаутентифицированный Prometheus remote_write, вызывая хранимую…
 davkharrr/cve-2026-19478-poc
Эксплойт Proof-of-concept для неаутентифицированного удалённого внедрения кода в GraphQL API GitLab, использующий специально сформированные запросы…
 horkimhab/cve-2026-19650-cve-2026-19478
Ресурсы PoC-эксплойтов для CVE-2026-19650 и CVE-2026-19478, нацеленные на уязвимость GitLab GraphQL, предназначенные для авторизованных исследований,…
 hereticl1nk/eits-portal-exploit-cve-2026-31367-poc
PoC-эксплойт для RCE без аутентификации в EITS Admin Dashboard v2.4.0 через инъекцию команд в /api/v1/debug, позволяющий выполнять произвольные…
 nel-droid/cve-2026-71203-poc
PoC: раскрытие схемы OpenAPI без аутентификации в changedetection.io (CVE-2026-71203, Medium 5.3)
 nel-droid/cve-2026-71204-poc
PoC: changedetection.io — слепое слияние настроек, массовое присваивание (CVE-2026-71204, Средний 6.3)
 nel-droid/cve-2026-72585-poc
PoC: роль Editor в Grafana удаляет защищённые контактные точки (CVE-2026-72585, Средний 6.5)
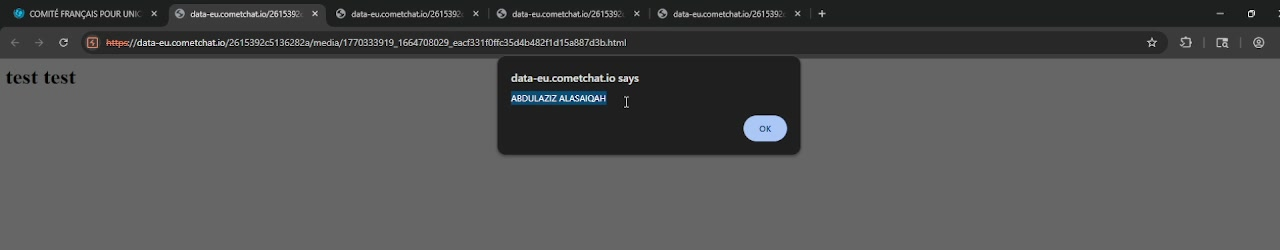 defineid/wildfire
CVE-2026-39154, хранимая XSS-уязвимость в CometChat JS SDK
 squeeze440/cve-2026-73519-wolfstack-poc
PoC для CVE-2026-73519 - захардкоженный секрет кластера WolfStack приводит к RCE без аутентификации (CVSS 9.8)
 ubitquity/metabase-setup-endpoint-sqli-fix
Исправляет неаутентифицированную SQL-инъекцию в конечной точке настройки, заменяя сырые JDBC-запросы параметризацией ORM и проверкой токена за…
 ac8999/cve-2026-27344
Отсутствие авторизации в inseriswiss inseri core inseri-core позволяет эксплуатировать неправильно настроенные уровни безопасности контроля доступа.…
 huzjie/aegisagent
Шлюз безопасности времени выполнения для ИИ-агентов: криптографически подтверждает вызовы инструментов, применяет политики, изолирует выполнение в…
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Шаблон обнаружения Nuclei для CVE-2026-41473 — уязвимости неаутентифицированного доступа к API на чтение/запись в CyberPanel AI Scanner до версии…








