
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit

 j3ssie/dynast-bench
Бенчмарк DAST, состоящий из намеренно уязвимых приложений с эталонными ключами ответов для оценки сканеров.
 wi3memake/react2shell-scanner
Инструмент командной строки для оценки безопасности React и Next.js приложений, анализирующий React Server Components на предмет ошибок конфигурации,…
 hunt-benito/your-bot-my-inbox-cve-2026-68929-fastgpt-unauthenticated-wechat-channel-hijack
Proof-of-concept эксплойт для CVE-2026-68929, демонстрирующий неаутентифицированный межтенантный захват WeChat-каналов FastGPT через публичный…
 y-security/ylog4j
Плагин PortSwigger Burp для Log4j (CVE-2021-44228)
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
Доказательство концепции эксплуатации для **CVE-2026-30824**, критической уязвимости обхода аутентификации в Flowise, которая раскрывает конечные…
 cropnet/ni8mare
Комплексный инструмент обнаружения уязвимостей для экземпляров автоматизации рабочих процессов n8n. Обнаруживает критическую уязвимость…
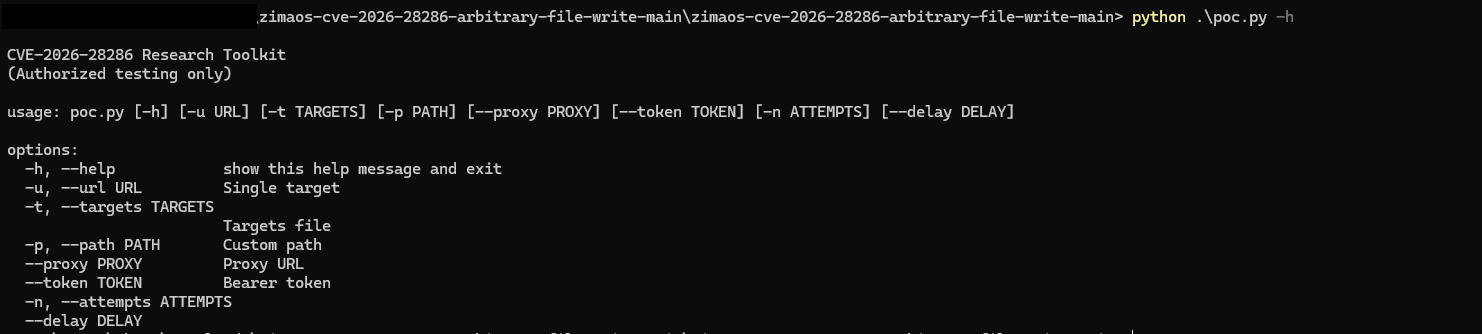 rushi9/zimaos-cve-2026-28286-arbitrary-file-write
PoC и набор инструментов для проверки CVE-2026-28286 — уязвимости произвольной записи файлов в ZimaOS, использующей неправильную конфигурацию API для…
 jvr2022/cve-2026-25126
Доказательство концепции для CVE-2026-25126, демонстрирующее манипуляцию подсчётом голосов в PolarLearn через некорректную проверку параметра…
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC для CVE-2026-35616: неправомерный контроль доступа в FortiClient EMS.
 filipegaudard/cve-2026-35045-poc
Эксплойт proof-of-concept для CVE-2026-35045, уязвимости нарушенной авторизации на уровне объектов в Tandoor Recipes, демонстрирующий…
 filipegaudard/cve-2026-24134-poc
Эксплойт proof-of-concept для CVE-2026-24134, уязвимости нарушения авторизации на уровне объектов (BOLA) в StudioCMS, демонстрирующий…
 filipegaudard/cve-2026-30944-poc
Python proof-of-concept для CVE-2026-30944, эксплуатирующий уязвимость BOLA в StudioCMS для повышения привилегий через небезопасную генерацию…
 dinosn/gitlab-cve-2026-19478-lab
Воспроизводимая A/B-лаборатория + безопасный PoC для GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced)
 n0xdaemon/cve-2026-19478
Предоставляет PoC-эксплойты и анализ первопричин для двух уязвимостей директивы GraphQL `@gl_introduced` в GitLab: неаутентифицированное выполнение…
 awarexone/agentic-bug-hunter
Набор инструментов для охоты за баг-баунти на базе ИИ, который работает как с подпиской, так и без неё.
 httptoolkit/httptoolkit
HTTP Toolkit — это красивый инструмент с открытым исходным кодом для отладки, тестирования и разработки с использованием HTTP(S) на Windows, Linux и…
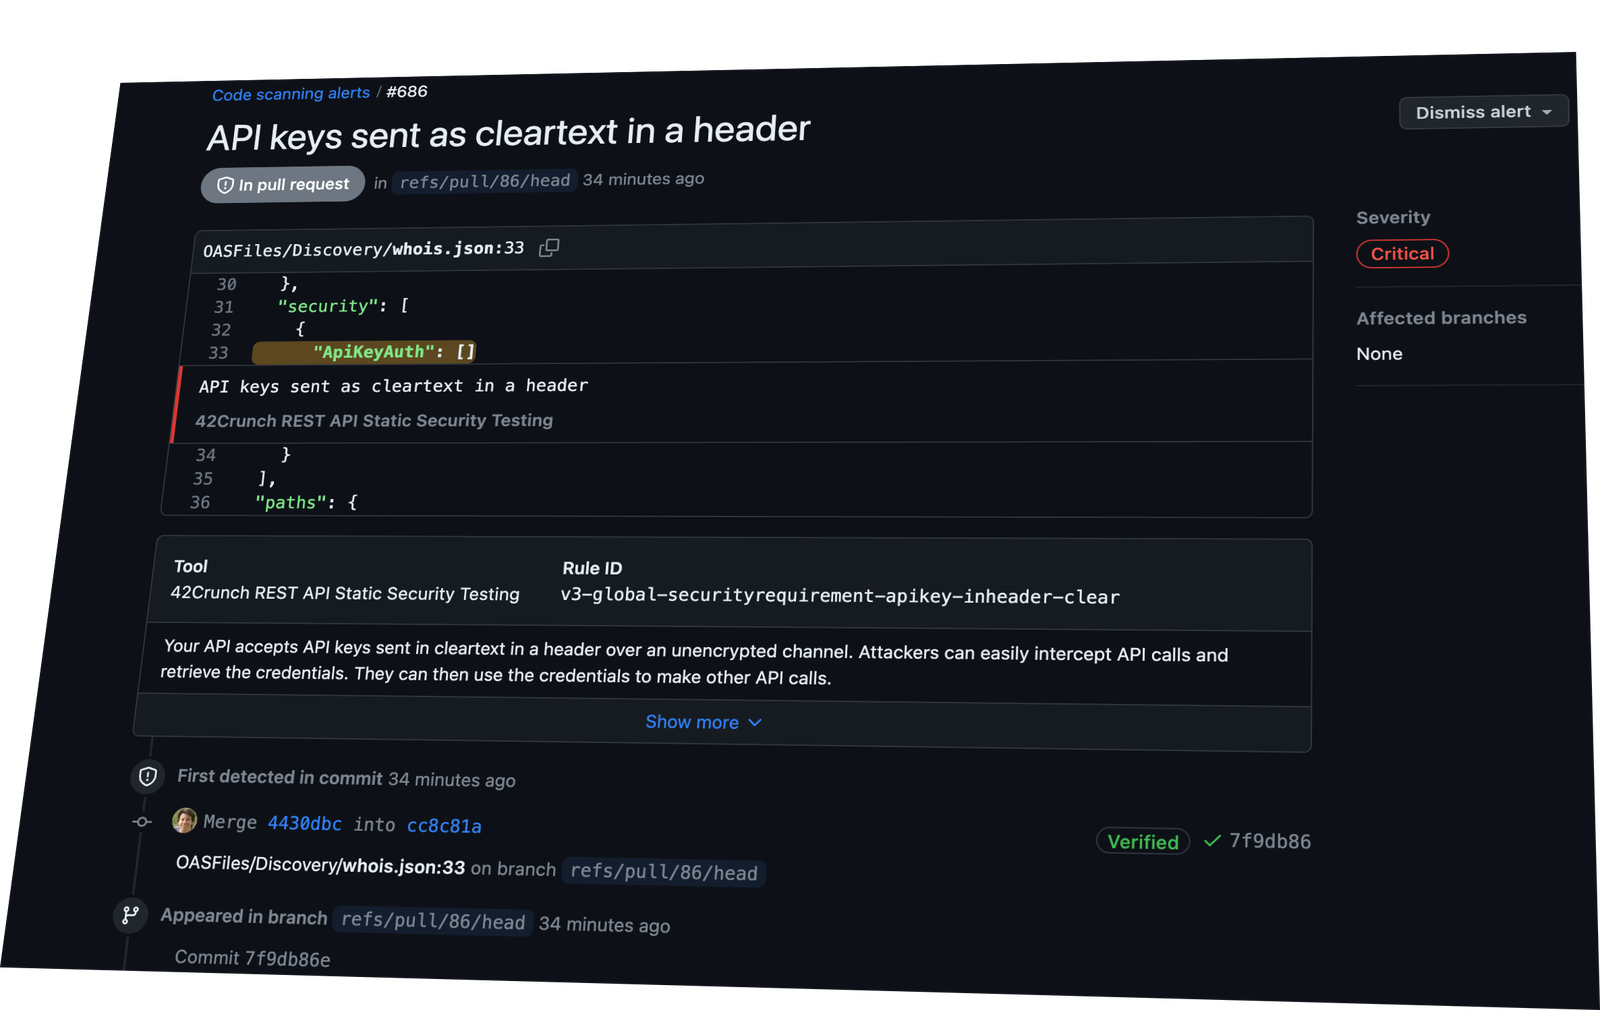 42crunch/api-security-audit-action
Автоматизирует статический аудит безопасности API-контрактов OpenAPI в CI/CD, выполняя 300+ проверок аутентификации, авторизации и ограничений…
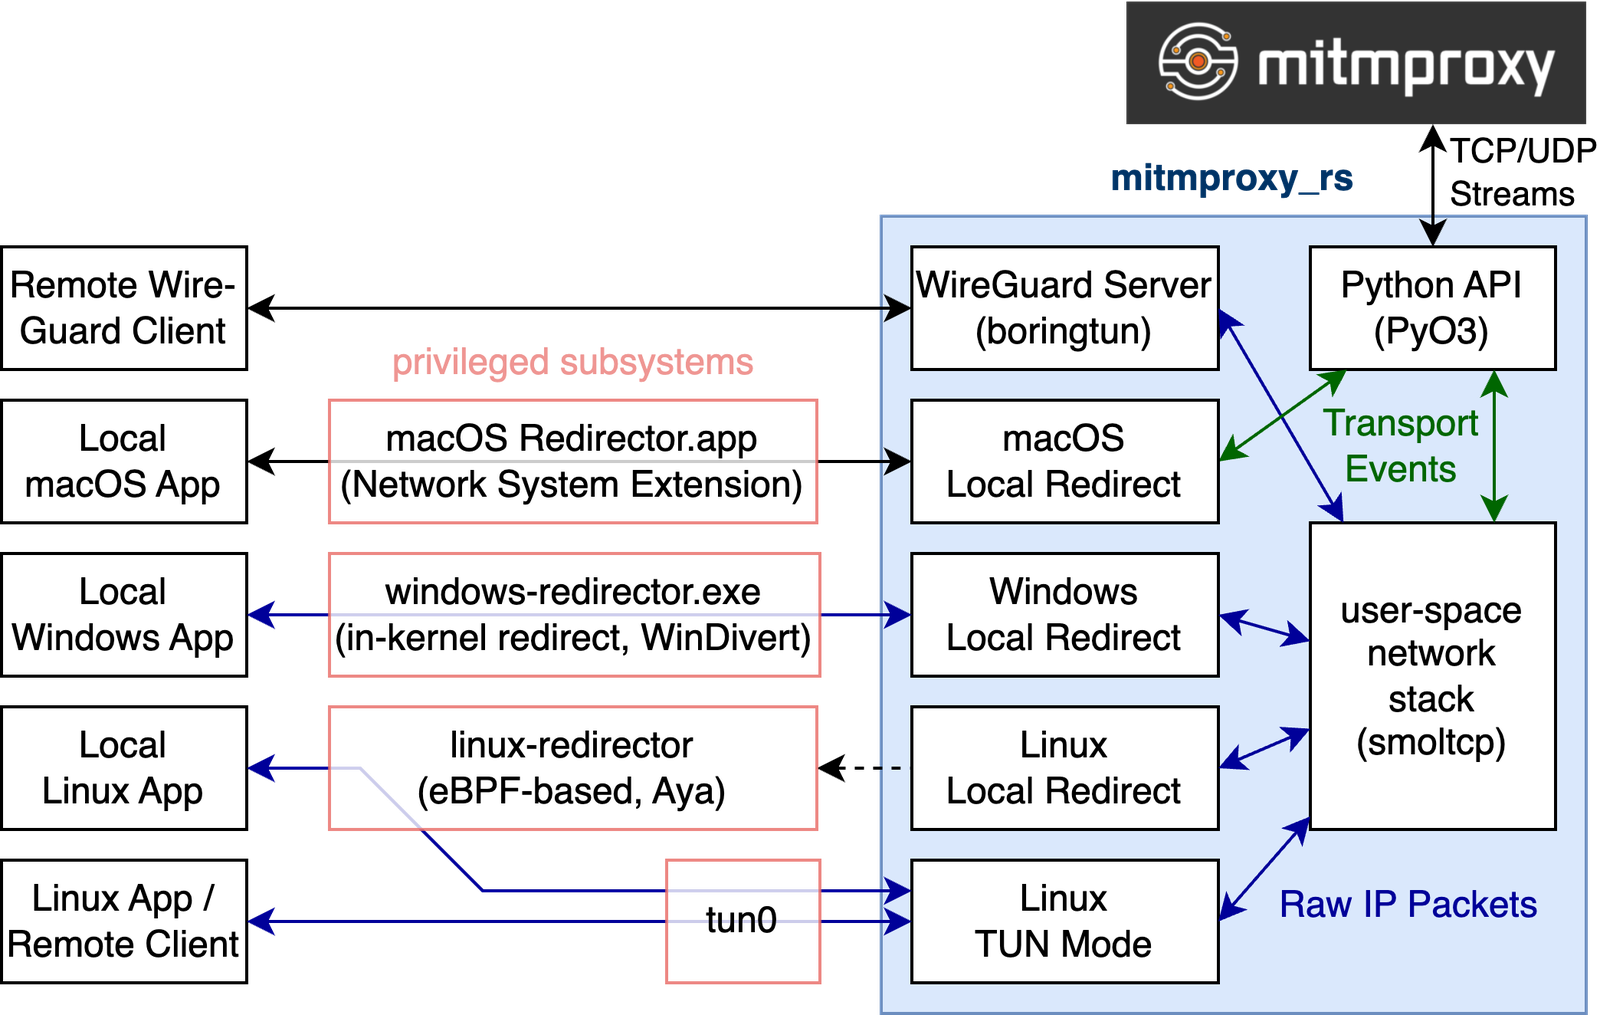 mitmproxy/mitmproxy_rs
Компоненты на Rust для перехвата и перенаправления трафика, обеспечивающие проксирование устройств WireGuard и перенаправление локальных приложений…








