
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit
 bandit92/cve2022-1388_testapi
Тестовое API для тестирования POC против CVE-2022-1388
 richard-natan/poc-cve-2025-63406
Доказательство концепции для CVE-2025-63406 в GroupOffice, демонстрирующее манипуляцию объектами через API и поток аутентификации для анализа…
 randomrobbiebf/cve-2024-9707
Hunk Companion <= 1.8.4 - Отсутствие авторизации, ведущее к неаутентифицированной произвольной установке/активации плагинов
 portswigger/burp-extensions-montoya-api-examples
Примеры расширений Burp Suite, демонстрирующих Montoya API, охватывающие обработчики HTTP и прокси, пользовательские проверки сканирования, полезные…
 alt3kx/cve-2018-7691
REST API SSC содержит уязвимости небезопасных прямых ссылок на объекты (Insecure Direct Object Reference, IDOR) в Fortify Software Security Center…
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - Отсутствие авторизации, ведущее к произвольной установке плагинов
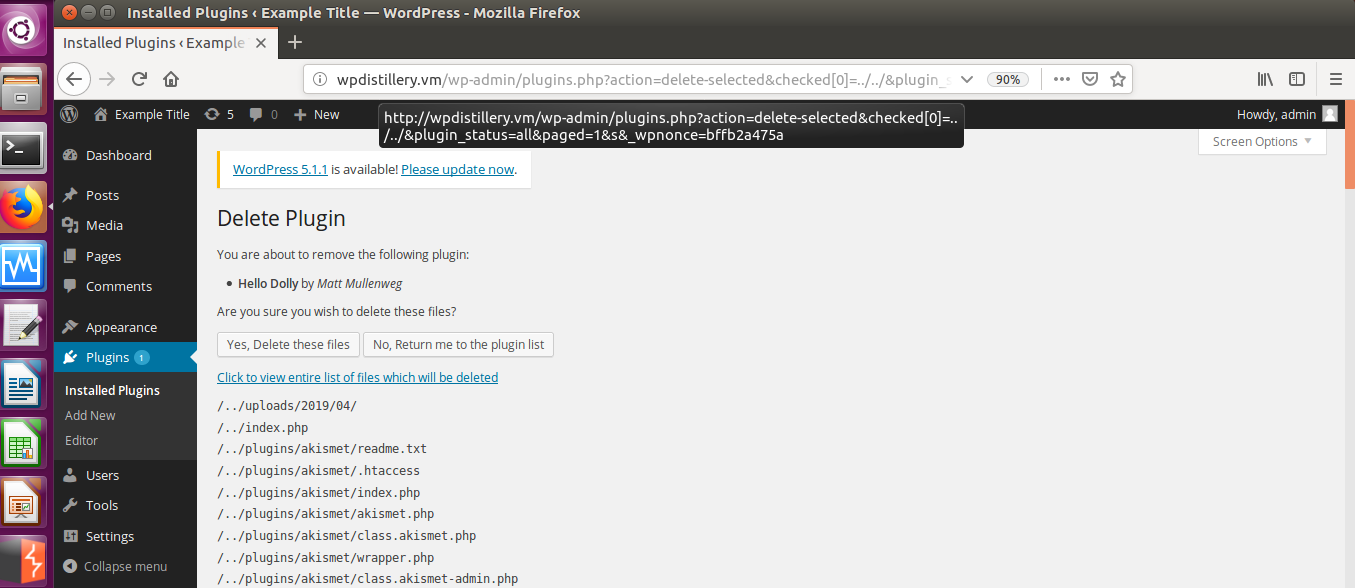 palmtreeforest/codepath_week_7-8
Задание CodePath для 7-й и 8-й недель: CVE-2017-14719, CVE-2019-9787 и неавторизованная модификация содержимого страниц/записей через REST API
 fuyuooumi1027/cve-2023-45857-demo
Интерактивная демонстрация для CVE-2023-45857 (обход токена XSRF в axios). Пошаговое руководство по воспроизведению уязвимости в контролируемой среде…
 zavisco/cve-2026-64849.yaml
Обнаруживает неаутентифицированный SSRF через вебхуки MLflow (CVE-2026-64849), который получает доступ к внутренним или облачным сервисам метаданных…
 kabiri-labs/cve-2024-40094
Этот скрипт эксплуатирует уязвимость CVE-2024-40094 в graphql-java
 abraxas/moodle-grades-gradeitems
Moodle 5.2.3 — высокий — удалённый — IDOR — core_grades_get_gradeitems раскрывает скрытые элементы оценок
 murataydemir/cve-2016-4014
[CVE-2016-4014] SAP Netweaver AS JAVA UDDI Компонент: внешняя XML-сущность (XXE)
 alt3kx/cve-2018-7690
REST API SSC содержит уязвимости небезопасных прямых ссылок на объекты (Insecure Direct Object Reference, IDOR) в Fortify Software Security Center…








