
 #1
Инструменты для оценки безопасности REST, SOAP и GraphQL API.
Рекомендация Kitploit
 b0rn2d/spring-cloud-gateway-nacos
Среда эксплуатации CVE-2022-22947 в Spring-Cloud-Gateway под Nacos
 c1ph3rx13/cve-2023-42442
CVE-2023-42442 JumpServer Session: уязвимость произвольного скачивания записей сеансов
 shoucheng3/perwendel__spark_cve-2018-9159_2-7-1
Лёгкий веб-фреймворк на Java 8 с маршрутизацией, фильтрами и обслуживанием статических файлов. Включает рекомендации по безопасности для старых…
 cetinpy/cve-2024-50633
Эксплойт доказательства концепции для CVE-2024-50633, уязвимости нарушения авторизации на уровне объектов (BOLA) в Indico v3.2.9–v3.3.2, позволяющей…
 randomrobbiebf/cve-2023-6289
Swift Performance Lite <= 2.3.6.14 — Отсутствие авторизации, приводящее к неаутентифицированному экспорту настроек
 portswigger/burp-extensions-montoya-api-examples
Примеры расширений Burp Suite, демонстрирующих Montoya API, охватывающие обработчики HTTP и прокси, пользовательские проверки сканирования, полезные…
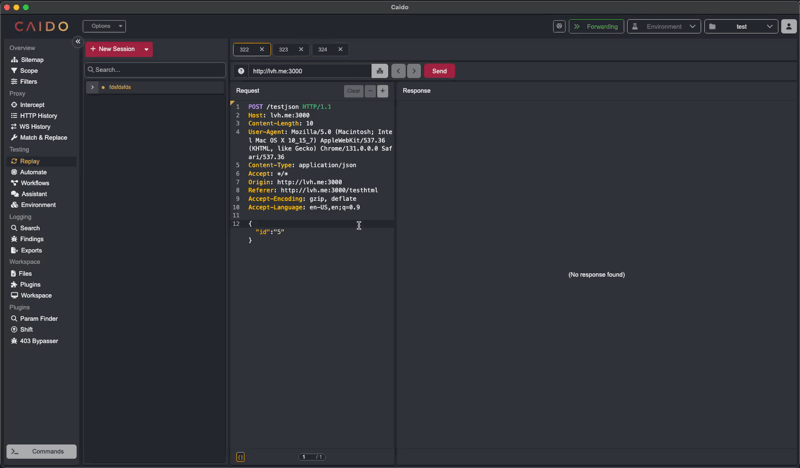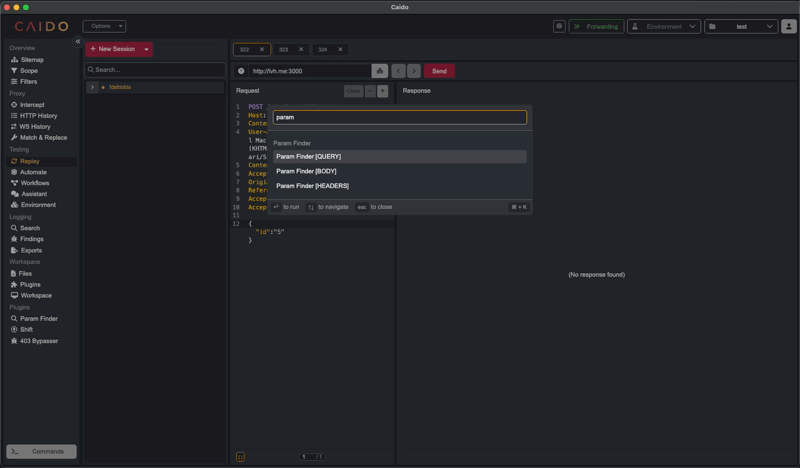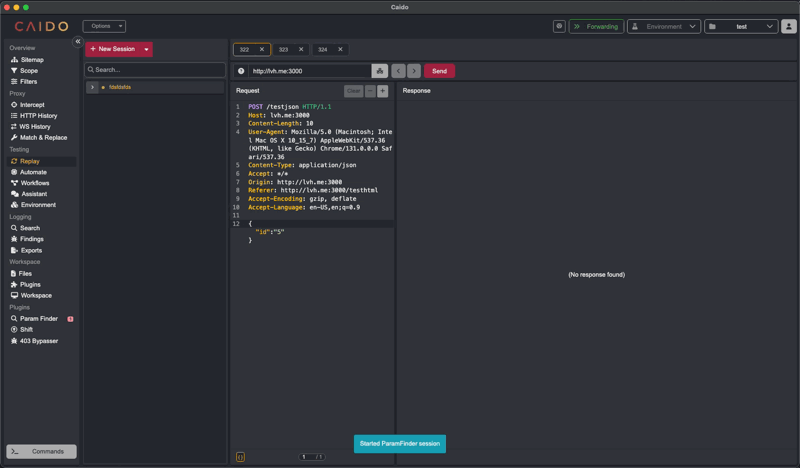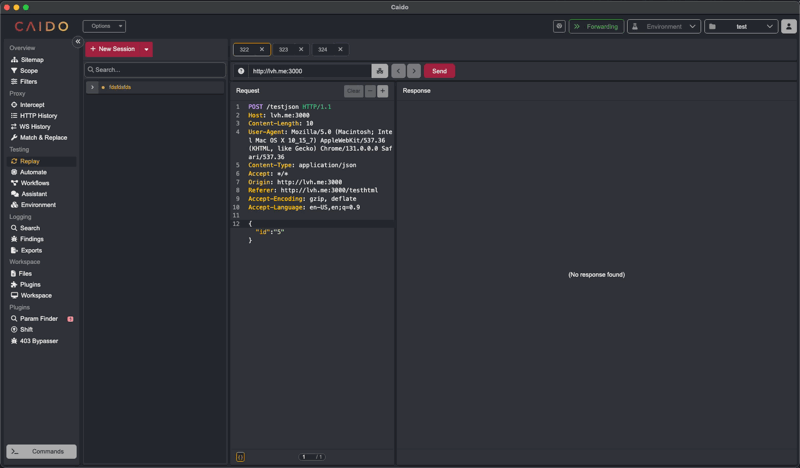 caido-community/paramfinder
Обнаружение скрытых параметров в Caido
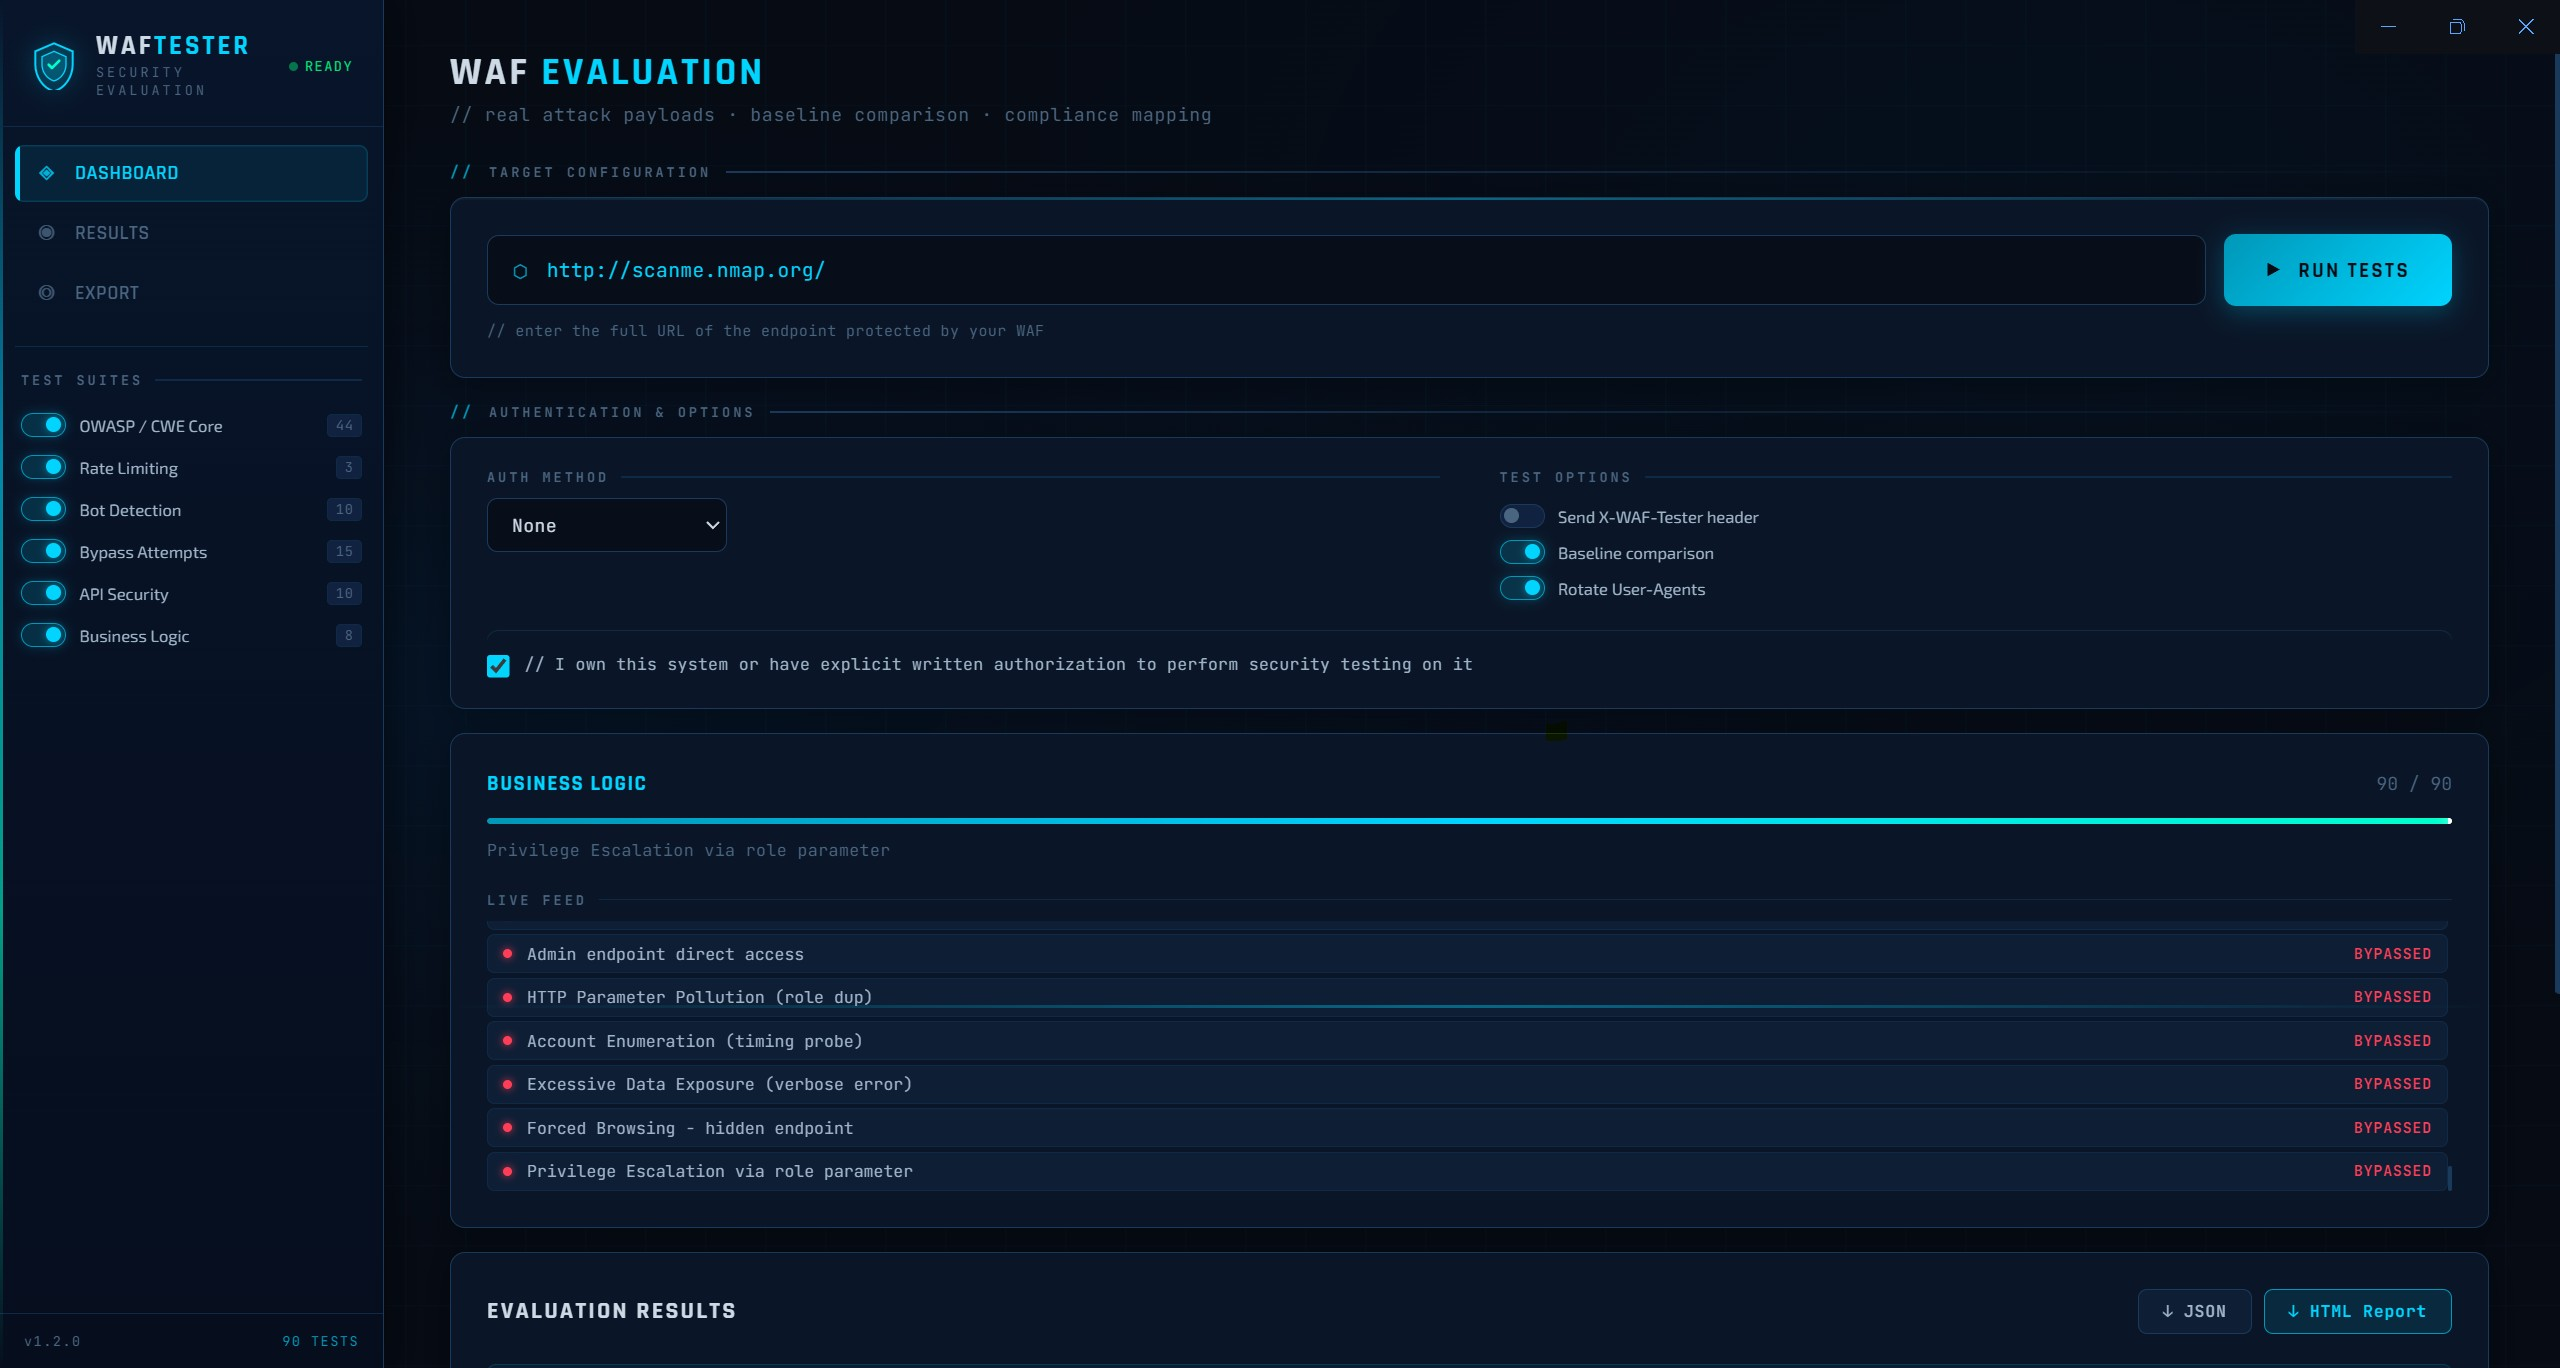 kpomin57/waf-tester
Программа для тестирования функциональности WAF
 bogdanticu88/ratrace
Легковесный CLI-инструмент для систематического обнаружения и эксплуатации состояний гонки в веб-приложениях, API и современных сервисах.
 randomrobbiebf/cve-2024-9707
Hunk Companion <= 1.8.4 - Отсутствие авторизации, ведущее к неаутентифицированной произвольной установке/активации плагинов
 randomrobbiebf/cve-2024-51665
Magical Addons For Elementor <= 1.2.1 - Аутентифицированная (Подписчик+) Server-Side Request Forgery
 csinexus/mcpshield
Готовое исправление для неисправленной уязвимости внедрения команд MCP STDIO (семейство CVE-2026-30623)
 randomrobbiebf/cve-2023-45828
RumbleTalk Live Group Chat <= 6.1.9 - Отсутствие авторизации через handleRequest
 rachidafaf/bola-cve-2023-27524
Демонстрирует уязвимость CVE-2023-27524 «Нарушенный контроль доступа на уровне объектов» (BOLA) с уязвимыми и исправленными реализациями Flask API…
 oscerd/cve-2026-46588
Воспроизводитель для CVE-2026-46588: Apache Camel camel-couchdb CouchDb* инъекция заголовка (путаница операций), превращающая конечную точку только…
 jfriedli/cve-2025-6792
Эксплойт-концепт для CVE-2025-6792, демонстрирующий несанкционированную подписку на канал Pusher и подслушивание событий в плагине WordPress через…
 secsys-fdu/cve-2025-51862
Демонстрирует уязвимость IDOR в чат-API TelegAI, позволяющую несанкционированное вмешательство в разговоры, что приводит к фишингу и захвату учетных…
 portswigger/active-scan-plus-plus
Расширение Burp Suite, которое дополняет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, внедрение кода и известные…








