#1
Инструменты декомпиляции, бинарного анализа, суммаризации кода и анализа вредоносного ПО с помощью ИИ.
Рекомендация Kitploit

 mandiant/capa
Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…
 ant4g0nist/lisa.py
Интеграция LLDB MCP + другие полезные команды
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 zinja-coder/jadx-ai-mcp
Плагин для JADX для интеграции MCP-сервера
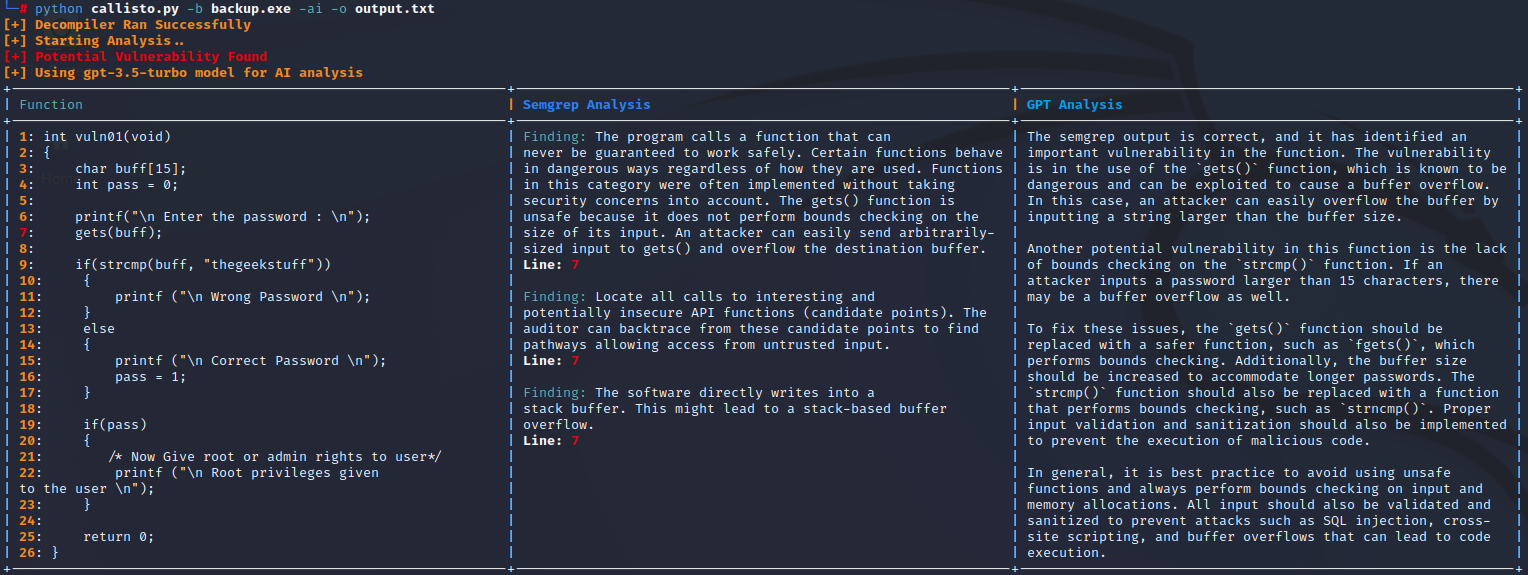 jetp1ane/callisto
Автоматизированный инструмент анализа уязвимостей бинарных файлов, который декомпилирует исполняемые файлы с помощью Ghidra, сканирует псевдо-C код с…
 rizinorg/cutter
Бесплатная и открытая платформа для обратной разработки на базе rizin
 fadi002/de4py
Окончательный инструментарий на базе ИИ для обратной разработки Python
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Параллельный бинарный анализ в IDA Pro с AI-управляемым именованием функций, графом знаний Neo4j и движком эмуляции/хукинга/фаддзинга phantomrt для…