
 #1
Инструменты декомпиляции, бинарного анализа, суммаризации кода и анализа вредоносного ПО с помощью ИИ.
Рекомендация Kitploit
 allthingsida/allthingsida
Репозиторий с фрагментами кода из видеоканала AllThingsIDA
 vulhunt-re/vulhunt
Фреймворк обнаружения уязвимостей от команды REsearch компании Binarly
 binref/agent
Инструкции для агента языковой модели для Binary Refinery
 albertan017/llm4decompile
Реверс-инжиниринг: декомпиляция бинарного кода с помощью больших языковых моделей
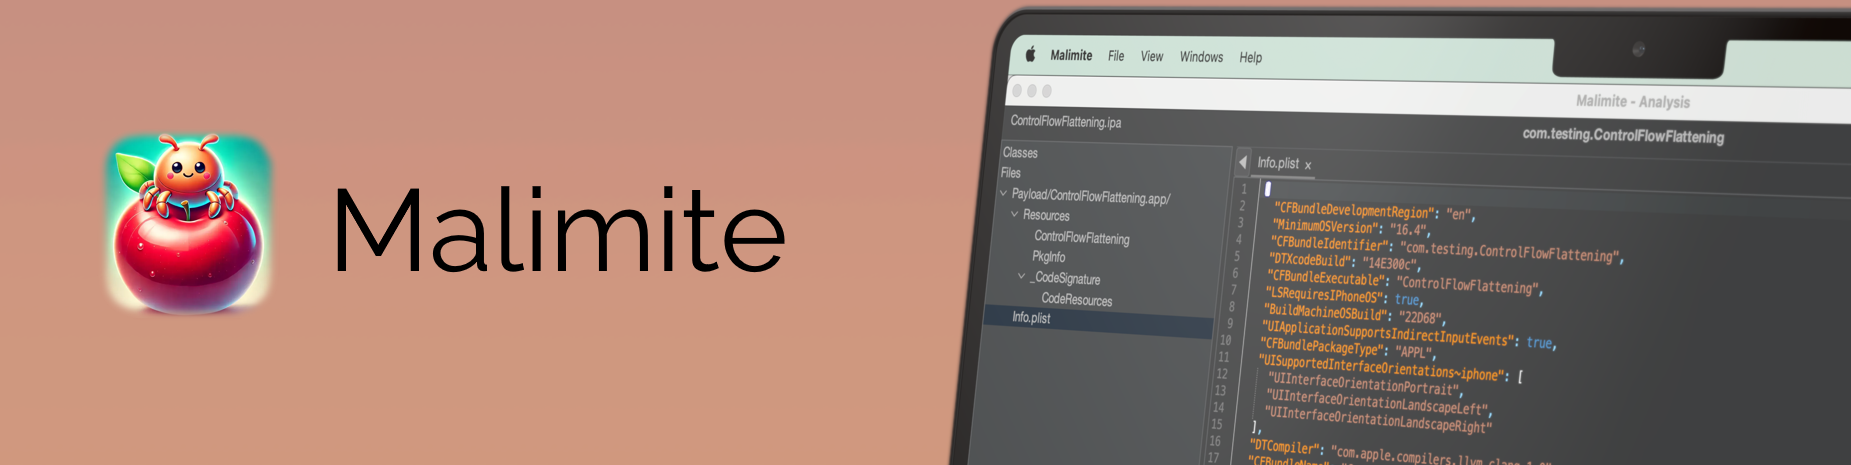 lauriewired/malimite
iOS и macOS декомпилятор
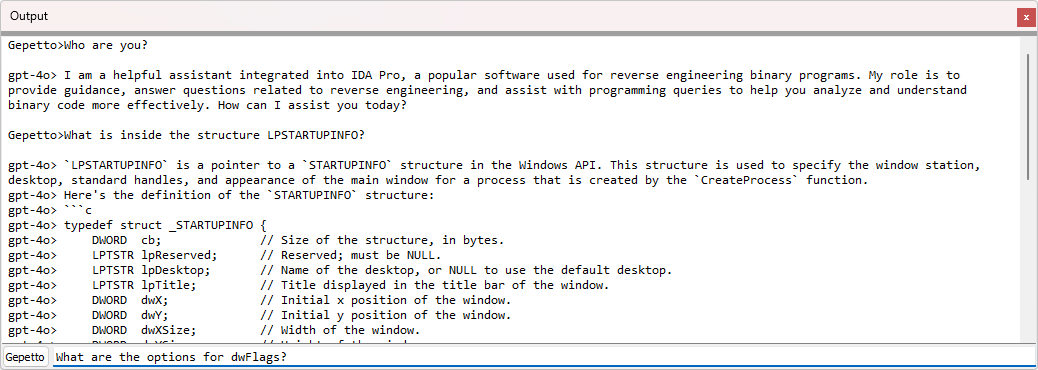 justicerage/gepetto
Плагин для IDA, который обращается к языковым моделям, чтобы ускорить реверс-инжиниринг.
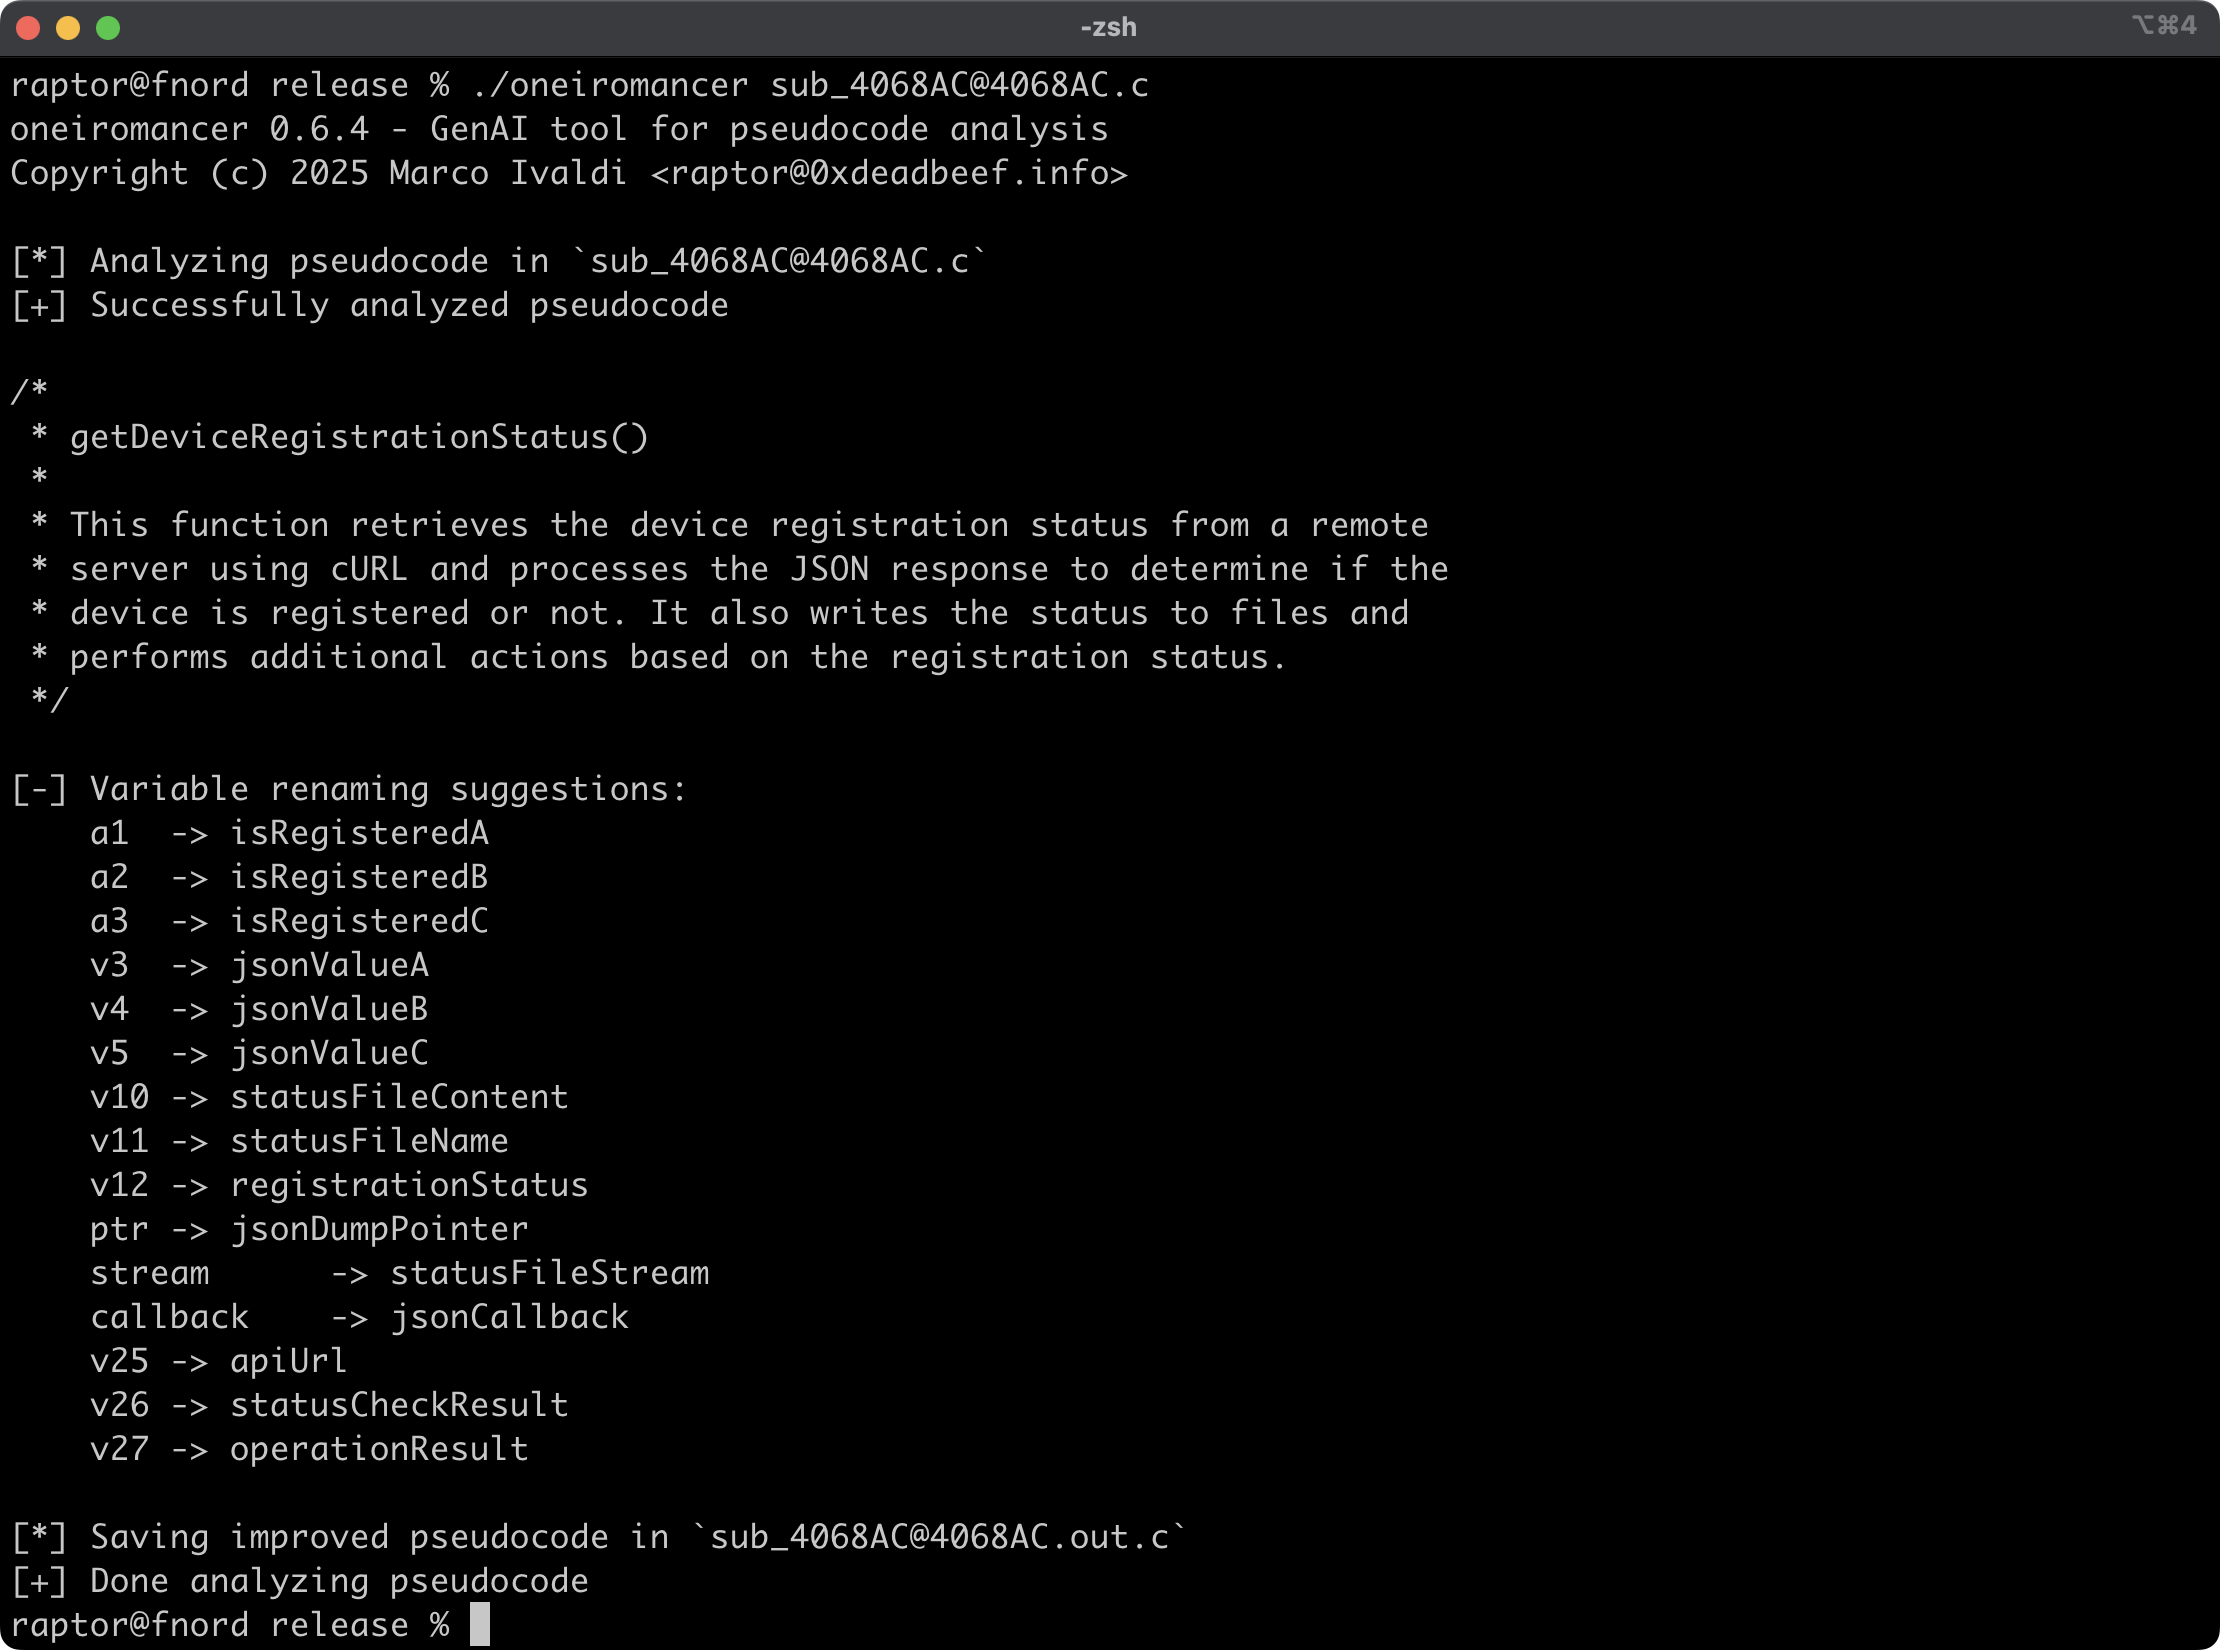 0xdea/oneiromancer
Ассистент для реверс-инжиниринга, использующий локально запущенную LLM для помощи в анализе псевдокода.
 infobyte/isa_recovery
ISA Recovery
 lauriewired/ghidramcp
MCP-сервер для Ghidra
 clearbluejar/pyghidra-mcp
Ghidra MCP для командной строки на Python
 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 symbioticsec/hermes-decomp
Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…
mrexodia/ida-pro-mcpАссистент для реверс-инжиниринга на базе ИИ, который связывает IDA Pro с языковыми моделями через MCP.
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
 x64dbg/x64dbg
Открытый отладчик пользовательского режима для Windows. Оптимизирован для реверс-инжиниринга и анализа вредоносного ПО.
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 werwolv/imhex
🔍 Гекс-редактор для реверс-инженеров, программистов и тех, кто ценит свою сетчатку, работая в 3 часа ночи.
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще






