
 #1
Инструменты декомпиляции, бинарного анализа, суммаризации кода и анализа вредоносного ПО с помощью ИИ.
Рекомендация Kitploit

 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
 ddudle/ctxdebug
MCP-платформа для реверс-инжиниринга, объединяющая WinDbg, IDA Pro и x64dbg с 160+ инструментами отладки и анализа, доступными для ИИ.
 symgraph/ghidrassist
Расширение LLM для Ghidra, обеспечивающее AI-помощь в реверс-инжиниринге.
 zinja-coder/jadx-ai-mcp
Плагин для JADX для интеграции MCP-сервера
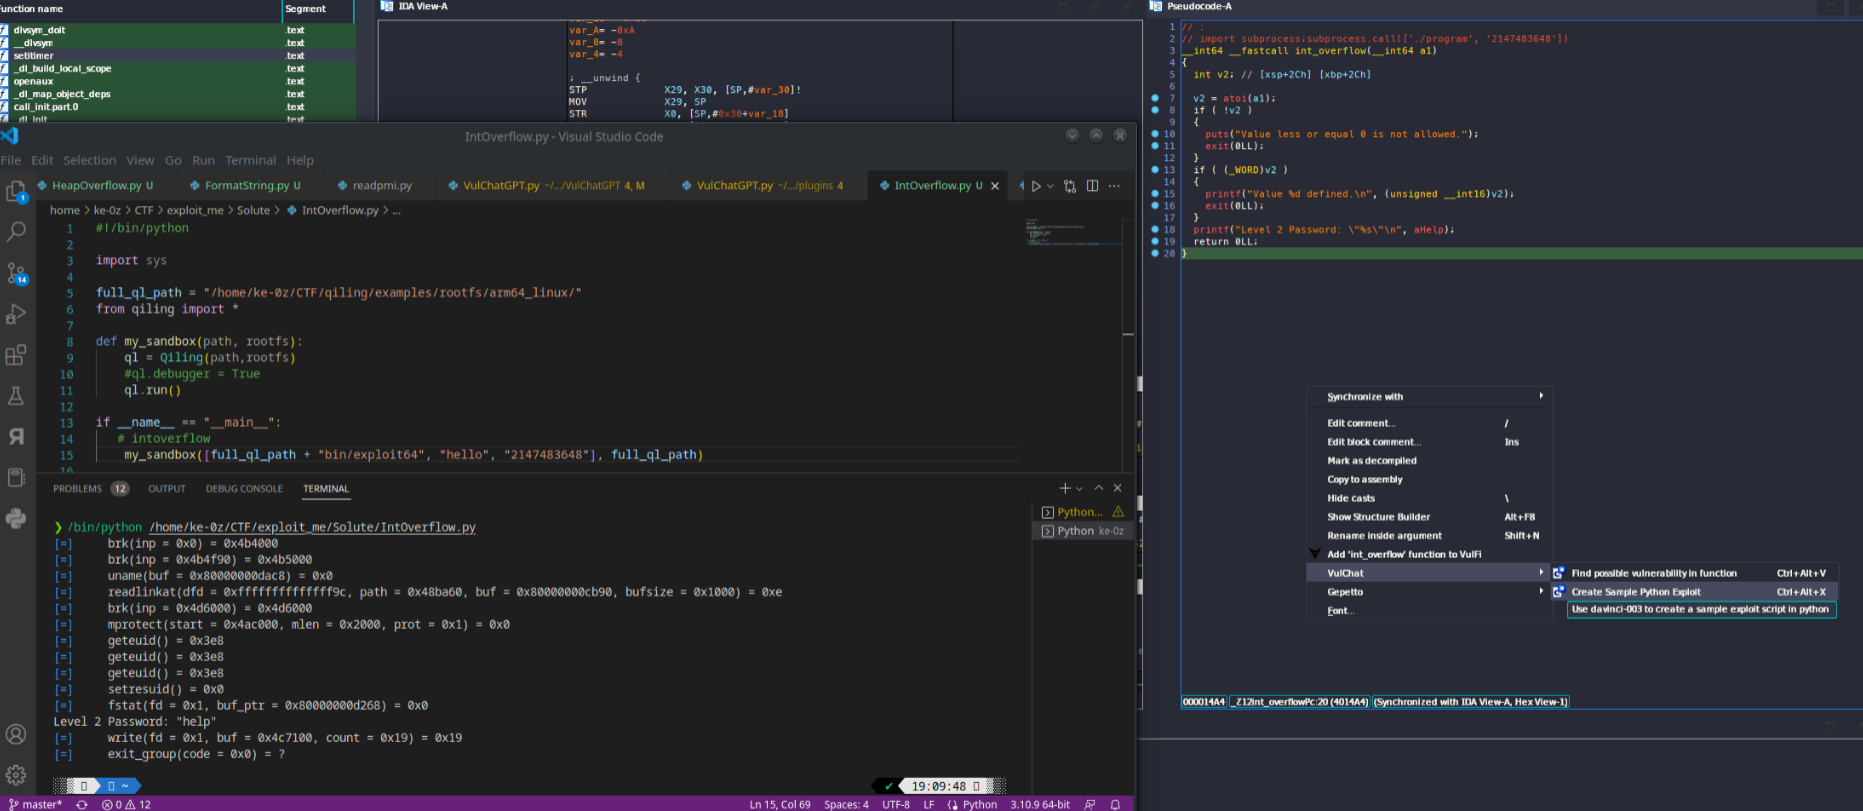 ke0z/binaivulhunter
Используйте декомпилятор IDA PRO HexRays с OpenAI(ChatGPT) для поиска возможных уязвимостей в бинарных файлах.
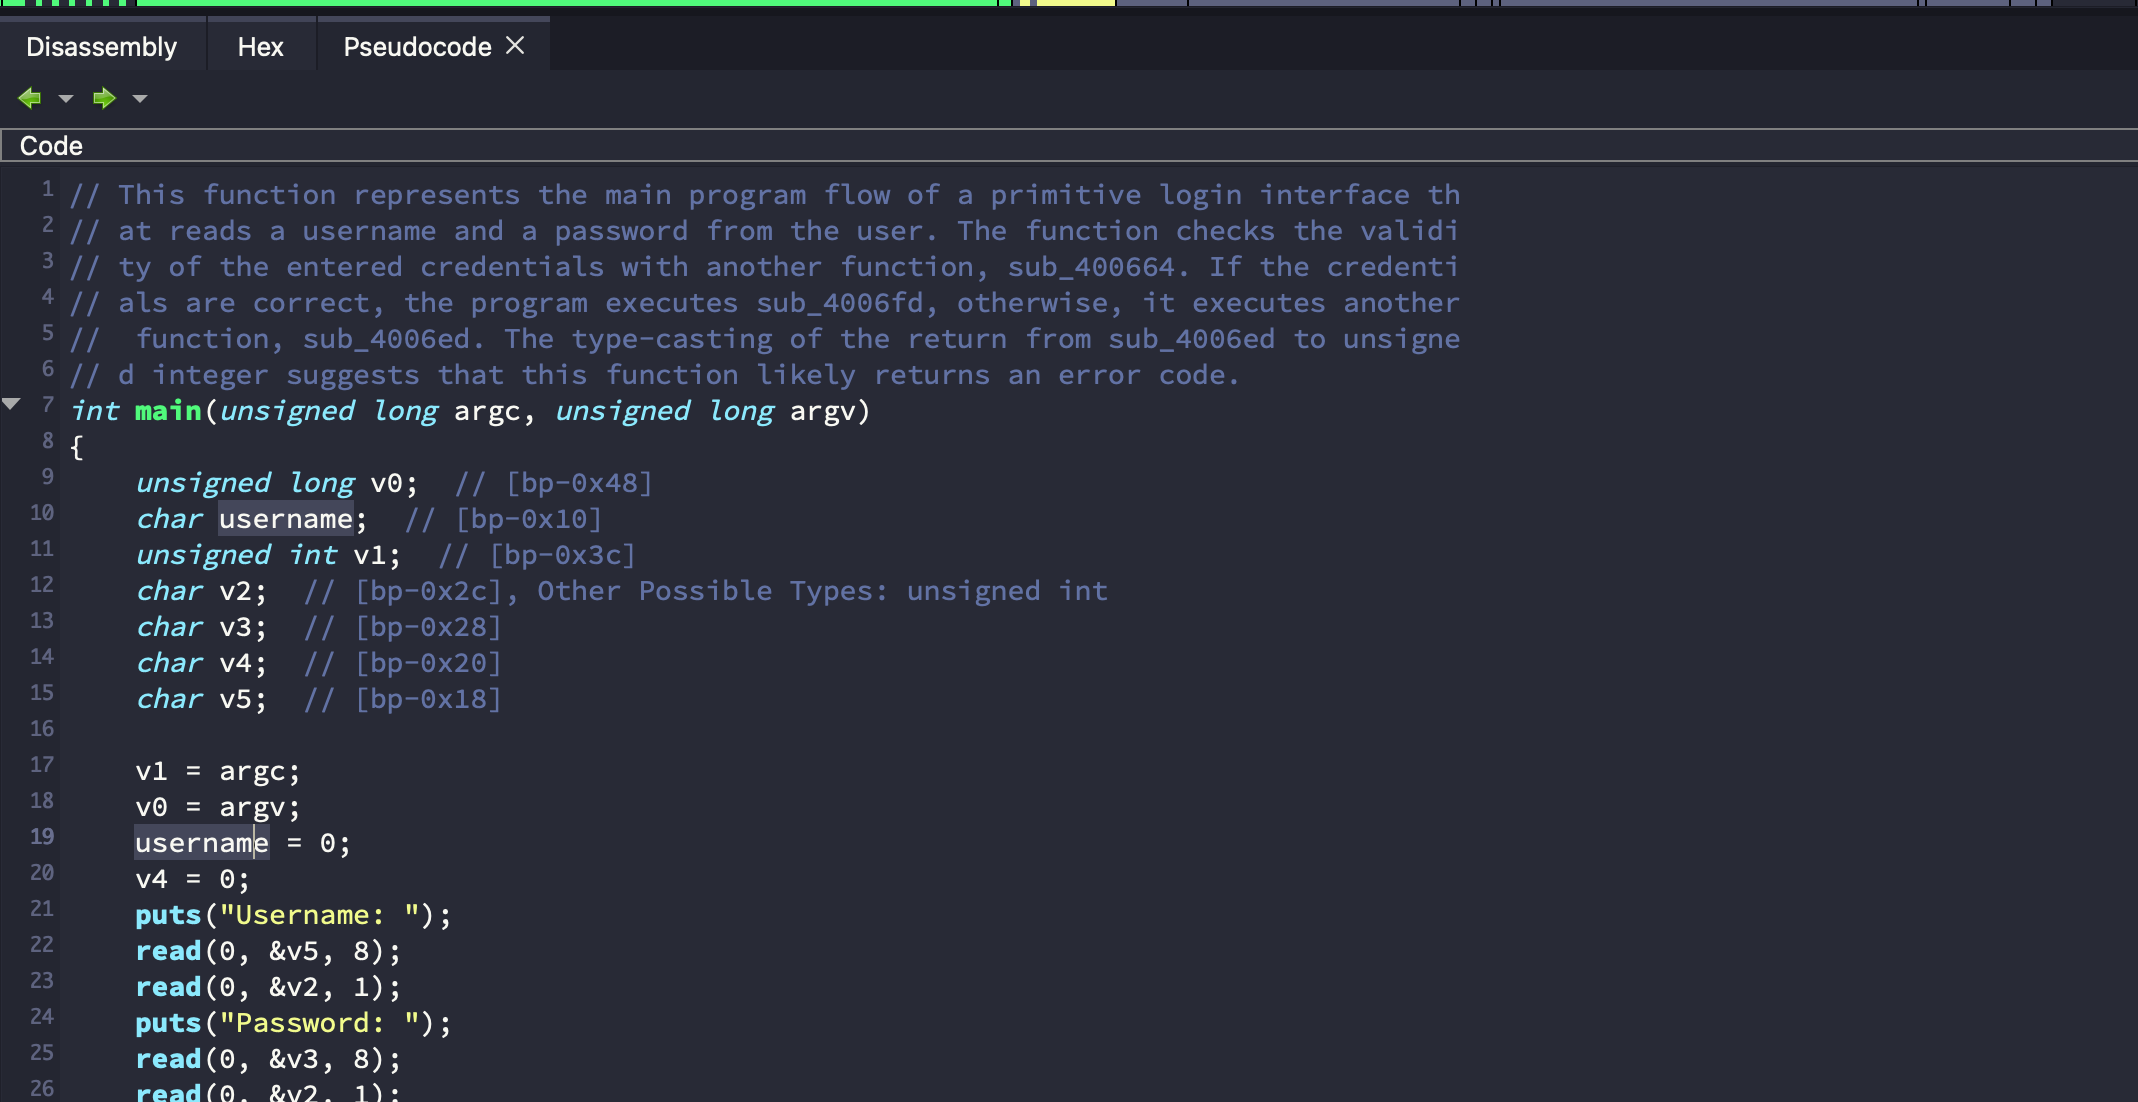 mahaloz/daila
Независимый от декомпилятора плагин для взаимодействия с ИИ в вашем декомпиляторе. Поддерживаются GPT, Claude и локальные модели!
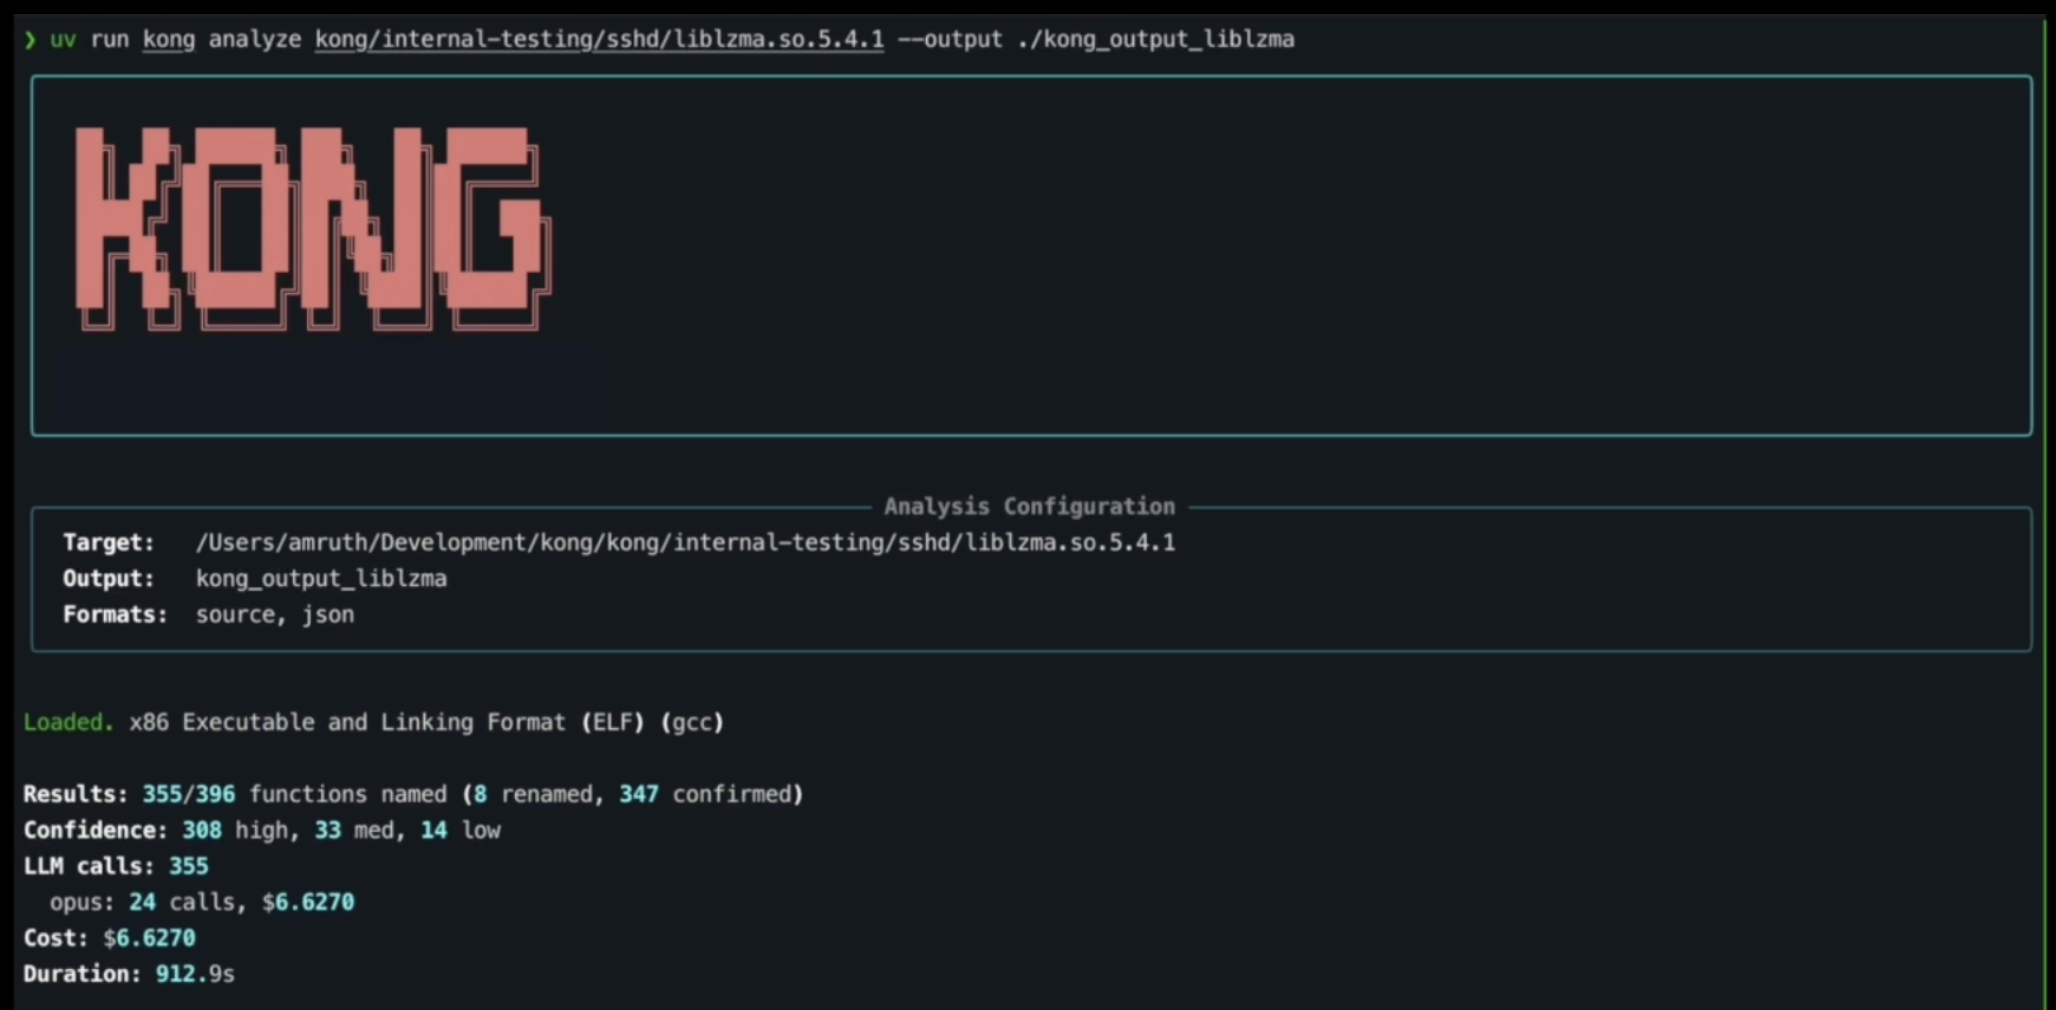 amruth-sn/kong
Первый в мире агентный реверс-инженер.
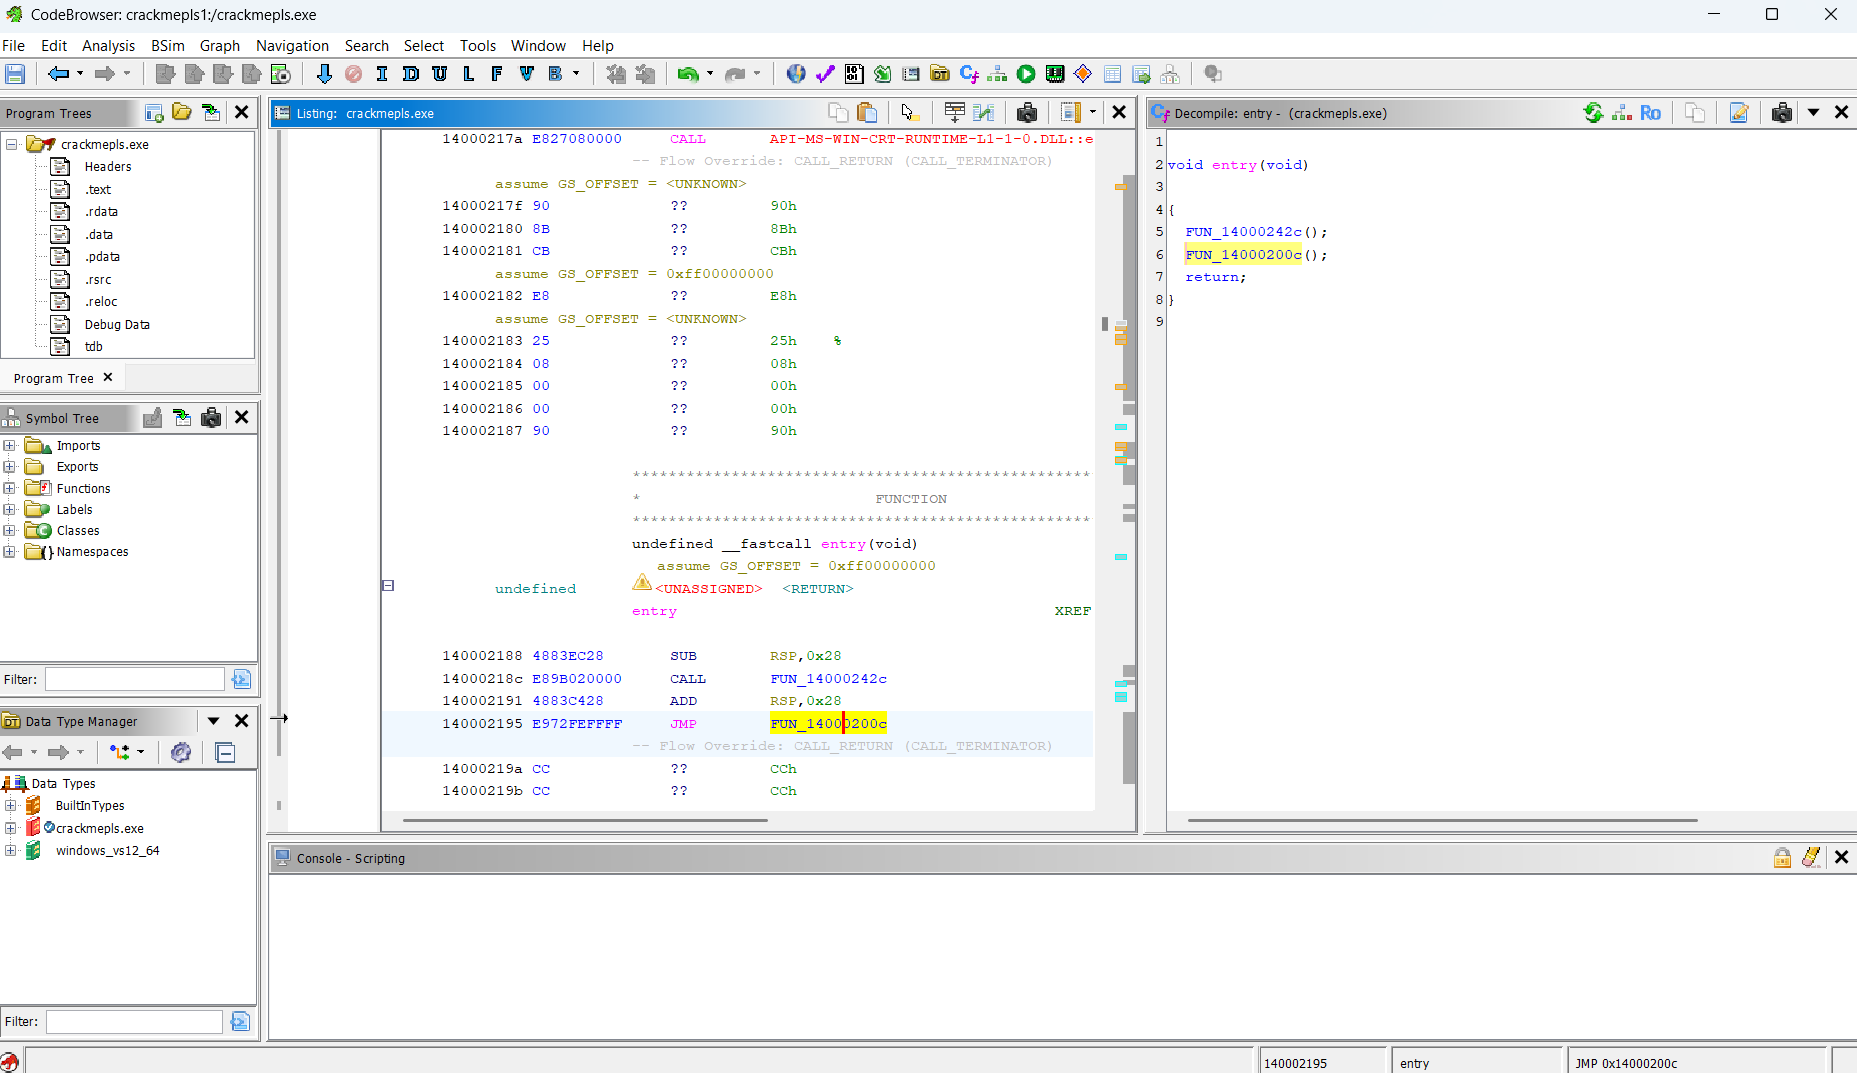 markoglasgow/gemma_crackme_tutorial
Пошаговое руководство по использованию локальной модели ИИ Google Gemma 4 E4B для реверс-инжиниринга Windows crackme с помощью Ghidra, включая…
 clearbluejar/pyghidra-mcp
Ghidra MCP для командной строки на Python
 vahpem/rust-deobf
Восстанавливает то, что скрывает обфускация в бинарниках Rust (строки, крейты, библиотечные функции, сплющенный поток управления), с помощью…
 lauriewired/malimite
iOS и macOS декомпилятор
 416rehman/deepzero
Находите zero-days, пока спите. DeepZero — это автоматизированная платформа исследования уязвимостей, которая парсит, декомпилирует и анализирует…
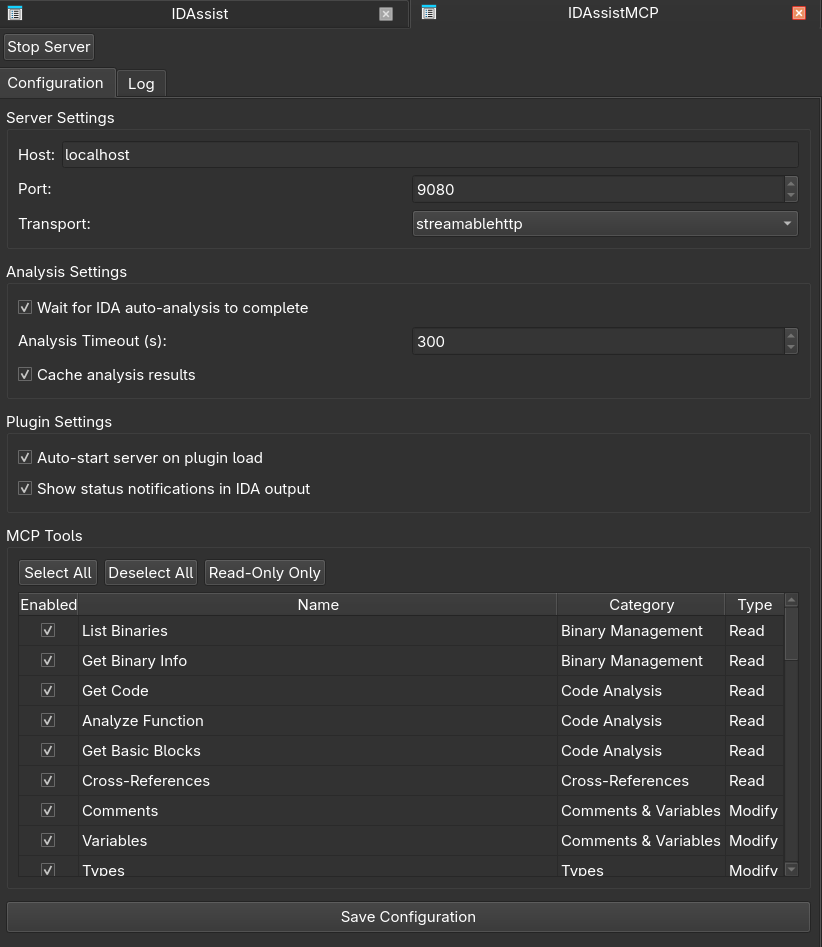 symgraph/idassistmcp
Автономный плагин MCP-сервера для IDA Pro.
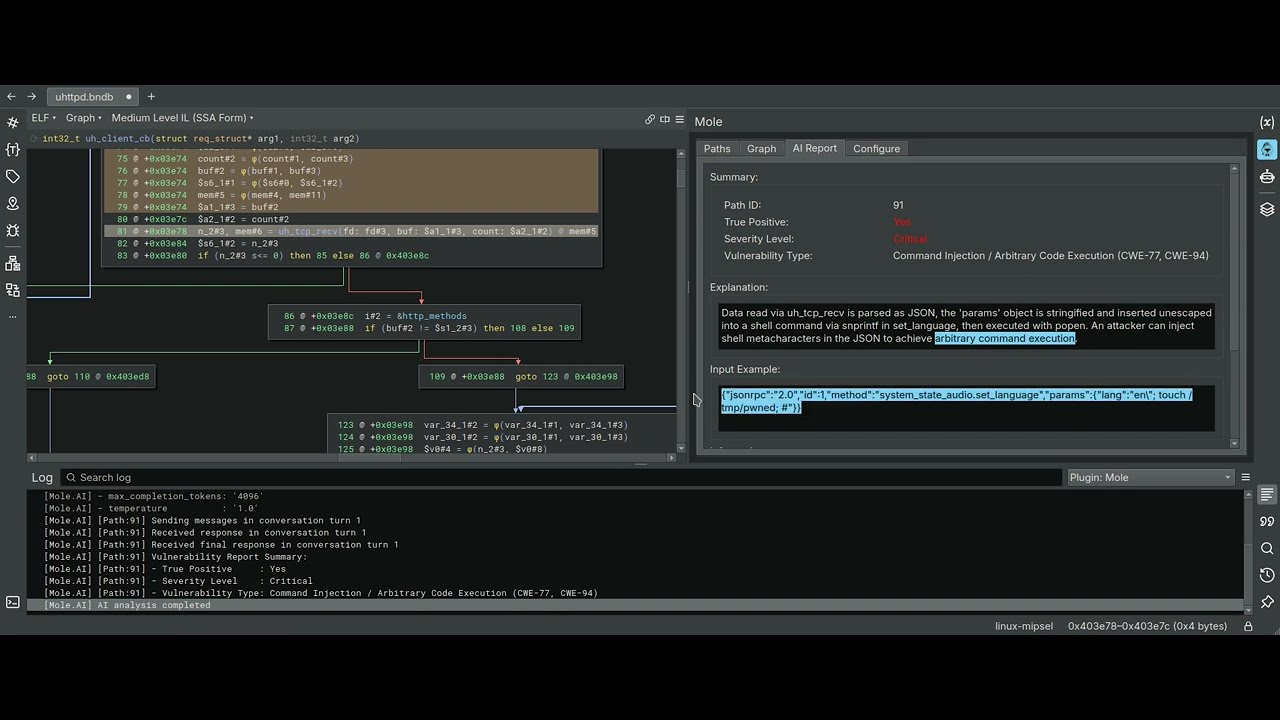 cyber-defence-campus/mole
Плагин для Binary Ninja, использующий обратное срезывание переменных в качестве движка для статического анализа распространения меток.
 fadi002/de4py
Окончательный инструментарий на базе ИИ для обратной разработки Python
 20urc3/sekiryu
Комплексный набор инструментов для безголового режима Ghidra.
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — предоставляющий агентам ИИ глубокие возможности реверс-инжиниринга через 180 инструментов.
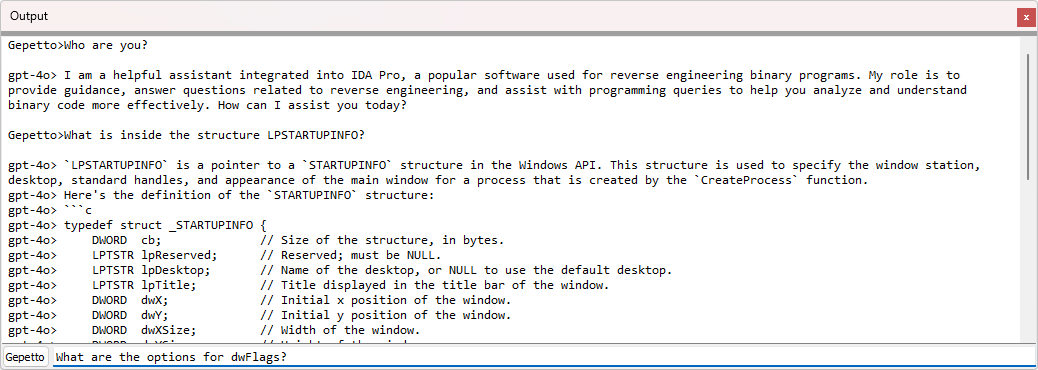 justicerage/gepetto
Плагин для IDA, который обращается к языковым моделям, чтобы ускорить реверс-инжиниринг.







