
Эксплойты теперь на Kitploit
От CVE к PoC, инструментам и контексту: объединяем разведку уязвимостей в Kitploit
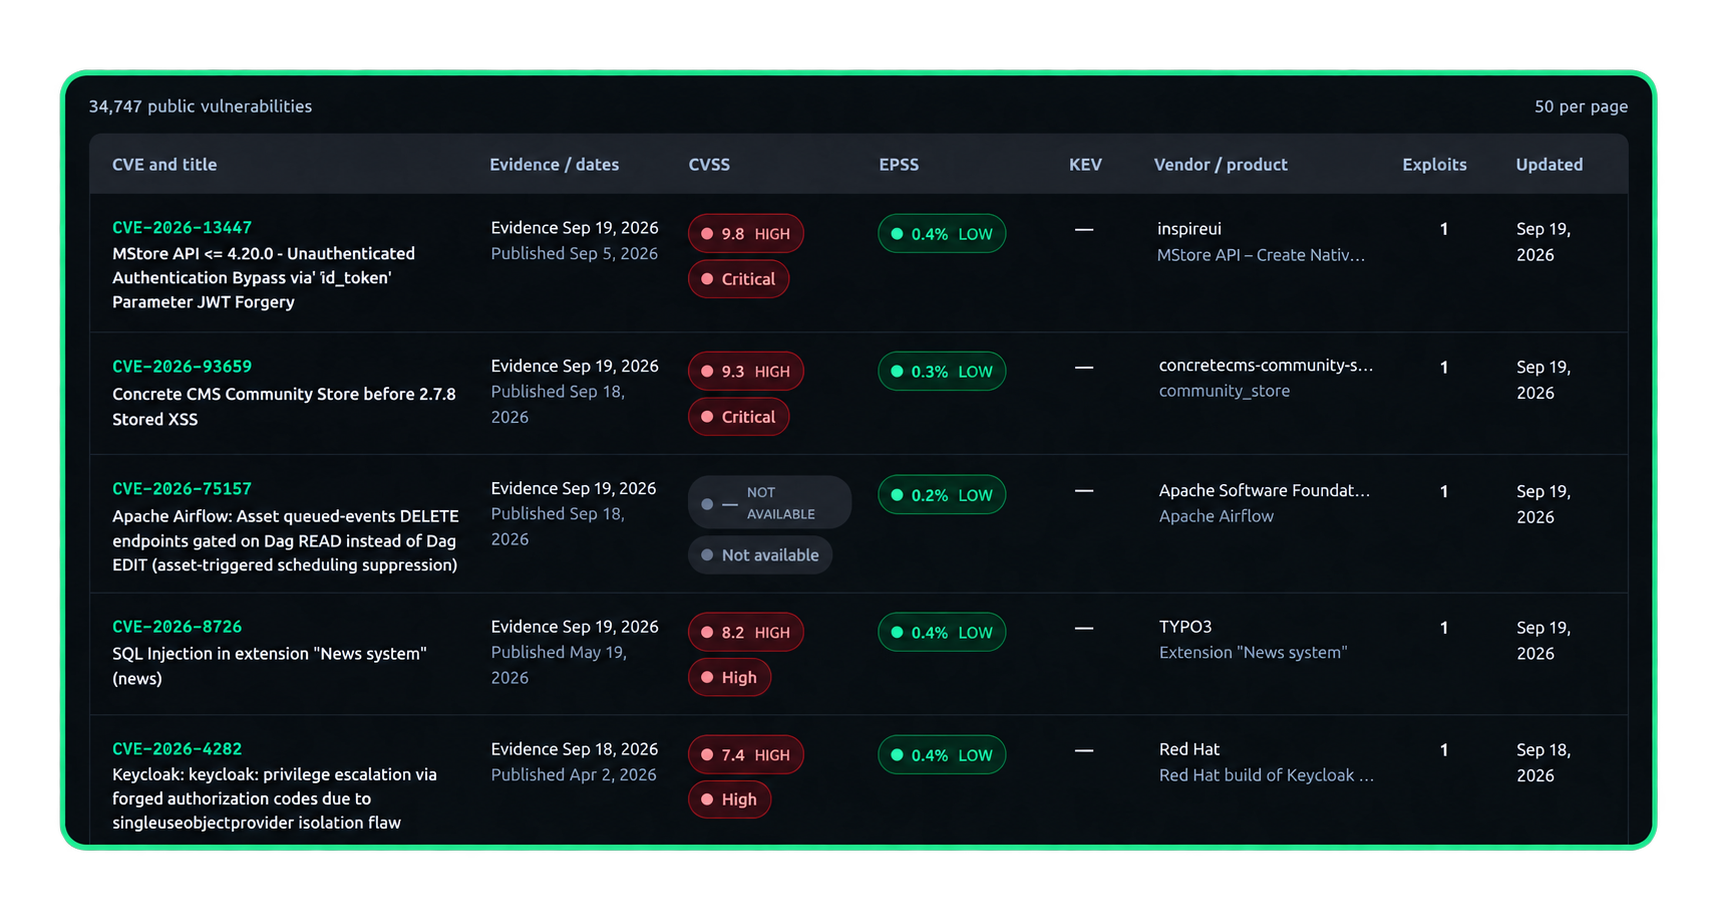
В Kitploit мы собираем инструменты кибербезопасности, многие из которых являются эксплойтами или PoC. Чтобы принести больше пользы экосистеме, мы классифицируем эти эксплойты, сканеры и PoC и связываем их с соответствующими CVE, а также с релевантными данными об уязвимостях для контекста. Теперь у нас есть выделенное пространство для поиска уязвимостей, нахождения связанных материалов и изучения контекста, прежде чем решать, что заслуживает более глубокого исследования.
Наш каталог и источники, которые его обогащают
Наша отправная точка — репозитории, которые мы собираем из GitHub, GitLab и Bitbucket. Мы связываем этот материал с соответствующими CVE и различаем эксплойты, PoC, сканеры, детекции, патчи, информационный контент и исследования.
Мы обогащаем этот каталог информацией из нескольких источников:
| Источник | Что он предоставляет |
|---|---|
| CVE List | Официальные записи CVE, описания, ссылки и информация, публикуемая организациями, ответственными за их присвоение. |
| NVD | National Vulnerability Database, поддерживаемая NIST, предоставляет техническое обогащение, такое как метрики CVSS, затронутые продукты и ссылки. |
| FIRST EPSS | Оценки вероятности эксплуатации и их историческая динамика. |
| CISA KEV | Свидетельства известной эксплуатации и рекомендуемые действия из его каталога. |
| OSV | Информация о затронутых пакетах и версиях, диапазонах уязвимых версий и исправленных версиях, когда они доступны. |
| Exploit-DB | Дополнительные ссылки на эксплойты и PoC, которые дополняют репозитории, индексируемые Kitploit. |
Непрерывное улучшение — часть Kitploit: мы будем продолжать добавлять источники, уточнять классификацию и расширять информацию, которая связывает каждую уязвимость с технической работой сообщества.
CVSS, EPSS и KEV: три разных сигнала
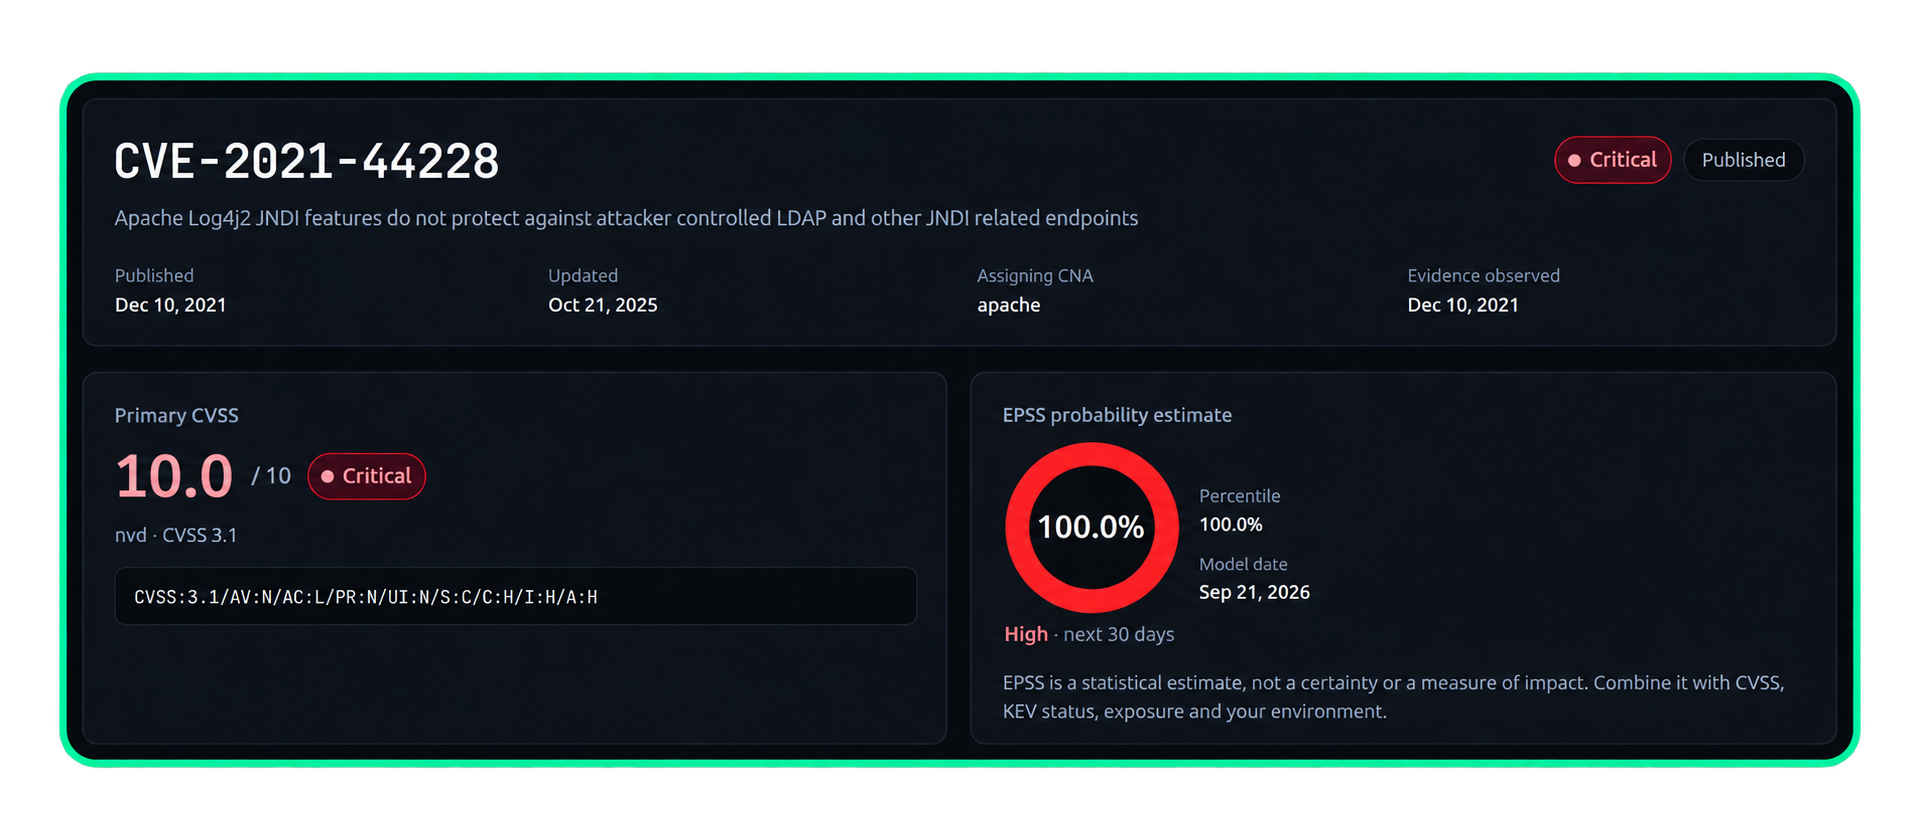
Страницы уязвимостей объединяют эти сигналы, когда они доступны:
- CVSS описывает техническую серьёзность уязвимости. Высокая оценка сама по себе не устанавливает, что она эксплуатируется.
- EPSS оценивает вероятность наблюдения эксплуатации этой уязвимости в течение следующих 30 дней. Это не вероятность того, что ваша организация будет атакована.
- CISA KEV перечисляет уязвимости, для которых есть свидетельства эксплуатации в реальных условиях.
Это взаимодополняющие измерения: серьёзность, вероятность и наблюдаемая эксплуатация.
Видимость для ссылок, которые ещё не подтверждены
Репозиторий может упоминать идентификатор CVE, для которого ещё нет канонической публичной записи. Kitploit представляет его как непроверенный CVE, с предупреждением и ссылками, подтверждающими эту ссылку. Это сохраняет ссылку, не представляя её как официальное подтверждение и не добавляя оценки и метаданные, которых у нас нет.
Отсутствие в NVD само по себе не означает, что CVE не подтверждён. CVE List — наш эталон для идентичности записи; NVD предоставляет дополнительное обогащение. У CVE может быть официальная запись, даже если NVD ещё не включила её информацию.
Начните с CVE, который вы уже знаете
Найдите уязвимость, которую вы исследовали ранее, и посмотрите, какие репозитории, ссылки и контекст теперь объединяет Kitploit.
Вы также найдёте последние добавления в разделе Latest Exploits на главной странице, а также RSS-канал, чтобы следить за новыми записями.
Изучите новый раздел Exploits в Kitploit
Если вы найдёте неверную связь или отсутствующий источник, сообщите нам. Ваша обратная связь помогает нам улучшать качество каталога и решать, что добавить дальше.