ThreatIntel-Aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
Atualizações editoriais breves de ferramentas de cibersegurança publicadas.

Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…

Agente de Monitoramento de Segurança e Sandboxing eBPF Baseado em Aya

Perfil C2 Mythic que faz túnel do tráfego do agente através de canais do Microsoft Teams usando a API do Microsoft Graph, com criptografia AES256,…

Caixa de ferramentas PKI do lado do cliente que decodifica artefatos X.509, CSR, chain, CRL, PKCS#7 e PKCS#12, visualiza ASN.1, converte formatos e…

Biblioteca curada de 78 módulos SKILL.md de segurança ofensiva que preparam o Claude com metodologia especializada de red team em web, AD, wireless,…

Runtime em sandbox para agentes de IA autônomos com políticas YAML declarativas que impõem restrições de filesystem, rede e processos, além de…

Lista de bloqueio IPv4 curada de endereços maliciosos, atualizada a cada 6 horas para ingestão em firewall e WAF, com listas divididas e formatos…

Bithoven é uma linguagem de contratos inteligentes para compor instrumentos poderosos e seguros no Bitcoin. Parser LR(1) com análise estática para…

Framework de emulação de malware do Windows que executa binários, drivers e shellcode em um runtime modelado, emulando APIs, comportamento de…

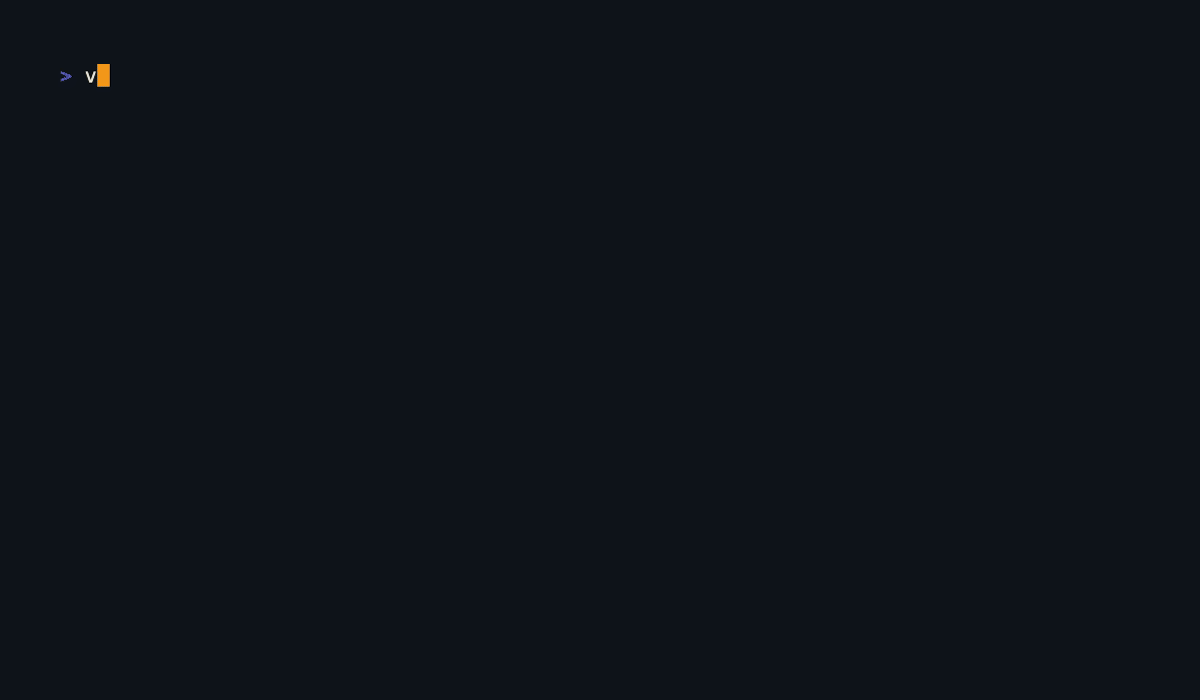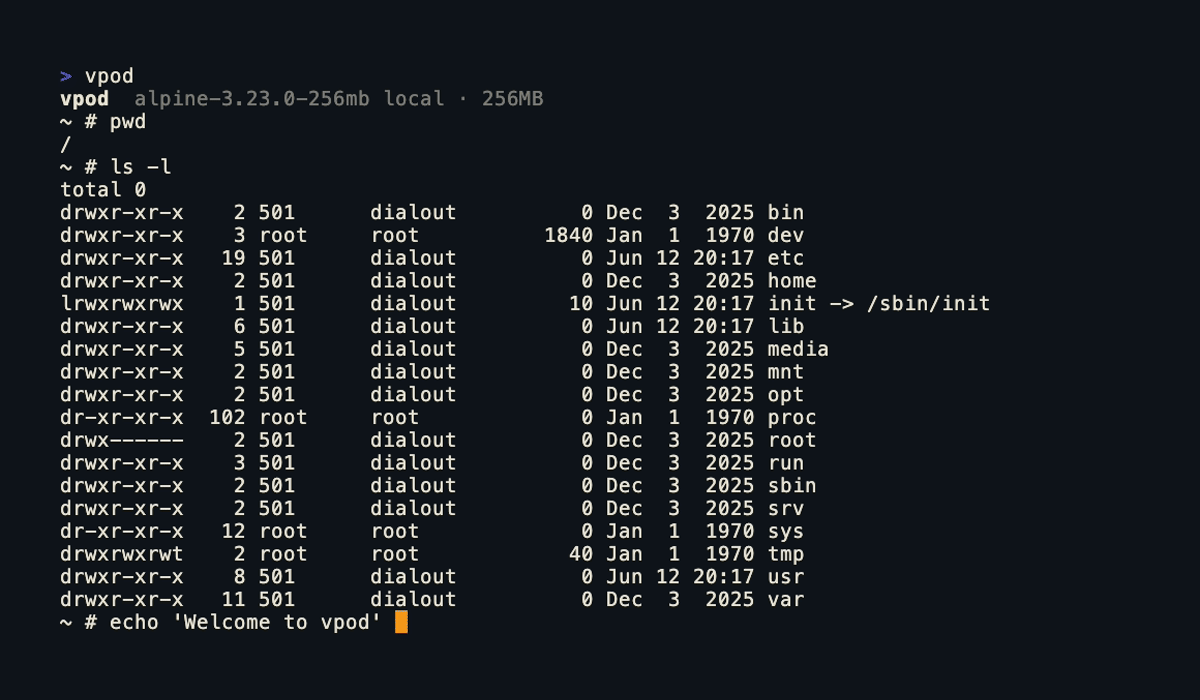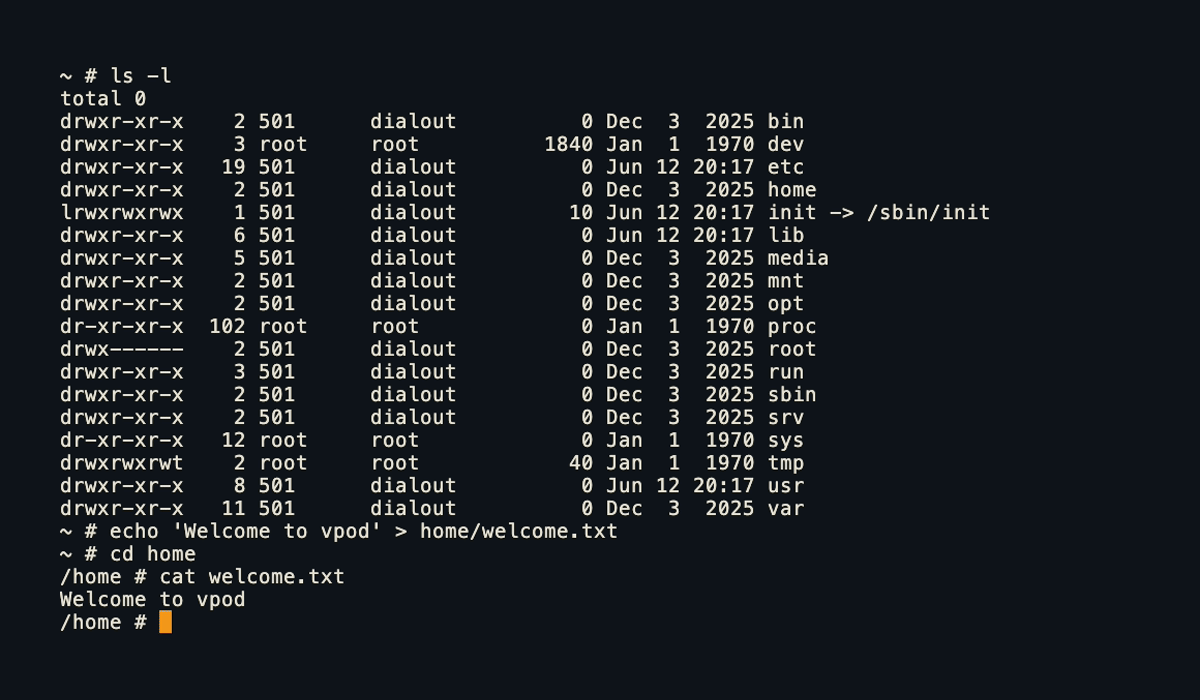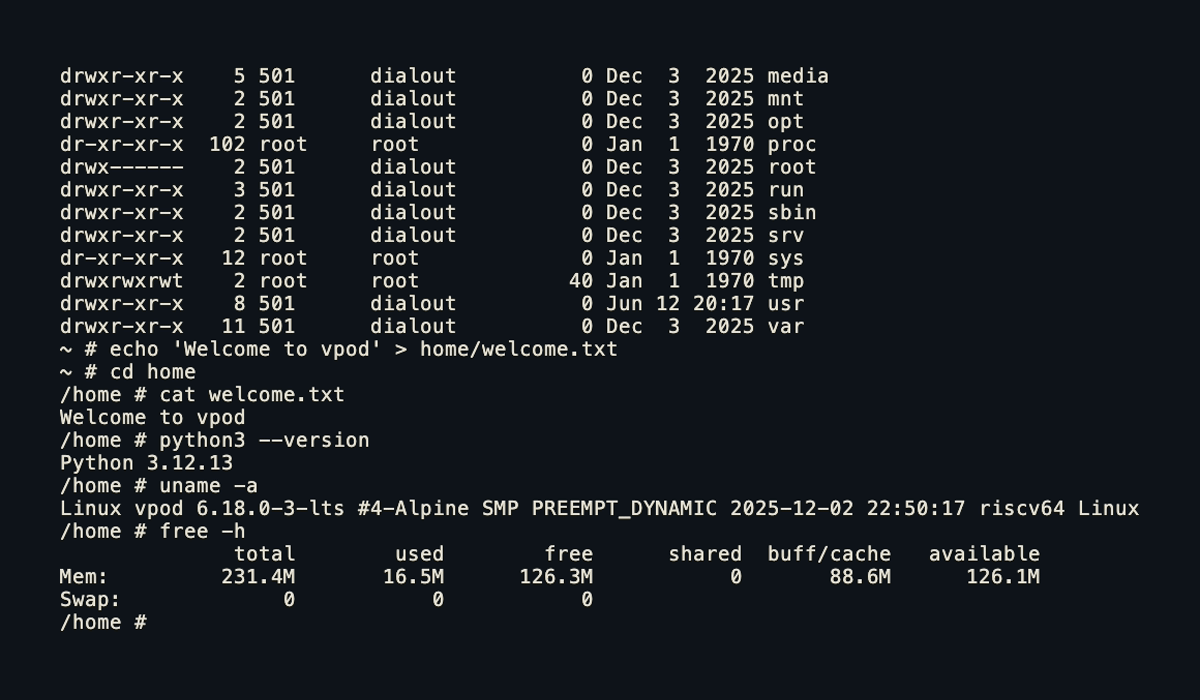
Sandboxes Linux leves e seguros para processos não confiáveis. Funciona no navegador e no servidor.

Kata Containers é um projeto de código aberto e uma comunidade que trabalham para construir uma implementação padrão de Máquinas Virtuais (VMs) leves…

Artefatos semelhantes a correções com defeitos incorporados