test-fuzz
Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…
Atualizações editoriais breves de ferramentas de cibersegurança publicadas.

Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…

Um decompilador de pickling Python e analisador estático

Ferramenta de varredura de segurança de código (SAST) para descobrir, filtrar e priorizar riscos de segurança e privacidade.

Framework Automatizado de Testes de Penetração - Scanner de Vulnerabilidades Open-Source - Gerenciamento de Vulnerabilidades

O primeiro verificador de hazards do mundo para NVIDIA Blackwell (sm_120), com um assembler e agendador correspondidos byte por byte ao próprio…

Análise de engenharia reversa do AcrStealer, um sofisticado info-stealer que utiliza protocolos personalizados, roubo de credenciais de navegador e…

Runtime de contêineres sem root e sandbox que inicia imagens OCI com isolamento imposto pelo kernel em milissegundos, sem daemon, com perfis de…

Ferramenta de auditoria de segurança de aplicativos móveis focada em automatizar a análise SAST, identificar as tecnologias subjacentes (React…

Monitor de chamadas de sistema Linux usando ptrace para rastrear atividades de arquivos, processos, rede e memória, com isolamento de namespace e…

Plataforma de Análise Inteligente de Componentes que utiliza SBOMs para identificar e reduzir riscos na cadeia de suprimentos de software por meio de…

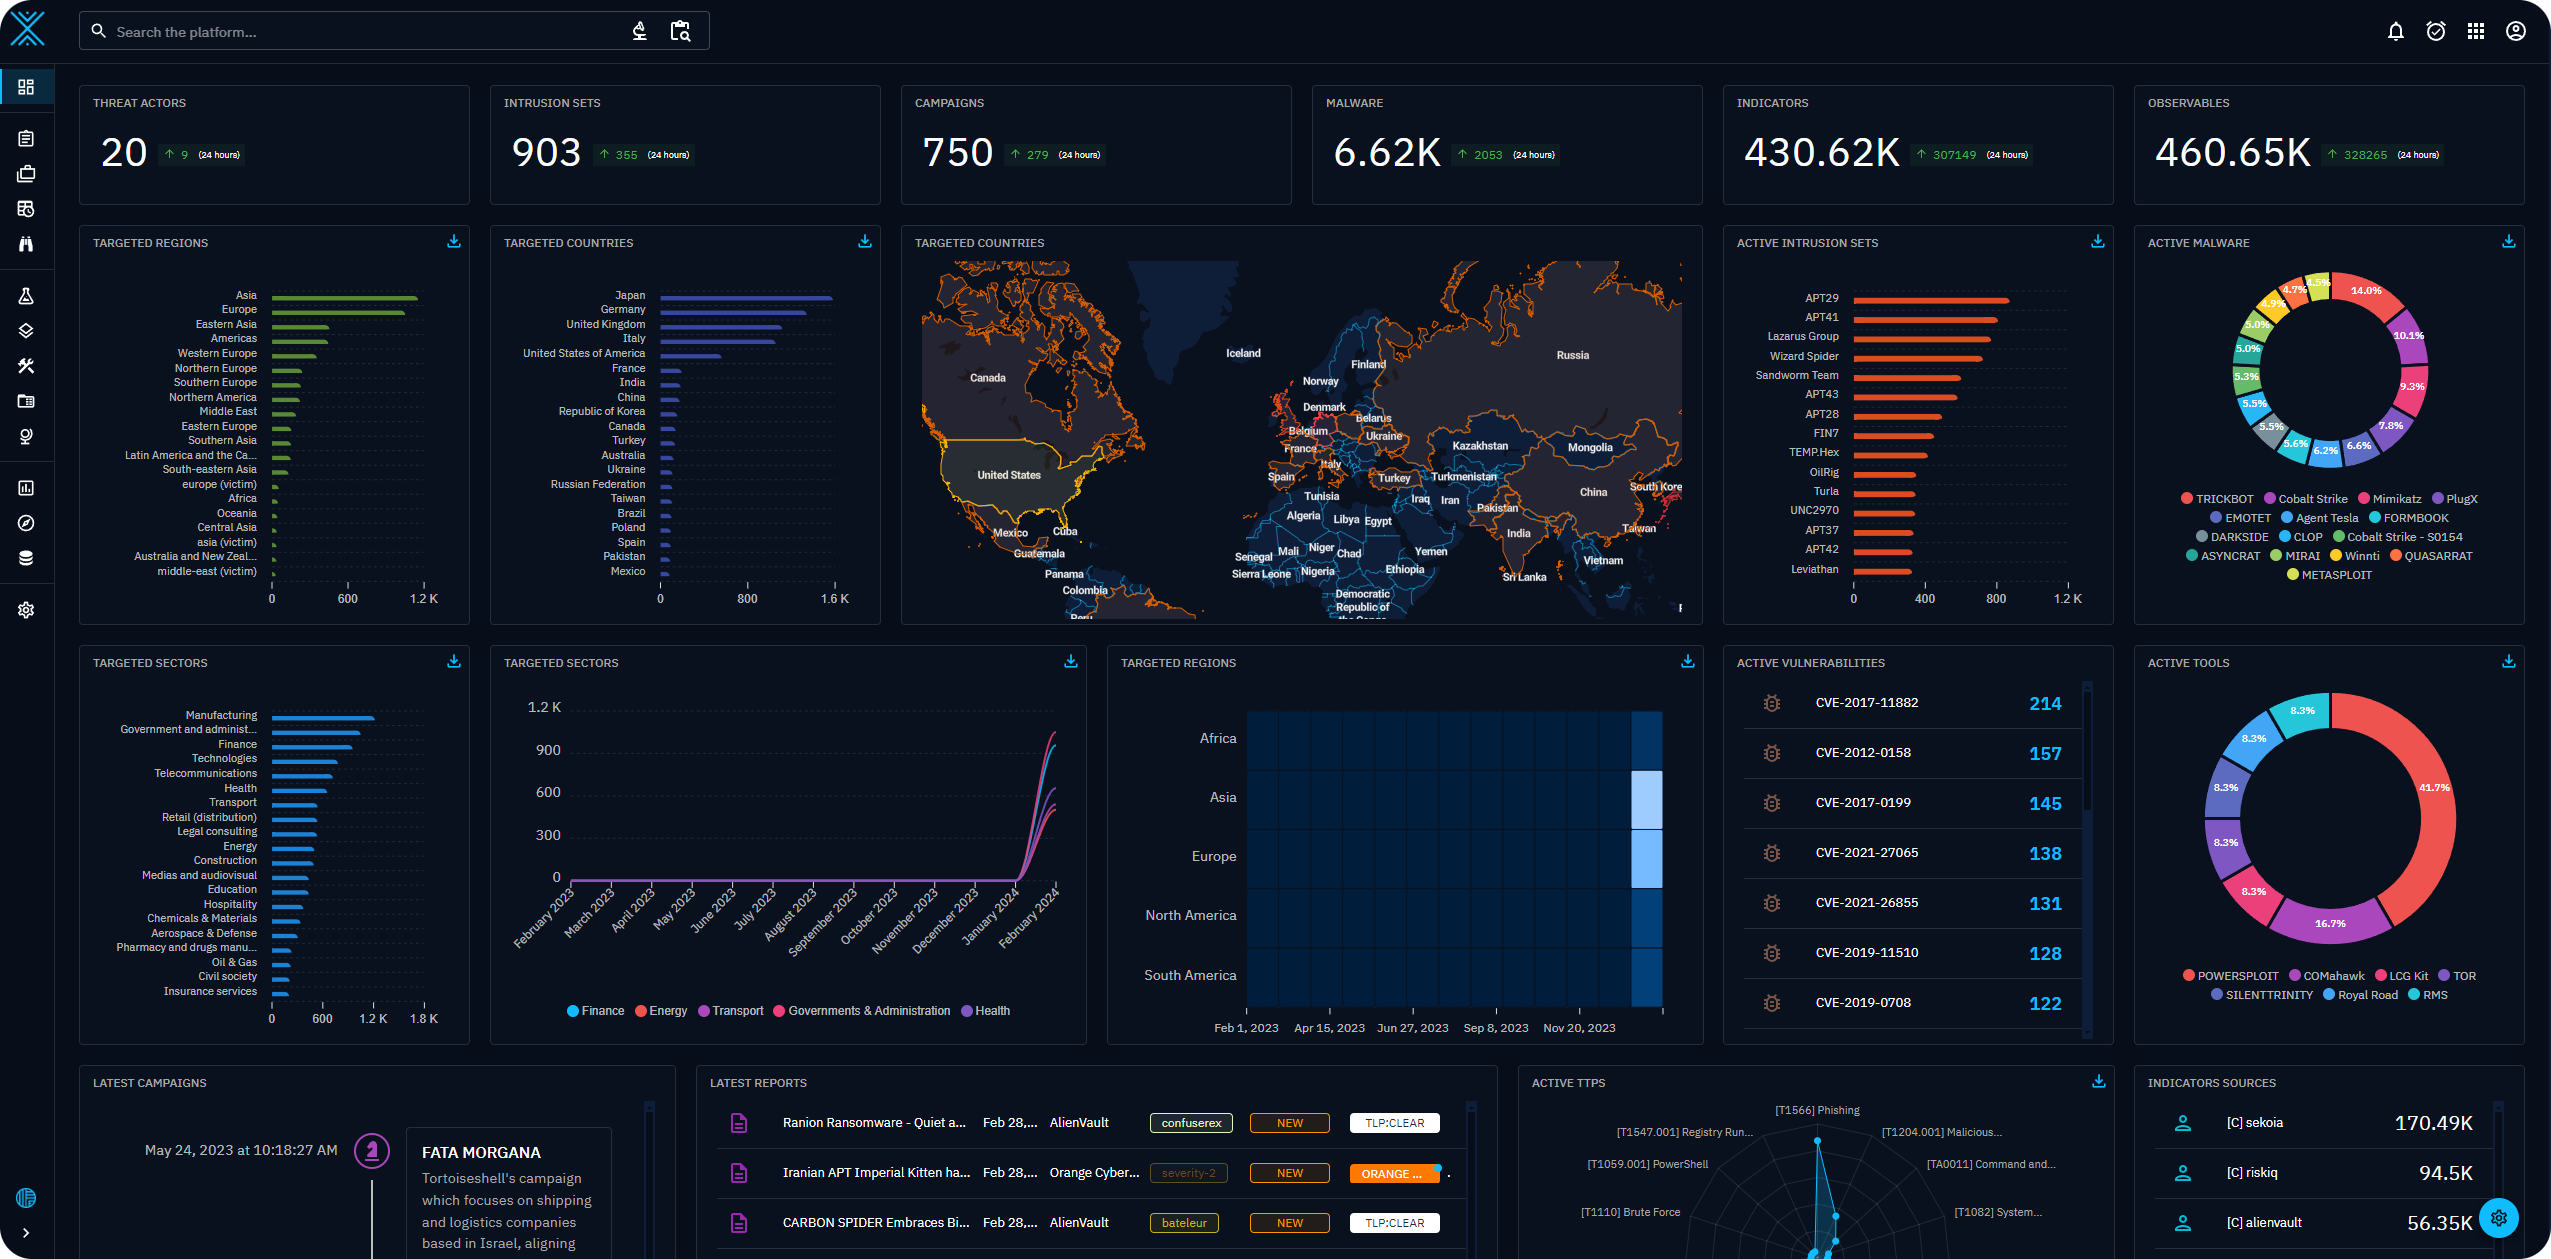
Plataforma Aberta de Inteligência de Ameaças Cibernéticas

Cryptanalysis golf: quebre esquemas e prove isso em Lean 4. Quadro de prova de conceito.